Für Organisationen jeder Größe gemacht
Dieselbe Plattform dient der einzelnen Compliance-Verantwortlichen im kostenlosen Tarif und einer Organisation mit Hunderten Personen in Enterprise. Wenn Sie wachsen, wird nichts neu aufgebaut: Frameworks, Register, Nachweise und Verlauf bleiben im Arbeitsbereich, und der Tarif bestimmt nur, was freigeschaltet ist.
| Pro | Enterprise | |
|---|---|---|
| Personen | Bis zu 5 | Bis zu 999 |
| Frameworks | 5 | Alle 15 |
| Aktivitätsprotokoll | 25.000 Ereignisse | 50.000 Ereignisse |
| Audit-Trail als PDF | Ihr Firmenname | White-Label: Logo, Untertitel, Fußzeile, unterzeichnende Person |
| Bereitschaft | Vorschau auf die Lücken | Audit-Vorbereitung mit vollständigem Wert |
| Integrationen | Excel-/CSV-Export | Zusätzlich REST-API, signierte Webhooks, Massenimport |
| Support | Priorisiert, feste Ansprechperson für die Implementierung, jährliches Business Review |
Identität, Rollen und Sicherheit
- Anmeldung mit Google- oder Microsoft-Konten (Entra-ID-Arbeitskonten) über OpenID Connect mit PKCE, State und Nonce oder per einmaligem E-Mail-Code.
- Rollen: ein Inhaber, Admins, die Register und Einstellungen verwalten, Mitglieder, die an den ihnen zugewiesenen Maßnahmen arbeiten und die Register lesen, sowie externe Auditoren mit eigener, zeitlich begrenzter, schreibgeschützter Anmeldung.
- Sitzungen: Jede Anfrage wird gegen die aktuelle Mitgliedschaft geprüft und auf Ihren Arbeitsbereich beschränkt; „überall abmelden“ widerruft alle Sitzungen.
- Hosting: Anwendungsdaten und Backups in der EU; Arbeitsbereichsdatensätze ruhend mit AES-256-GCM auf Anwendungsebene verschlüsselt; Seitenaufrufe werden ohne Cookies gezählt, ohne Werbe-Pixel oder Tracker von Dritten.
- Aktivitätsprotokoll jeder zustandsändernden Aktion, einschließlich Aktionen des Dazr-Supports, mit Suche, Filtern und Export; 50.000 Ereignisse in Enterprise.
Audit und Nachweisbarkeit
- Auditor-Verwaltung: Laden Sie externe Auditoren für 1-60 Tage mit E-Mail-Code-Verifizierung ein, widerrufen Sie jederzeit und lassen Sie sie Maßnahmen kommentieren.
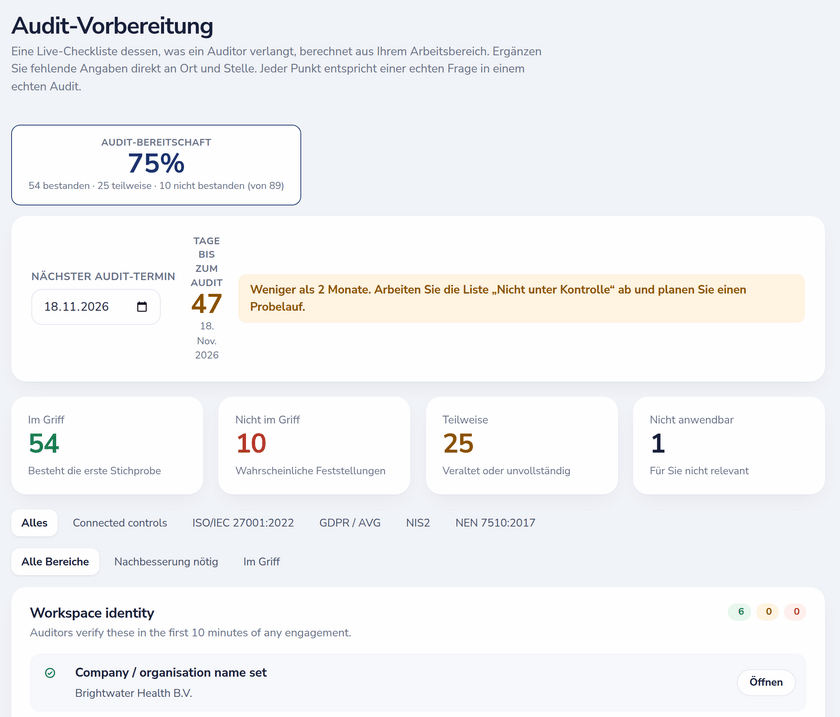
- Audit-Vorbereitung: 34 Prüfungen des Arbeitsbereichs plus Prüfungen pro Framework, mit einem Bereitschaftswert im Dashboard.
- White-Label-PDF-Audit-Trail mit Ihrem Logo, Untertitel, Fußzeilentext und der unterzeichnenden Person.
- Risikoregister mit Heatmap für Brutto- und Restrisiko, Behandlung und signierter Akzeptanz.
- Geschützte Trust-Seite: Veröffentlichen Sie Sicherheitsantworten und lassen Sie Kunden Zugriff auf die vertraulichen Antworten anfragen.
- Öffentliches Portal für Datenschutzverletzungen für Mitarbeitende und Dritte, mit einer Freigabewarteschlange in das Vorfallsregister.
15 Frameworks in einem Arbeitsbereich
ISO 27001:2022, DSGVO, NIS2, NEN 7510, DORA, EU AI Act, ISO 27701, ISO 22301, SOC 2, BIO, PCI DSS, der Cyber Resilience Act, CyFun, ACN und NÚKIB laufen nebeneinander, jeweils als eigener Satz wiederkehrender Maßnahmen. Die Erklärung zur Anwendbarkeit nimmt nicht anwendbare Maßnahmen aus Maßnahmenliste und Abdeckung heraus. Richtlinien lassen sich mit Maßnahmen mehrerer Frameworks zugleich verknüpfen, etwa eine Richtlinie zur Reaktion auf Vorfälle mit ISO 27001 A.5.24-A.5.26 und NIS2 Art. 23. Dazr ordnet Maßnahmen zwischen Frameworks nicht automatisch zu.
Integration und Daten
- REST-API (schreibgeschützt, Bearer-Schlüssel): Arbeitsbereich, Bereitschaft, Maßnahmen, Risiken, Vorfälle, Dienstleister, Assets und Aktivität; 240 Anfragen pro Minute und 60.000 pro Tag und Schlüssel.
- Webhooks: bis zu 10 Endpunkte, mit HMAC-SHA256 signiert, für Ereignisse zu Maßnahmen, Risiken, Vorfällen, Meldungseingang und Dienstleistern.
- Massenimport von Dienstleistern, Assets und Vorfällen aus Excel, ODS oder CSV, mit Spaltenzuordnung und Vorschau.
- Individuelle Wiederholung: Legen Sie pro Maßnahme Ihr eigenes Überprüfungsintervall fest.
- Export jedes Registers jederzeit nach Excel oder CSV.
Custom: auf Anfrage für Sie entwickelt
Custom gibt es zum Preis auf Anfrage, ist vertragsbasiert und ergänzt auf Anfrage Arbeit des Dazr-Teams: Dashboards und Berichte rund um Ihre eigenen KPIs, Integrationen mit Systemen wie Ticketing, HR oder BI und Ihre eigenen Framework-Vorlagen neben den 15 integrierten. Umfang und Preis werden pro Anfrage vereinbart. sales@dazr.eu
Gespräch buchen
Sehen Sie Dazr Compliance mit Ihren Frameworks und Ihren Fragen, in einem Gespräch zu einer Zeit, die Ihnen passt.
Oder schreiben Sie an sales@dazr.eu mit Ihrem Namen, Ihrer Organisation, der Teamgröße und den Frameworks, mit denen Sie arbeiten.