Die DSGVO- und NIS2-Fristen
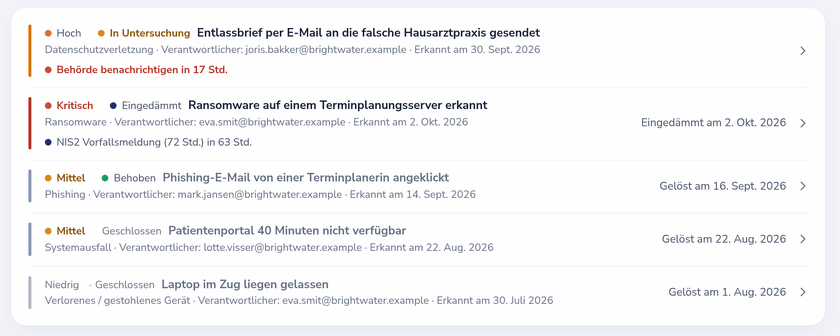
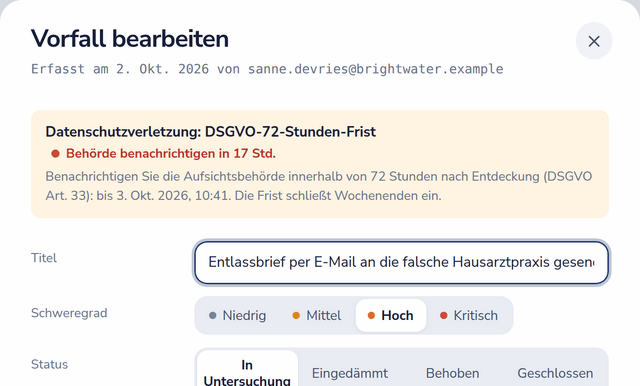
Jeder Vorfall zeigt einen Countdown ab dem Moment, in dem Sie davon Kenntnis erlangt haben. Eine Verletzung des Schutzes personenbezogener Daten löst die Frist nach Artikel 33 DSGVO aus: 72 Stunden, um die Aufsichtsbehörde zu benachrichtigen, Wochenenden eingeschlossen. Ein erheblicher NIS2-Vorfall löst die Meilensteine nach Artikel 23 aus: eine Frühwarnung innerhalb von 24 Stunden, eine Vorfallmeldung innerhalb von 72 Stunden und einen Abschlussbericht innerhalb eines Monats. Erfassen Sie, wann welche Meldung gesendet wurde, und die Frist springt zur nächsten.
Dazr erfasst die Felder und Zeitstempel; die Einreichung erfolgt weiterhin im eigenen Portal Ihrer Behörde. Probieren Sie den kostenlosen Fristenrechner für Datenschutzverletzungen.
Ist es nach NIS2 erheblich?
Der Prüfer für erhebliche Vorfälle geht die Kriterien der Durchführungsverordnung (EU) 2024/2690 für die von ihr erfassten Einrichtungen der digitalen Infrastruktur und Anbieter digitaler Dienste durch, anhand der Einrichtungstypen und des Umsatzes in Ihrem Compliance-Profil. Das Ergebnis, die zutreffenden Kriterien und der Zeitpunkt der Prüfung werden beim Vorfall gespeichert, und ein erhebliches Ergebnis schaltet die NIS2-Meilensteine ein. Auf dieser Website gibt es außerdem einen kostenlosen Prüfer für erhebliche NIS2-Vorfälle.
Was ein Vorfallsdatensatz enthält
- Typ (zwölf, von Datenschutzverletzung und Ransomware bis zu Dienstleister- und physischen Vorfällen), Schweregrad und Status von „in Untersuchung“ bis „geschlossen“.
- Wann er eingetreten ist, erkannt, eingedämmt, beseitigt und behoben wurde und durch wen.
- Die Felder nach Artikel 33: betroffene Datenarten und ungefähre Zahl der betroffenen Personen, wahrscheinliche Folgen, ergriffene Maßnahmen, Kontakt des DSB, die Behörde, das Meldedatum und das Aktenzeichen sowie ob betroffene Personen benachrichtigt wurden.
- Eine Zeitachse der Ereignisse, Ursachenanalyse, Abhilfe und gewonnene Erkenntnisse, mit Link zu einer Korrekturmaßnahme oder Aufgabe.
- Ein Diagramm der Vorfälle nach Schweregrad im Register sowie das Register als Excel- und CSV-Export.
Ein öffentliches Meldeportal für Datenschutzverletzungen
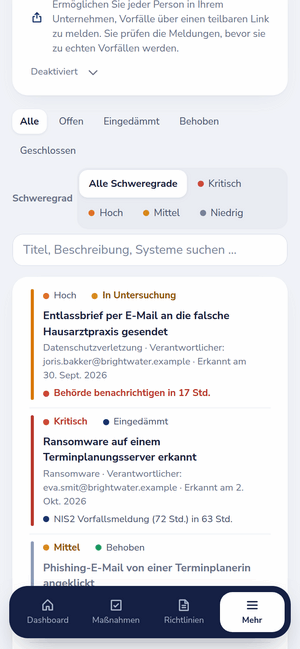
In Enterprise schaltet ein Admin eine Meldeseite ein und teilt ihren Link. Jeder kann einen vermuteten Verstoß ohne Konto melden: einfache Fragen und ein Screenshot-Upload. Eine Allowlist für E-Mail-Domains, eine Proof-of-Work-Prüfung und Stunden- und Tageslimits halten Spam fern. Meldungen landen in einer Warteschlange, die Ihr Sicherheitsverantwortlicher ins Vorfallsregister freigibt oder ablehnt.
Auf dem Smartphone, wenn es darauf ankommt
Das Portal funktioniert auf dem Smartphone, auf Englisch, Niederländisch, Italienisch, Deutsch, Französisch, Spanisch und Polnisch, für die Momente, in denen ein Vorfall nicht auf den Laptop wartet. Mitglieder bekommen Vorfälle zugewiesen, Auditoren ergänzen Notizen, und Webhooks in Enterprise senden Vorfallereignisse an Ihr Ticketsystem oder Ihren Chat.