Das Verzeichnis von Verarbeitungstätigkeiten
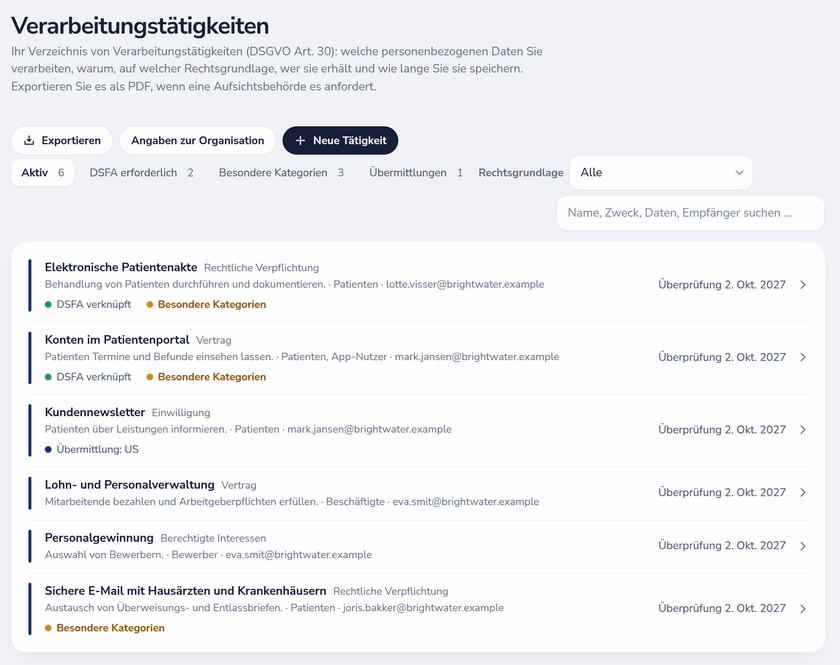
Jede Verarbeitungstätigkeit hält fest, was die DSGVO in Artikel 30 verlangt: die Rolle (Verantwortlicher oder Auftragsverarbeiter), Zwecke, die Rechtsgrundlage nach Artikel 6, betroffene Personen, Datenkategorien, interne und externe Empfänger, Speicherdauer, Sicherheitsmaßnahmen und die Quelle der Daten. Angaben zur Organisation wie der Verantwortliche, ein Vertreter und der DSB werden einmal erfasst und wiederverwendet.
- Wenn Sie berechtigte Interessen wählen, wird vor dem Speichern eine kurze Notiz zu den berechtigten Interessen verlangt.
- Bei Daten besonderer Kategorien wird die Bedingung nach Artikel 9 abgefragt; auch Daten über Straftaten werden gekennzeichnet.
- Übermittlungen nennen das Land und die Garantie: Angemessenheitsbeschluss, Standardvertragsklauseln, verbindliche interne Datenschutzvorschriften oder eine Ausnahme.
- Jede Tätigkeit hat ein Datum der letzten und der nächsten Überprüfung und zeigt, wann ihre jährliche Überprüfung fällig ist.
- Filtern Sie nach erforderlicher DSFA, besonderen Kategorien, Übermittlungen oder Rechtsgrundlage und durchsuchen Sie Namen, Zwecke, Daten und Empfänger.
DSFA-Vorprüfung und DSFA-Register
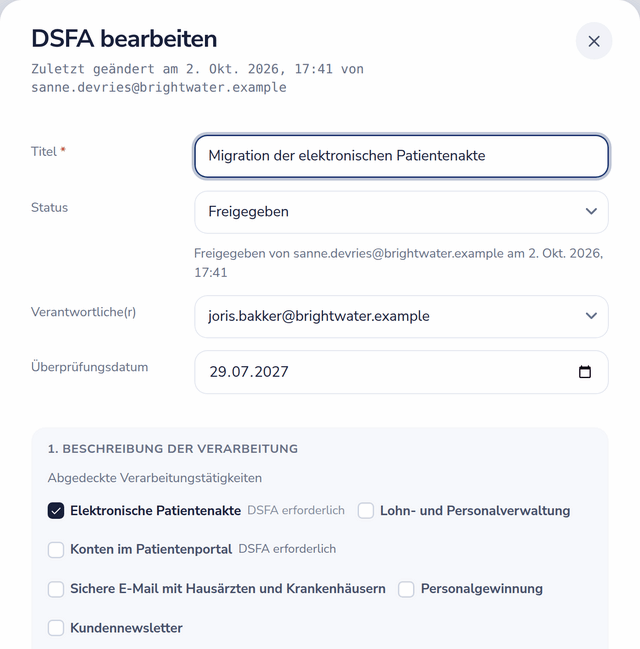
Die Vorprüfung pro Tätigkeit prüft die neun Kriterien, die Aufsichtsbehörden anlegen (Bewertung oder Scoring, automatisierte Entscheidungen, systematische Überwachung, sensible Daten, großer Umfang, Abgleich von Datensätzen, schutzbedürftige betroffene Personen, innovative Technologie, Verhinderung eines Rechts oder einer Leistung) und die drei Fälle nach Artikel 35 Absatz 3. Wenn eine DSFA erforderlich ist, weist die Tätigkeit darauf hin.
Eine DSFA hält die abgedeckte Verarbeitung fest, Notwendigkeit und Verhältnismäßigkeit, die Risiken mit Eintrittswahrscheinlichkeit, Schwere und Maßnahmen, das Restrisiko, den Rat des DSB und ob ihm gefolgt wurde sowie eine etwaige vorherige Konsultation. Der Status reicht von Entwurf über in Prüfung bis freigegeben; die Freigabe wird mit Person und Zeitpunkt gestempelt, und eine freigegebene DSFA wechselt auf „Überprüfung fällig“, sobald ihr Überprüfungstermin verstreicht.
Verknüpft mit Dienstleistern, Risiken und Maßnahmen
- Tätigkeiten verweisen auf die Dienstleister und Assets, die die Daten verarbeiten, sodass Verzeichnis und Dienstleisterliste konsistent bleiben.
- DSFA-Risiken können auf Risiken im Risikoregister verweisen, die dann zeigen, welche DSFAs sie referenzieren.
- Tätigkeiten sind mit Maßnahmen verknüpft und erscheinen im selben Verknüpfungsdiagramm wie Risiken, Richtlinien und Prozesse.
- Auditoren in Pro und Enterprise lesen das Verzeichnis und die DSFAs in ihrem eigenen Portal.
Export, wenn die Behörde fragt
Exportieren Sie das Verzeichnis von Verarbeitungstätigkeiten und einzelne DSFAs als PDF oder die Register als Excel und CSV. Das Aktivitätsprotokoll hält jede Änderung an einer Tätigkeit oder DSFA mit Person und Zeitpunkt fest.