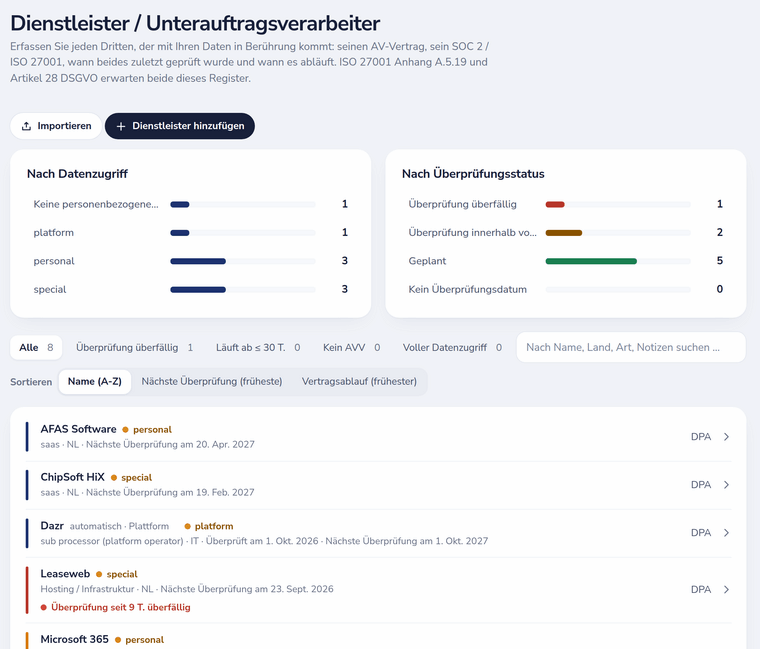
Das Register für Dienstleister und Unterauftragsverarbeiter
ISO 27001 Anhang A.5.19 und DSGVO Artikel 28 erwarten beide ein Register der Dritten, auf die Sie sich stützen. Jeder Dienstleister erfasst seine Art (SaaS, Hosting, Zahlung und mehr), das Land, die Daten, auf die er zugreifen kann (keine, personenbezogene oder besonderer Kategorien), einen Link zu seinem AVV und zu seinen Zertifikaten wie ISO 27001 oder SOC 2, Notizen, einen nächsten Überprüfungstermin und ein Vertragsablaufdatum.
- Zwei Diagramme zeigen Dienstleister nach Datenzugriff und nach Überprüfungsstatus: überfällig, innerhalb von 30 Tagen fällig, geplant oder ohne Datum.
- Filtern Sie nach überfälliger Überprüfung, innerhalb von 30 Tagen auslaufendem Vertrag, fehlendem AVV oder vollem Datenzugriff; sortieren Sie nach Name, nächster Überprüfung oder Vertragsablauf.
- Fällige Dienstleister-Überprüfungen kommen in derselben täglichen Zusammenfassung wie ablaufende Nachweise.
Das Asset-Inventar
Ein Inventar für Hardware, Anwendungen, Datenbanken und andere Assets, jeweils mit Verantwortlichem, Kritikalität und Klassifizierung. Assets sind mit Verarbeitungstätigkeiten, Risiken, Prozessen und Maßnahmen verknüpft, sodass Sie sehen, was wovon abhängt.
Import, Export und die Trust-Seite
- Laden Sie die Register für Dienstleister und Assets ab Basic als Excel und CSV herunter.
- In Enterprise importieren Sie bestehende Register aus Excel oder CSV mit Spaltenzuordnung und Vorschau.
- Wählen Sie, welche Dienstleister als Unterauftragsverarbeiter auf Ihrer öffentlichen Trust-Seite erscheinen.
- Auditoren lesen beide Register in ihrem eigenen Portal; Dienstleister-Ereignisse gehen in Enterprise als Webhooks hinaus.