Was ist CyFun?
CyberFundamentals (CyFun®) ist das Cybersicherheits-Framework des Centre for Cybersecurity Belgium (CCB). Es ist der Weg, den das CCB zu den Risikomanagementmaßnahmen des belgischen NIS2-Gesetzes vom 26. April 2024 empfiehlt. CyFun 2025, veröffentlicht am 1. Oktober 2025, folgt dem NIST Cybersecurity Framework 2.0; CyFun 2023 folgt dem NIST CSF 1.1.
Stufen und wer welche braucht
- Basic, Important und Essential sind aufeinander aufbauende Sicherheitsstufen, mit Small als Einstiegsstufe. Jede Stufe ergänzt Anforderungen und verlangt mehr Reife.
- Schlüsselmaßnahmen sind die Anforderungen, die die häufigsten Angriffe stoppen. Sie müssen auf jeder Stufe den geforderten Reifegrad erreichen.
- Ihre Stufe ergibt sich aus dem Risikobewertungstool des CCB. Eine wesentliche Einrichtung darf mit einer dokumentierten Risikoanalyse eine niedrigere Stufe begründen; ihre NIS2-Einstufung bleibt gleich.
- Wesentliche Einrichtungen werden regelmäßig bewertet: eine CyFun-Zertifizierung (Essential) oder -Verifizierung (Important oder Basic), eine ISO/IEC-27001-Zertifizierung oder eine Inspektion durch das CCB. Wichtige Einrichtungen können sich freiwillig anschließen.
- Eine Verifizierung oder Zertifizierung durch eine von BELAC akkreditierte und vom CCB zugelassene Stelle gibt Ihnen eine Konformitätsvermutung.
Fristen hängen von Ihrer Stufe und Ihrem Weg ab. Für wesentliche Einrichtungen fiel ein erster Meilenstein auf den 18. April 2026; prüfen Sie die aktuelle Mitteilung des CCB für Ihren.
Was Sie in Dazr bekommen
Ein Satz Nachweise für CyFun, NIS2 und ISO 27001
Jede CyFun-Maßnahme in Dazr nennt die NIS2-Maßnahme und die ISO-27001-Controls, denen sie entspricht. Aktivieren Sie CyFun neben NIS2 oder ISO 27001 und verknüpfen Sie dieselben Nachweise mit beiden.
| CyFun-Funktion | NIS2 | ISO 27001:2022 |
|---|---|---|
| Steuern | Art. 20; Art. 21 Abs. 2 Buchst. a und d | Abschnitte 4 bis 6 und 9.3; A.5.1 bis A.5.4, A.5.19 bis A.5.23 |
| Identifizieren | Art. 21 Abs. 2 Buchst. a, e und f | 6.1, 8.2, 10; A.5.9 bis A.5.12, A.8.8 |
| Schützen | Art. 21 Abs. 2 Buchst. c, e, g, h, i und j | A.5.15 bis A.5.18, A.6.3, A.8.5, A.8.13, A.8.24 |
| Erkennen | Art. 21 Abs. 2 Buchst. b | A.5.25, A.8.15, A.8.16 |
| Reagieren | Art. 21 Abs. 2 Buchst. b; Art. 23 | A.5.24 bis A.5.28 |
| Wiederherstellen | Art. 21 Abs. 2 Buchst. c | A.5.29, A.5.30 |
So hilft Dazr bei CyFun
Mit Dazr Compliance können Sie:
- Die gewählte Version, Stufe und den Geltungsbereich festhalten, mit der Freigabe der Geschäftsleitung
- Jede Schlüsselmaßnahme im Blick behalten, mit verantwortlicher Person, Nachweis und nächster Prüfung
- Die 27 CyFun-Maßnahmen nach Plan erledigen, mit Erinnerungen, Ablaufdaten für Nachweise und einer wöchentlichen Erinnerung an Überfälliges
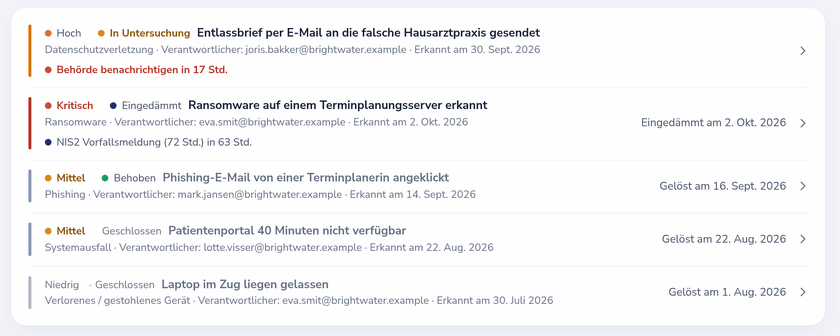
- Erhebliche Vorfälle rechtzeitig melden: Das Vorfallregister zählt die NIS2-Meilensteine von 24 Stunden, 72 Stunden und einem Monat herunter
- Ihrer Konformitätsbewertungsstelle einen befristeten Lesezugang geben oder einen PDF-Audit-Trail übergeben
Quellen: CCB, CyberFundamentals Framework, CCB, CyFun® 2025 is here, CCB, FAQ zu NIS2 und CyberFundamentals, CCB, Konformitätsbewertungsstellen, CCB, die Frist vom 18. April 2026 für wesentliche Einrichtungen.