Startseite › Frameworks › Cyber Resilience Act

Software für den Cyber Resilience Act, für Hersteller vernetzter Produkte.

Ein Produktregister mit Klassifizierung nach Anhang III und IV, SBOMs mit Prüfung auf bekannte Schwachstellen, Meldefristen nach Artikel 14 mit Textentwürfen, technische Dokumentation und die EU-Konformitätserklärung, alles in einer versiegelten Nachweiskette. Die Meldepflicht gilt seit dem 11. September 2026. Enthalten in Pro, 99 € pro Monat.

Auf einen Blick

  • Artikel 13: Risikobewertung, sicheres Design, ein Unterstützungszeitraum von mindestens fünf Jahren, SBOM und Umgang mit Schwachstellen.
  • Artikel 14: Aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle melden: 24 Stunden, 72 Stunden, Abschlussbericht.
  • Artikel 28 bis 32: Konformitätsbewertung nach Produktklasse, technische Dokumentation, EU-Konformitätserklärung und CE-Kennzeichnung.
  • Artikel 19 bis 24: Einführer, Händler und Verwalter quelloffener Software.

Auf dieser Seite

  1. Was ist der Cyber Resilience Act?
  2. Wann der CRA gilt
  3. Wer die Anforderungen erfüllen muss
  4. Produktklassen und Konformitätsbewertung
  5. Meldungen nach Artikel 14
  6. So hilft Dazr beim CRA
  7. Eine versiegelte Nachweiskette
  8. Ein Siegel prüfen

Was ist der Cyber Resilience Act?

Der Cyber Resilience Act (Verordnung (EU) 2024/2847) legt Cybersicherheitsregeln für Produkte mit digitalen Elementen fest: Hardware und Software, die sich mit einem Gerät oder Netzwerk verbinden, einschließlich ihrer Datenfernverarbeitung. Hersteller gestalten Produkte nach den grundlegenden Anforderungen aus Anhang I, behandeln Schwachstellen während des gesamten Unterstützungszeitraums, melden schwerwiegende Sicherheitsereignisse und weisen die Konformität nach, bevor die CE-Kennzeichnung angebracht wird.

Wann der CRA gilt

  • 10. Dezember 2024: Die Verordnung ist in Kraft getreten.
  • 11. Juni 2026: Regeln für notifizierte Stellen (Kapitel IV).
  • 11. September 2026: Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle (Artikel 14), auch für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden.
  • 11. Dezember 2027: alle übrigen Pflichten, darunter die grundlegenden Anforderungen, die Konformitätsbewertung und die CE-Kennzeichnung.

Die ENISA hat die einheitliche Meldeplattform am 11. September 2026 eröffnet. Die Kommission hat die Kategorien wichtiger und kritischer Produkte in der Durchführungsverordnung (EU) 2025/2392 beschrieben und im Juli 2026 Leitlinien zur Anwendung des CRA veröffentlicht. Quelle: Verordnung (EU) 2024/2847 auf EUR-Lex.

Wer die Anforderungen erfüllen muss

  • Hersteller von Hardware und Software, die im Rahmen einer Geschäftstätigkeit entgeltlich oder unentgeltlich auf dem EU-Markt bereitgestellt wird
  • Einführer und Händler, die vor dem Verkauf CE-Kennzeichnung, Dokumentation und Kontaktangaben prüfen
  • Wer ein Produkt unter eigenem Namen verkauft oder wesentlich verändert, wird selbst zum Hersteller
  • Verwalter quelloffener Software, mit einer eigenen, leichteren Regelung (Artikel 24)

Produktklassen und Konformitätsbewertung

StandardkategorieDie meisten Produkte. Interne Kontrolle (Modul A): Sie bewerten die Konformität selbst und bewahren die technische Dokumentation auf.
Wichtig, Klasse IAnhang III, zum Beispiel Passwortmanager, VPNs, Router, Betriebssysteme und Sicherheitsprodukte für das Smart Home. Modul A nur, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein Zertifizierungsschema vollständig angewandt werden; andernfalls eine notifizierte Stelle.
Wichtig, Klasse IIHypervisoren und Container-Laufzeitumgebungen, Firewalls und Angriffserkennung, manipulationssichere Chips. Eine notifizierte Stelle (Module B und C oder H) oder ein europäisches Cybersicherheitszertifikat.
KritischAnhang IV: Hardware-Sicherheitsboxen, Smart-Meter-Gateways, Chipkarten und Secure Elements. Ein europäisches Cybersicherheitszertifikat, wenn ein delegierter Rechtsakt es verlangt, sonst die Verfahren der Klasse II.

Maßgeblich ist die Kernfunktion des Produkts. Freie und quelloffene Software aus Anhang III darf die interne Kontrolle nutzen, wenn ihre technische Dokumentation öffentlich ist.

Meldungen nach Artikel 14

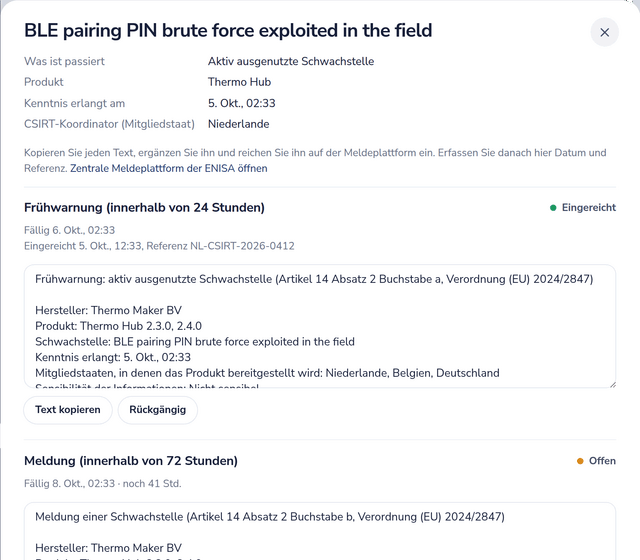
  • Frühwarnung innerhalb von 24 Stunden, nachdem Sie von einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Vorfall Kenntnis erlangt haben.
  • Meldung innerhalb von 72 Stunden, mit der Art der Ausnutzung oder des Vorfalls und den ergriffenen Maßnahmen.
  • Abschlussbericht spätestens 14 Tage, nachdem für eine Schwachstelle eine Korrektur verfügbar ist, oder einen Monat nach der Meldung eines Vorfalls.

Meldungen laufen über die einheitliche Meldeplattform der ENISA an das als Koordinator benannte CSIRT im Mitgliedstaat Ihrer Hauptniederlassung. Außerdem informieren Sie die betroffenen Nutzenden.

Wichtige CRA-Kontrollen in Dazr

Artikel 13Bewertung der Cybersicherheitsrisiken, Sorgfaltspflicht bei Open-Source-Komponenten, Unterstützungszeitraum, Produktidentifikation und Informationen für Nutzende.
Anhang I, Teil IGrundlegende Anforderungen: keine bekannten ausnutzbaren Schwachstellen, sicher in der Standardkonfiguration, Sicherheitsupdates, Zugangskontrolle, Datenschutz, Protokollierung, sicheres Löschen.
Anhang I, Teil IIUmgang mit Schwachstellen: SBOM, unverzügliche Behebung, Sicherheitstests, Sicherheitshinweise, koordinierte Offenlegung von Schwachstellen, sichere Verteilung von Updates.
Artikel 14Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle sowie Information der Nutzenden.
Artikel 28 bis 32EU-Konformitätserklärung, CE-Kennzeichnung, technische Dokumentation (Anhang VII) und das Konformitätsbewertungsverfahren.
Artikel 19 bis 24Einführer, Händler, wesentliche Änderung und Verwalter quelloffener Software.

So hilft Dazr beim CRA

Dazr Compliance ist eine in der EU gehostete Compliance-Management-Plattform (GRC-Software) für europäische Organisationen jeder Größe, vom Fünf-Personen-Team bis zum Konzern. Der Cyber Resilience Act ist eines der zwölf Frameworks: 42 wiederkehrende Kontrollen plus ein Produktmodul. In der Praxis heißt das:

  • Ein Produktregister mit Versionen, Unterstützungszeitraum, Konformitätsverfahren, CE-Kennzeichnung und Status der Erklärung
  • Eine geführte Klassifizierung nach Artikel 2 und den Anhängen III und IV, die zeigt, welche Konformitätsverfahren zulässig sind
  • SBOM-Upload (CycloneDX oder SPDX als JSON) mit Komponenten, Lizenzen und einer Prüfung auf bekannte Schwachstellen bei OSV.dev
  • Schwachstellen mit CVE- und GHSA-Kennungen, betroffenen und behobenen Versionen und Status der Offenlegung
  • Meldungen nach Artikel 14 mit laufenden Fristen für 24 Stunden, 72 Stunden und den Abschlussbericht, einem Textentwurf je Stufe und Erinnerungen per E-Mail
  • Technische Dokumentation (Anhang VII) und die EU-Konformitätserklärung (Anhang V) als PDF, dazu eine Richtlinie zur koordinierten Offenlegung von Schwachstellen, die Sie unter Richtlinien verabschieden
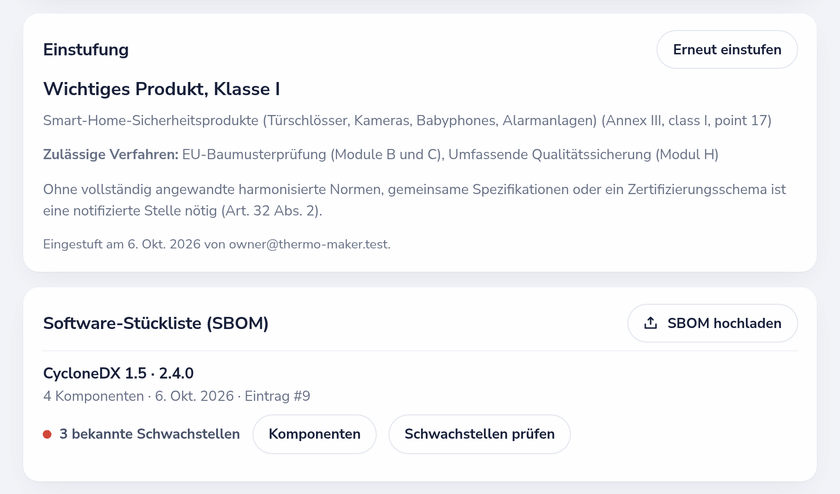
Ein Produkt im CRA-Register: Klassifizierung Klasse I mit den zulässigen Konformitätsverfahren und die SBOM mit bekannten Schwachstellen
Klassifizierung, Konformitätsverfahren und SBOM für jedes Produkt.
Eine Meldung nach Artikel 14 zu einer aktiv ausgenutzten Schwachstelle, mit eingereichter Frühwarnung und laufender Frist für die Meldung
Jede Stufe nach Artikel 14 mit Frist und einem Entwurf zum Einreichen.

Eine versiegelte Nachweiskette

Alles, was Sie im CRA-Modul erfassen, wird zu einem Eintrag Ihrer Nachweiskette: Produkte, Klassifizierungen, SBOMs, Releases und Patches, Schwachstellen, Meldungen und erzeugte Dokumente. Jeder Eintrag wird mit SHA-256 gehasht, trägt den Hash des vorherigen Eintrags und wird von Dazr signiert. Einträge werden nie bearbeitet; eine Korrektur ist ein neuer Eintrag, der auf den alten verweist. Wird ein Eintrag geändert, entfernt oder umsortiert, schlägt die Prüfung fehl.

  • Das Portal prüft auf Anfrage die gesamte Kette und jede Signatur
  • Ein Nachweispaket enthält die Einträge, die Dateien, die Signaturen, die öffentlichen Schlüssel, eine lesbare PDF-Zusammenfassung und ein kleines Prüfprogramm, das offline läuft
  • Marktüberwachungsbehörden und notifizierte Stellen können das Paket ohne Zugang zu Ihrem Arbeitsbereich prüfen

„Versiegelt von Dazr“ bedeutet, dass der Signaturschlüssel von Dazr Inhalt, Reihenfolge und Zeitpunkt bestätigt. Es ist kein qualifiziertes elektronisches Siegel und kein qualifizierter Zeitstempel nach eIDAS.
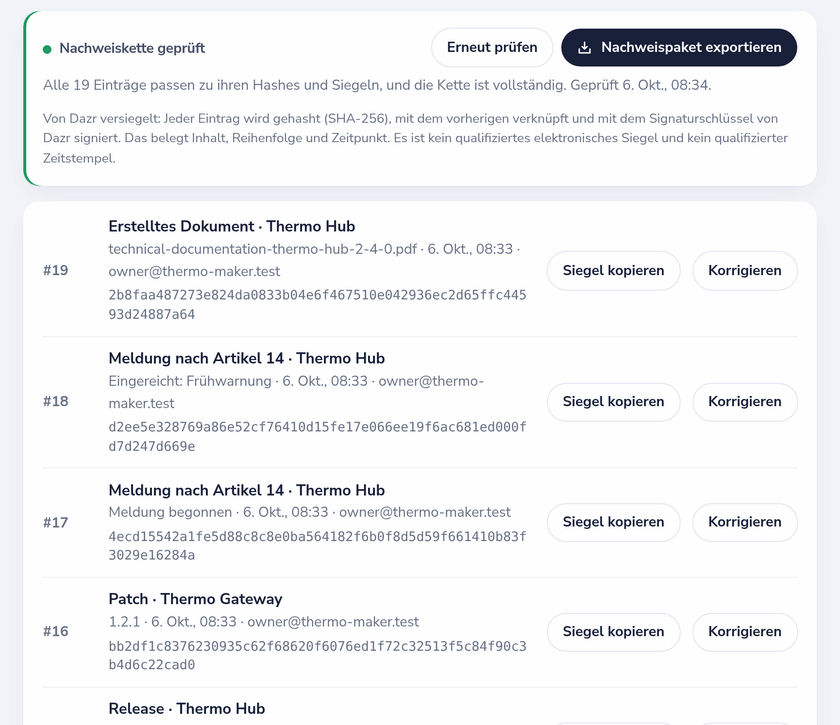
Die geprüfte Nachweiskette: jeder Eintrag mit Nummer, Art, Produkt und SHA-256-Hash
Eine geprüfte Kette versiegelter Einträge, bereit zum Export.

Ein Siegel prüfen

Fügen Sie ein Siegel, die manifest.jws eines Nachweispakets oder den Hash eines Eintrags ein. Dazr prüft die Signatur und bestätigt, ob Dazr sie ausgestellt hat. Sonst wird nichts übermittelt oder angezeigt.

Worauf Marktüberwachungsbehörden achten

Auf begründetes Verlangen fordern Behörden die technische Dokumentation, die EU-Konformitätserklärung und bei Bedarf die SBOM an. Sie prüfen, ob Klassifizierung und Konformitätsverfahren zum Produkt passen, ob Schwachstellen rechtzeitig behandelt und gemeldet wurden und ob der Unterstützungszeitraum eingehalten wird. Dazr bewahrt alles an einem Ort auf, mindestens zehn Jahre oder für die Dauer des Unterstützungszeitraums.

Zurück zur vollständigen Übersicht von Dazr Compliance › | Kostenlos registrieren ›

Fragen zum Cyber Resilience Act, beantwortet.

Ab wann gilt der Cyber Resilience Act?

Die Verordnung ist am 10. Dezember 2024 in Kraft getreten. Die Regeln für notifizierte Stellen gelten ab dem 11. Juni 2026, die Meldepflichten nach Artikel 14 ab dem 11. September 2026 (auch für Produkte, die bereits früher in Verkehr gebracht wurden) und alle übrigen Pflichten ab dem 11. Dezember 2027.

Gilt der CRA auch für Software?

Ja. Ein Produkt mit digitalen Elementen ist jedes Software- oder Hardwareprodukt, das in Verkehr gebracht wird, einschließlich seiner Lösungen zur Datenfernverarbeitung. Software, die nur als Dienst angeboten wird, ohne dass ein Produkt in Verkehr gebracht wird, fällt in der Regel nicht unter den CRA, möglicherweise aber unter NIS2.

Reicht Dazr unsere Meldungen nach Artikel 14 ein?

Nein. Meldungen laufen über die einheitliche Meldeplattform der ENISA an das als Koordinator benannte CSIRT im Mitgliedstaat Ihrer Hauptniederlassung. Dazr führt die Fristen für 24 Stunden, 72 Stunden und den Abschlussbericht, entwirft den Text für jede Stufe und hält fest, wann und mit welcher Referenz Sie eingereicht haben.

Welche SBOM-Formate können wir hochladen?

CycloneDX 1.2 bis 1.6 und SPDX 2.2, 2.3 und 3.0 als JSON. Dazr prüft die Datei, listet Komponenten und Lizenzen auf und kann bekannte Schwachstellen bei OSV.dev abfragen. Übermittelt werden nur Paketnamen und Versionen, und die Abfrage lässt sich abschalten.

Was belegt „versiegelt von Dazr“?

Dass ein Eintrag mit genau diesem Inhalt an dieser Stelle Ihrer Nachweiskette zum angegebenen Zeitpunkt erfasst wurde. Jeder Eintrag wird gehasht, mit dem vorherigen verknüpft und von Dazr signiert. Es ist kein qualifiziertes elektronisches Siegel und kein qualifizierter Zeitstempel nach eIDAS.

Welcher Tarif enthält das CRA-Modul?

Pro (99 € pro Monat, bis zu 5 Personen) und Enterprise (499 € pro Monat). Preise zzgl. MwSt., monatlich, jederzeit kündbar.

Bereit für den Cyber Resilience Act?

Das CRA-Modul ist in Pro (99 €/Monat) und Enterprise (499 €/Monat) enthalten, Self-Service über Mollie, zzgl. USt., jederzeit kündbar. Free und Basic decken ISO 27001, DSGVO und NIS2 ab. Custom ist der einzige Tarif mit Vertrag, Preis auf Anfrage.