Was verlangt das Gesetz 264/2025?
Das Gesetz 264/2025 über die Cybersicherheit setzt NIS2 in Tschechien um und hat am 1. November 2025 das Gesetz 181/2014 abgelöst. Wer einen Dienst anbietet, der die Voraussetzungen erfüllt, meldet ihn binnen 60 Tagen der Nationalen Behörde für Cyber- und Informationssicherheit (NÚKIB), die über die Registrierung als regulierter Dienst entscheidet. Binnen 30 Tagen nach diesem Bescheid meldet der Anbieter seine Kontakt- und Zusatzdaten, Änderungen binnen 14 Tagen. Meldungen laufen über das Portál NÚKIB.
Höheres oder niedrigeres Regime
- Höheres Regime: Anbieter mit erheblicher wirtschaftlicher, gesellschaftlicher oder sicherheitsrelevanter Bedeutung folgen der Verordnung 409/2025, mit vollständigem Managementsystem, Sicherheitsrollen, Risikobewertung, Audits und technischen Maßnahmen.
- Niedrigeres Regime: Die übrigen Anbieter folgen der Verordnung 410/2025, einem kürzeren Satz Mindestmaßnahmen mit einer Maßnahmenübersicht, die jedes Jahr aktualisiert wird.
- Frist: Die Sicherheitsmaßnahmen und die Meldung von Vorfällen müssen binnen eines Jahres nach dem Registrierungsbescheid umgesetzt sein.
In Dazr halten Sie Ihr Regime in einer Kontrolle fest. Die Kontrollen des anderen Regimes werden in der Erklärung zur Anwendbarkeit als nicht anwendbar markiert, mit dem Registrierungsbescheid als Grund.
Was Sie in Dazr bekommen
Jede Kontrolle nennt den Paragrafen, etwa Verordnung 409/2025 § 8, und macht aus den Anforderungen Schritte mit einem voreingestellten Prüfturnus.
Vorfälle an NÚKIB oder Národní CERT melden
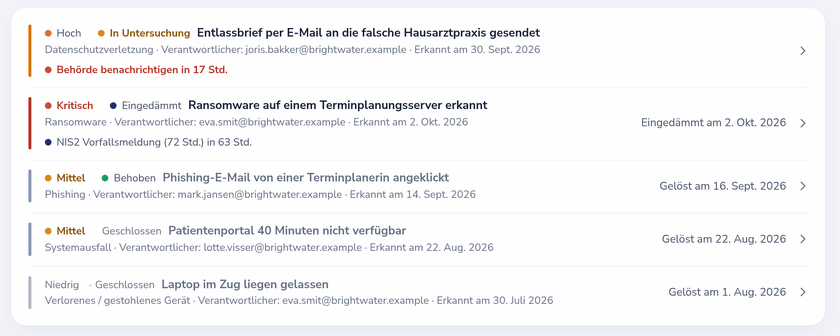
Nach § 16 des Gesetzes 264/2025 ist eine Erstmeldung unverzüglich und binnen 24 Stunden nach Erkennen des Vorfalls fällig. Ein Vorfall mit erheblichen Auswirkungen braucht zusätzlich eine Meldung binnen 72 Stunden nach dem Erkennen, einen Zwischenbericht auf Aufforderung und einen Abschlussbericht binnen 30 Tagen nach der Meldung. Anbieter im höheren Regime melden an NÚKIB, Anbieter im niedrigeren Regime melden Vorfälle mit erheblichen Auswirkungen an Národní CERT, beide über das Portál NÚKIB. Mit eingeschaltetem NÚKIB-Framework zählt das Vorfallsregister in Dazr jede dieser Fristen herunter.
Die Verordnungen neben NIS2
Jede Maßnahme in Dazr nennt die zugehörigen ISO-27001-Maßnahmen und den NIS2-Artikel. Schalten Sie das NÚKIB-Framework neben NIS2 oder ISO 27001 ein und verknüpfen Sie dieselben Nachweise mit jedem davon.
| Bereich | Höheres Regime (409/2025) | Niedrigeres Regime (410/2025) | NIS2 |
|---|---|---|---|
| Governance und Rollen | § 3 bis § 6 | § 3 und § 4 | Art. 20; Art. 21 Abs. 2 Buchst. a |
| Assets, Risiken und Lieferanten | § 7 bis § 9 | § 3 | Art. 21 Abs. 2 Buchst. a und d |
| Menschen und Sensibilisierung | § 10 | § 5 | Art. 20 Abs. 2; Art. 21 Abs. 2 Buchst. g und i |
| Änderungen, Beschaffung und Zugriff | § 11 bis § 13 | § 7 | Art. 21 Abs. 2 Buchst. e und i |
| Vorfälle und Kontinuität | § 14 und § 15 | § 6, § 10 und § 14 | Art. 21 Abs. 2 Buchst. b und c; Art. 23 |
| Audit und Überprüfung | § 16 | § 3 (jährliche Prüfung der Wirksamkeit) | Art. 21 Abs. 2 Buchst. f |
| Technische Maßnahmen | § 17 bis § 27 | § 7 bis § 9 und § 11 bis § 13 | Art. 21 Abs. 2 Buchst. b, e, h und j |
Wie Dazr bei den NÚKIB-Maßnahmen hilft
Mit Dazr Compliance können Sie:
- Registrierungsbescheid, Regime und die Jahresfrist festhalten und die gemeldeten Daten aktuell halten
- Die Maßnahmen Ihres Regimes nach Plan erledigen, mit Verantwortlichen, Nachweisen, Erinnerungen und einer wöchentlichen Mahnung bei Verzug
- Genehmigungen und Schulungen der obersten Leitung dokumentieren
- Vorfälle rechtzeitig melden: Das Vorfallsregister zählt die Fristen von 24 Stunden, 72 Stunden und 30 Tagen herunter
- Ihren Auditoren einen befristeten Lesezugang geben oder einen PDF-Prüfpfad übergeben
Quellen: Gesetz 264/2025 über die Cybersicherheit, Verordnung 409/2025, Verordnung 410/2025, NÚKIB, Meldung von Vorfällen, Portál NÚKIB.