Conformitate care continuă să funcționeze.
ISO 27001, GDPR, NIS2 și încă opt cadre sub formă de controale recurente cu responsabili, dovezi și mementouri. Termene pentru incidente, registre și acces pentru auditori într-un singur spațiu de lucru găzduit în UE, pentru echipe de orice dimensiune, până la marile companii.
Gratuit pentru un utilizator. Fără card.
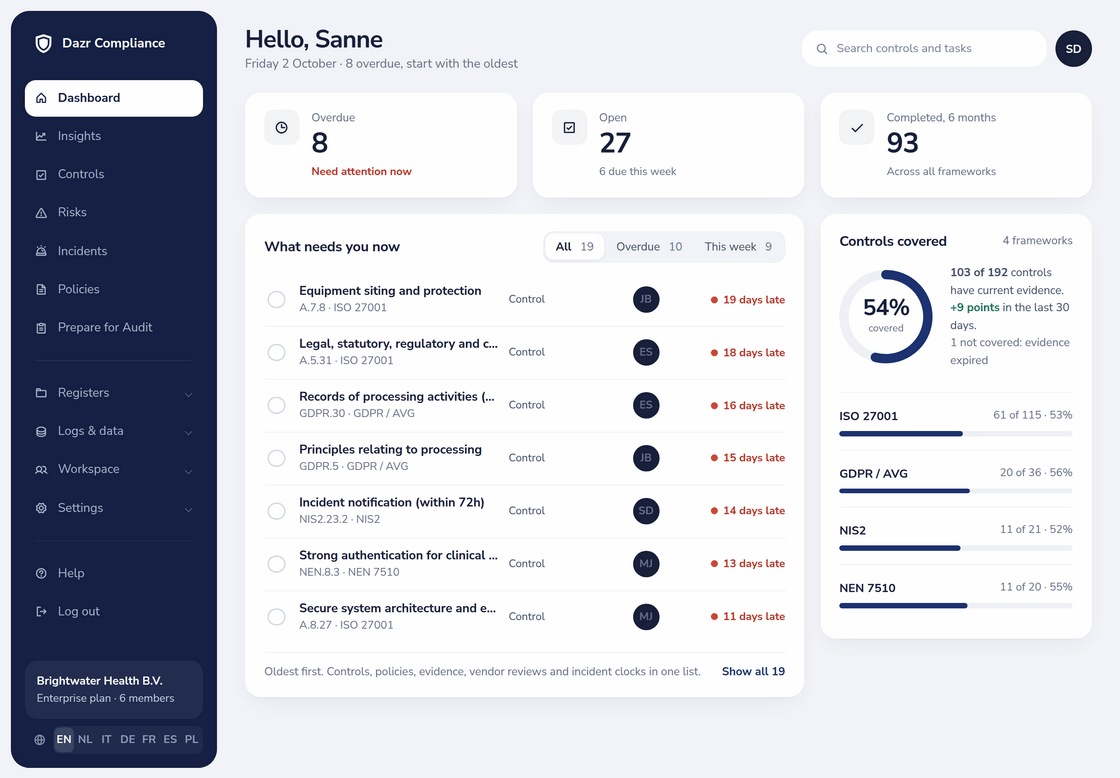
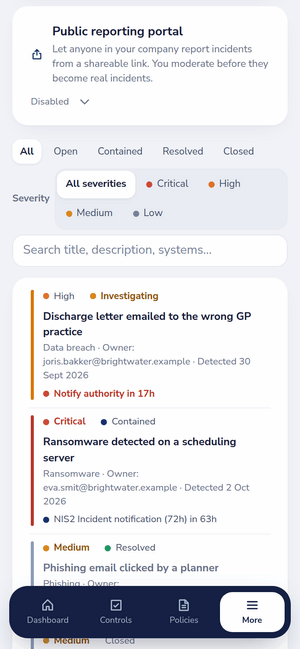
Tabloul de bord: munca restantă, săptămâna aceasta și acoperirea pe fiecare cadru. În dreapta, registrul de incidente pe telefon.
Adăugați cadre fără să reconstruiți nimic. ISO 27001:2022 include toate cele 93 de controale din Anexa A și clauzele 4-10.
Alegeți un modul și vedeți ecranul.
Ecrane reale dintr-un spațiu de lucru demonstrativ. Faceți clic pe o filă pentru a comuta.
Fiecare control, cu responsabil și în termen.
Fiecare control are o descriere, o recomandare și o frecvență de revizuire. Desemnați un responsabil, atașați dovezi și stabiliți cât timp rămân valabile, apoi legați controlul de riscurile, politicile și procesele pe care le acoperă. Mementourile, notificările săptămânale pentru restanțe și rezumatul zilnic al expirărilor țin lucrurile în mișcare, cu sau fără consultant.
SGSI și controale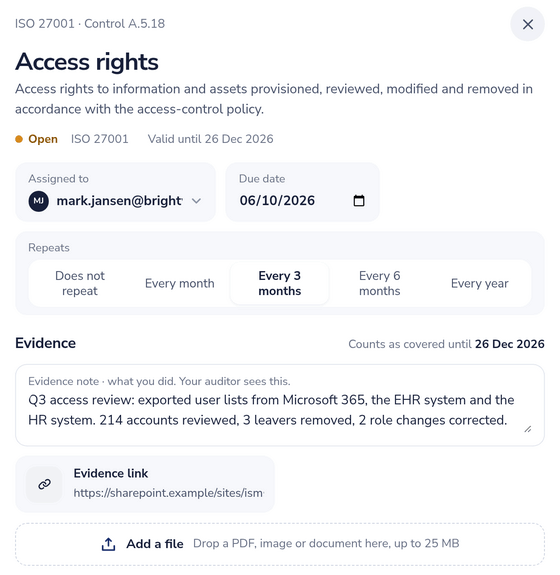
Vedeți riscul înainte și după controale.
Evaluați probabilitatea și impactul pe scale de 5 puncte, cu riscul inerent și cel rezidual alăturate. Alegeți o tratare, un responsabil și un termen. Acceptarea unui risc înregistrează justificarea și aprobatorul, marcat de server.
Gestionarea riscurilor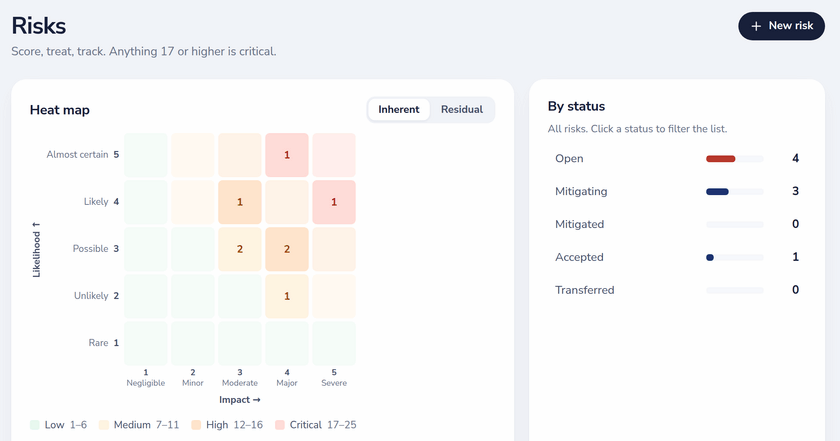
Fiecare termen, cu numărătoare inversă.
Înregistrați un incident și termenele încep să curgă: 72 de ore pentru art. 33 GDPR; 24 de ore, 72 de ore și o lună pentru NIS2. Un verificator bazat pe Regulamentul (UE) 2024/2690 semnalează incidentele semnificative. Pe Enterprise, o pagină publică de raportare vă alimentează coada.
Gestionarea incidentelor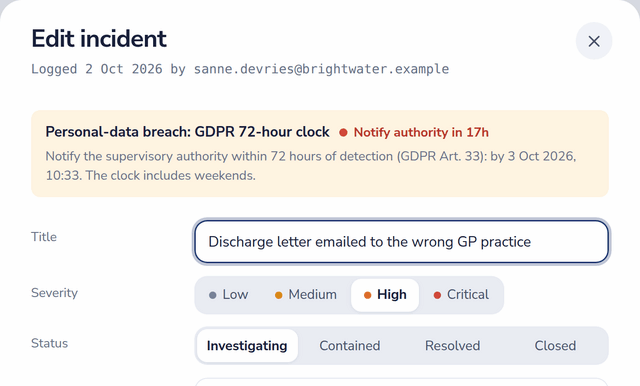
Oferiți auditorului un cont de acces.
Invitați un auditor pentru 1 până la 60 de zile. Acesta se conectează cu un cod de unică folosință și citește fiecare registru, cu posibilitatea de a comenta. Exportați Declarația de aplicabilitate aprobată și un jurnal de audit în PDF; pe Enterprise, Prepare for Audit vă evaluează gradul de pregătire.
Gestionarea auditurilor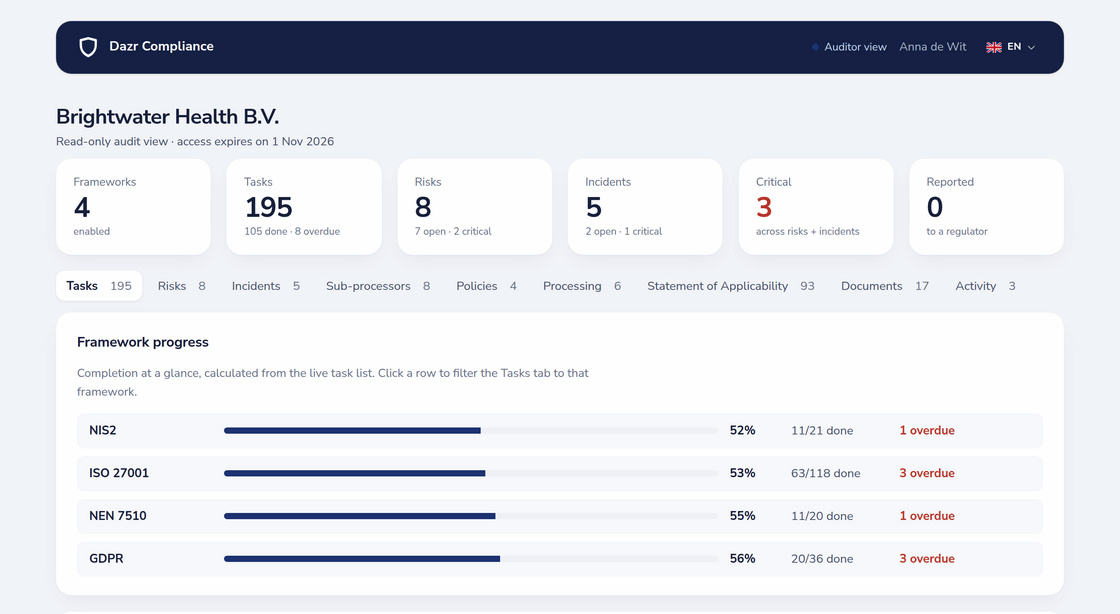
Evidențe de confidențialitate mereu actualizate.
Păstrați registrul activităților de prelucrare conform art. 30 și evaluările DPIA legate de furnizorii și riscurile din spatele lor. Fiecare furnizor are acordul de prelucrare a datelor, certificatele, accesul la date și o dată de revizuire care vă reamintește.
Confidențialitate (registru de prelucrare și DPIA)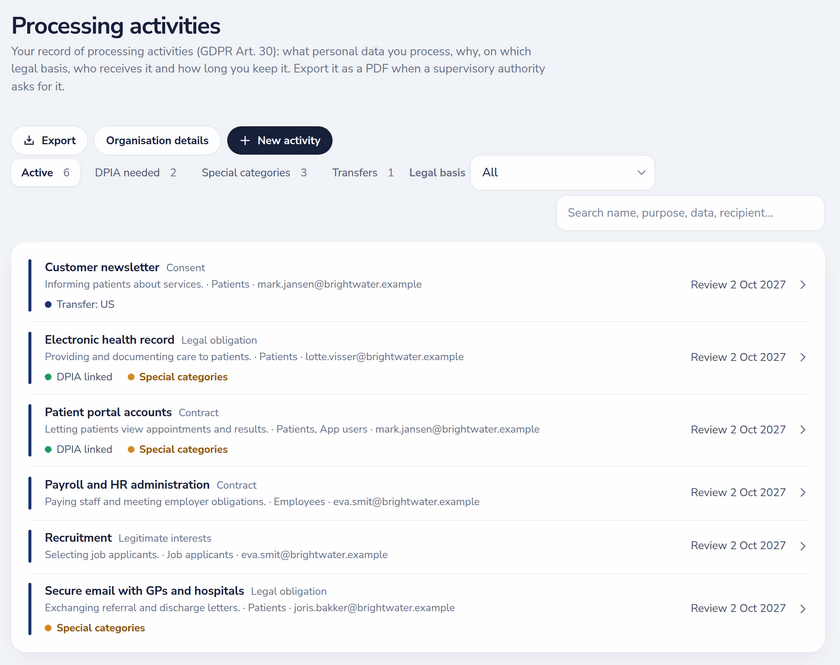
Politici pe care oamenii le citesc cu adevărat.
Porniți de la un șablon, aprobați, publicați și vedeți pentru fiecare versiune cine a confirmat-o. Răspundeți o singură dată la chestionarele de securitate ale clienților pe o pagină de încredere și partajați un singur link; răspunsurile sensibile așteaptă aprobarea dumneavoastră.
Gestionarea politicilor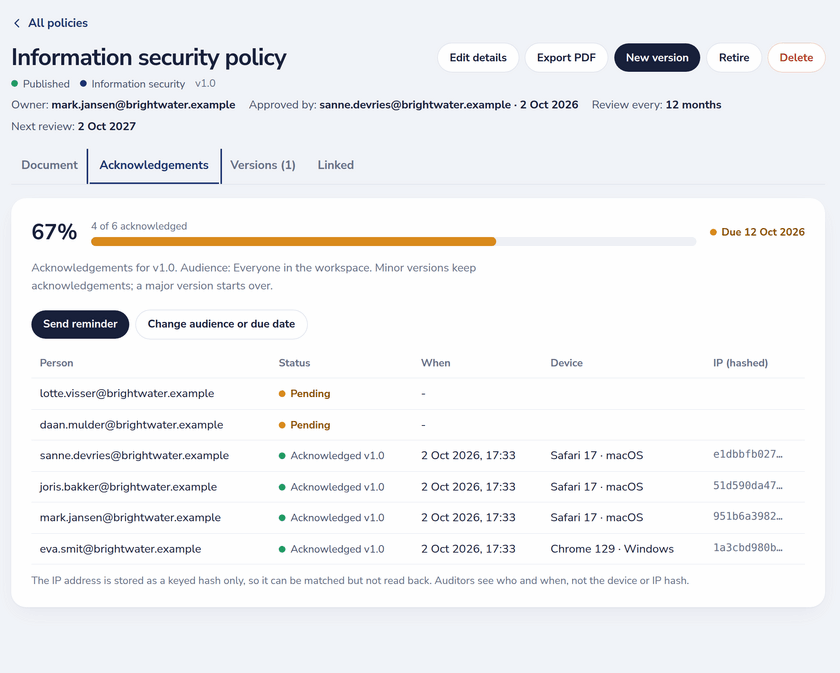
O platformă, nouă module.
Fiecare cu pagina și fișa sa de prezentare.
Construit pentru exigențele marilor companii.
Răspunsuri la întrebările echipelor de securitate și achiziții.
- Furnizor
- Dazr, Italia (TVA IT 02801250065)
- Creat pentru
- Furnizori de servicii medicale, instituții publice, entități financiare și furnizori SaaS
- Primii pași
- Conectare în regim self-service; implementare asistată pe Enterprise
Prețuri publice.
Pe lună, fără TVA. Facturare lunară, anulare oricând.
Mai multe entități, integrări personalizate sau un manager dedicat? Custom are preț la cerere. Comparați toate funcționalitățile
Vedeți-l cu propriile cadre.
Conectați-vă cu Google, Microsoft sau adresa de e-mail de serviciu, fără card. Sau programați o demonstrație cu echipa noastră.
Instrumente și ghiduri gratuite: un calculator al termenelor de notificare a încălcărilor, verificări NIS2 pentru incidente semnificative și pentru domeniul de aplicare, un estimator pentru auditul ISO 27001, ghiduri despre NIS2, DORA, AI Act și CRA, plus pagini de țară pentru Țările de Jos și Italia.