Accesul pentru auditori
Auditorii nu folosesc în comun un cont de membru și nu primesc o parolă fixă. Un administrator îi invită după nume și e-mail și alege cât durează accesul: între 1 și 60 de zile, implicit 30.
- Doi factori prin concepție: e-mailul de invitație conține un link personal, iar deschiderea lui nu este suficientă. Auditorul solicită un cod de 6 cifre trimis la adresa invitată și doar acest cod deschide o sesiune de auditor semnată.
- Limite împotriva abuzului: cel mult 5 solicitări de cod pe oră, 5 încercări pe cod și 10 încercări eșuate pe oră.
- Limitat în timp: accesul se încheie la data aleasă. O sesiune nu depășește niciodată perioada de acces.
- Revocabil: revocați un auditor și sesiunea sa nu mai funcționează la următoarea cerere. Regenerarea unui link îl invalidează pe cel vechi și păstrează aceeași dată de încheiere.
- Stocate ca hash: linkurile de invitație sunt afișate o singură dată și păstrate doar sub formă de hash.
- Înregistrate: invitațiile, verificările, revocările și linkurile regenerate apar în jurnalul de activitate ca
auditor.invited,auditor.verified,auditor.revokedșiauditor.link-regenerated. - Prezentarea pentru administratori enumeră fiecare auditor cu nume, e-mail, cine l-a invitat, data de încheiere și dacă accesul este activ, expirat sau revocat.
Ce văd auditorii
Portalul pentru auditori de la compliance.dazr.eu/auditor se deschide cu o prezentare generală a cadrelor, cu finalizarea pe fiecare cadru, urmată de aceste file:
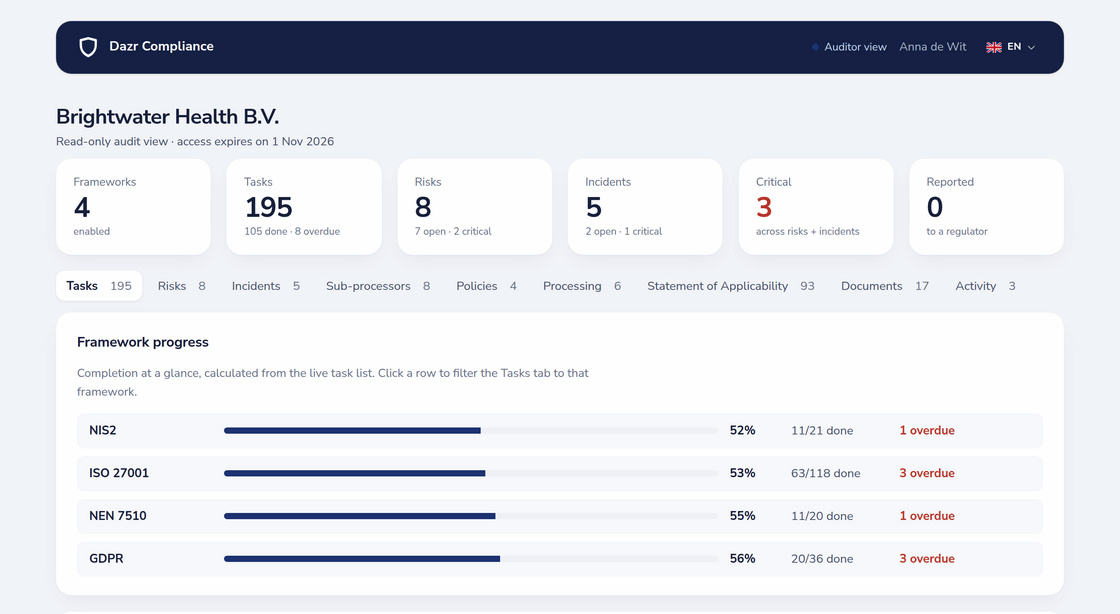
| Filă | Conținut |
|---|---|
| Controale | Fiecare control cu descriere, recomandare, dovezi (note, linkuri și fișiere), comentarii și istoricul complet; filtrare după cadru și stare |
| Riscuri | Registrul de riscuri cu scoruri inerente și reziduale, tratare și acceptare |
| Incidente | Registrul de incidente cu cronologie, câmpuri de notificare și termene |
| Subcontractanți | Registrul de furnizori |
| Politici | Politicile și versiunile lor |
| Prelucrare | Registrul activităților de prelucrare GDPR și DPIA, cu descărcarea PDF-urilor |
| Declarația de aplicabilitate | Aplicabilitate și justificare pentru fiecare control, cu descărcare PDF |
| Documente | Documentele legate în profilul de conformitate |
| Activitate | Jurnalul de activitate de la începutul accesului auditorului, fără detaliile în text liber |
Fișierele de dovezi se descarcă printr-un proxy autentificat, niciodată printr-un link direct către stocare. Totul este doar în citire: orice încercare de a modifica datele este refuzată.
Comentarii, note și urmărire
- Comentariile auditorilor la orice control, marcate ca atare în firul de discuție al controlului, alături de comentariile propriei echipe.
- Notele auditorilor la incidente, adăugate în cronologia incidentului ca tip propriu de înregistrare.
- Urmărirea se face prin sarcini: transformați fiecare observație într-o sarcină personalizată cu responsabil și termen (de la Basic). Mementourile pentru termene apropiate și restanțe o urmăresc apoi ca pe orice control, iar ISO 22301 și ISO 27001 includ propriile controale pentru neconformități și acțiuni corective.
- Acțiuni corective din incidente: un incident poate fi legat de sarcina de acțiune corectivă pe care a generat-o, astfel încât lecția învățată se închide într-o sarcină urmărită.
Dazr nu are un registru separat al constatărilor cu flux propriu; constatările există sub formă de comentarii și sarcini.
Prepare for Audit și scorul de pregătire
Prepare for Audit aplică întrebările pe care un auditor le pune în primele zile ale unei misiuni asupra spațiului de lucru real. Fiecare verificare este reușită, avertisment, eșuată sau neaplicabilă, cu detaliile din spate și un link sau un câmp direct pentru remediere.
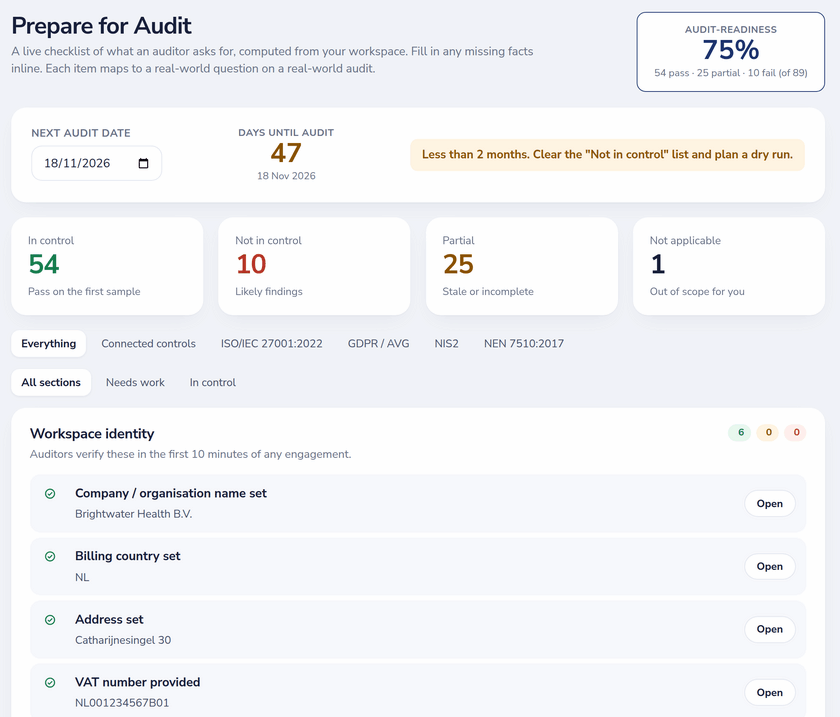
| Secțiune | Verificări | Exemple |
|---|---|---|
| Identitatea spațiului de lucru | 6 | Numele organizației, țara, adresa, codul de TVA, responsabilul de securitate, contactul DPO |
| Biblioteca de politici de bază | 11 | Securitatea informației, utilizarea acceptabilă, controlul accesului, criptografie, procedura pentru incidente, planul BC/DR, inventarul de active, registrul furnizorilor, diagrama de rețea |
| Dovezi de funcționare | 17 | Responsabili pentru controale, nimic restant de peste 90 de zile, registru de riscuri completat, riscuri critice atenuate, analiza conducerii, audit intern, instruire de conștientizare, test de phishing, test BC/DR, test de restaurare a copiilor de rezervă, test de penetrare, scanare de vulnerabilități, revizuirea accesului |
| Pe fiecare cadru | 2 + specifice | Toate controalele au responsabil, controale revizuite în ultimele 12 luni, plus verificări specifice cadrului, cum ar fi BIA și programul de exerciții ISO 22301 |
Scorul este (reușite + 0,5 × avertismente) / verificări aplicabile, afișat ca un card în tabloul de bord și înregistrat în evoluție. Prepare for Audit este inclus în Enterprise; pe celelalte planuri, o previzualizare arată câte lacune există, primele două fiind complete.
Jurnalul de audit în PDF și alte fișiere de predare
- Jurnal de audit în PDF: copertă, rezumat cu totalul controalelor finalizate, deschise și restante, finalizarea pe fiecare cadru, elementele restante, o secțiune pe cadru grupată pe teme, jurnalul de finalizare și o pagină de aprobare. Cu marca Dazr pe Basic, cu numele companiei pe Pro, complet white-label pe Enterprise: sigla, subtitlul, textul de subsol și persoana semnatară.
- Declarația de aplicabilitate în PDF sau XLSX, inclusiv versiunile aprobate.
- GDPR: registrul activităților de prelucrare conform art. 30 și rapoartele DPIA în PDF.
- Excel și CSV pentru furnizori, active, incidente, riscuri, activități de prelucrare, DPIA, controale, membri, jurnalul de activitate, politici, răspunsurile de pe pagina de încredere și Declarația de aplicabilitate (de la Basic).
Integritatea dovezilor și jurnalul de activitate
- După finalizarea unui control, nota și linkul către dovezi sunt blocate. Doar data de valabilitate se mai poate modifica.
- Fiecare acțiune care schimbă starea ajunge în jurnalul de activitate, cu autorul și momentul, inclusiv acțiunile efectuate de asistența Dazr. Căutați, filtrați după tip și dată și exportați.
- Jurnalul păstrează cele mai recente 2.000 de evenimente pe Free, 5.000 pe Basic, 25.000 pe Pro și 50.000 pe Enterprise.