Acasă › Cadre › SOC 2

Software de conformitate SOC 2, găzduit în UE și pregătit pentru audit.

Trust Services Criteria (securitate, disponibilitate, integritatea prelucrării, confidențialitate, viață privată) sub formă de 51 de controale recurente cu dovezi, revizuiri ale accesului și gestionarea modificărilor la termen, plus un registru de furnizori. Inclus de la Pro, 99 € pe lună.

Pe scurt

  • Common Criteria (securitate): CC1-CC9: mediul de control, comunicare, evaluarea riscurilor, monitorizare, activități de control, acces logic și fizic, operarea sistemelor, modificări…
  • Disponibilitate: A1: monitorizare, capacitate, mediu, BCP și recuperare.
  • Integritatea prelucrării: PI1: prelucrare completă, exactă, la timp și autorizată.
  • Confidențialitate: C1: identificarea și protejarea informațiilor confidențiale.

Pe această pagină

  1. Ce este SOC 2?
  2. Cine trebuie să se conformeze
  3. Controalele SOC 2 principale acoperite de Dazr
  4. Ce urmăresc auditorii
  5. Cum vă ajută Dazr cu SOC 2

Ce este SOC 2?

SOC 2 (AICPA Trust Services Criteria). SaaS B2B din UE care vinde pe piața marilor companii din SUA, unde rapoartele SOC 2 sunt cerute în mod obișnuit la achiziție, alături de ISO 27001.

Cine trebuie să se conformeze

  • SaaS B2B din UE care se extinde pe piața din SUA
  • Companii de platforme de date și software pentru dezvoltatori care deservesc mari companii din SUA
  • Platforme de IA / ML ai căror clienți cer SOC 2 alături de ISO 27001
  • SaaS din zona sănătății care vizează furnizori din SUA (adesea combinat cu HIPAA)

Controalele SOC 2 principale acoperite de Dazr

Common Criteria (securitate)CC1-CC9: mediul de control, comunicare, evaluarea riscurilor, monitorizare, activități de control, acces logic și fizic, operarea sistemelor, gestionarea modificărilor, atenuarea riscurilor.
DisponibilitateA1: monitorizare, capacitate, mediu, BCP și recuperare.
Integritatea prelucrăriiPI1: prelucrare completă, exactă, la timp și autorizată.
ConfidențialitateC1: identificarea și protejarea informațiilor confidențiale.
Viață privatăP1-P8: informare, alegere, colectare, utilizare, păstrare, divulgare, calitate, monitorizare, aplicare (aliniate cu GAPP).

Ce urmăresc auditorii

Auditorii SOC 2 Type 2 eșantionează dovezi pe perioada auditului (de obicei 6-12 luni): revizuirile accesului au avut loc efectiv, modificările au fost revizuite de colegi, incidentele au fost înregistrate, furnizorii au fost revizuiți. Dazr este sistemul de evidență pe întreaga perioadă.

Cum vă ajută Dazr cu SOC 2

Dazr Compliance este o platformă de gestionare a conformității (software GRC) găzduită în UE pentru organizații europene de orice dimensiune, de la o echipă de cinci persoane până la marile companii. SOC 2 este unul dintre cele unsprezece cadre ale sale, inclus de la Pro, 99 € pe lună. În practică, asta înseamnă:

  • Păstrați Trust Services Criteria cu controale și dovezi legate
  • Efectuați trimestrial revizuirile accesului, la termen și cu mementouri prin e-mail
  • Urmăriți aprobările de gestionare a modificărilor și dovezile revizuirii de către colegi
  • Păstrați furnizorii în registrul de furnizori, cu linkuri către acorduri de prelucrare și SOC 2 / ISO și date de revizuire
  • Oferiți auditorului o vizualizare doar în citire pentru eșantionare sau un jurnal de audit într-un singur PDF
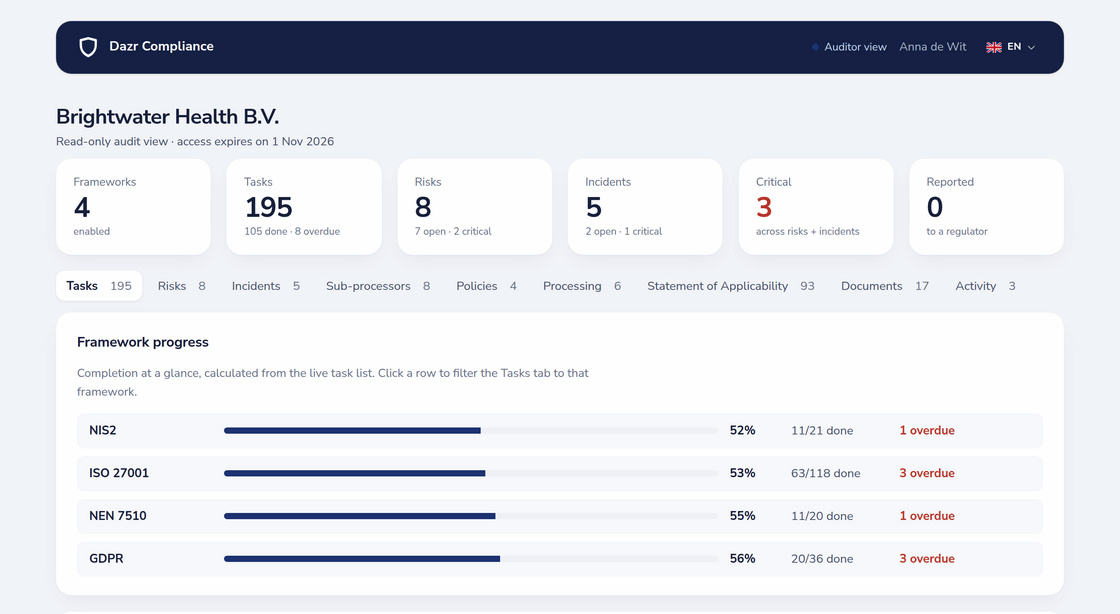
Vizualizarea doar în citire pentru auditori, cu acces limitat în timp, progresul pe cadre și file pentru controale, riscuri, incidente, politici și jurnalul de activitate
Vizualizarea pentru auditori: limitată în timp și doar în citire.

Înapoi la prezentarea completă a Dazr Compliance › | Înregistrați-vă gratuit ›

Întrebări despre SOC 2, cu răspunsuri.

Ne oferă Dazr un raport SOC 2?

Nu. Raportul SOC 2 este emis de firma de audit (CPA) după auditul acesteia. Dazr este sistemul de evidență din care va eșantiona. Nu efectuăm auditul.

Type 1 sau Type 2?

Type 1 atestă proiectarea la un moment dat; Type 2 atestă eficacitatea operațională pe o perioadă. Dazr se potrivește bine pentru Type 2: controalele recurente cu dovezi datate și jurnalul de activitate arată ce s-a făcut pe parcursul perioadei de audit.

Funcționează alături de ISO 27001?

Da. Common Criteria și Anexa A se suprapun în mare măsură; aceleași dovezi servesc adesea pentru ambele. Activați ambele cadre în același spațiu de lucru.

Unde sunt găzduite datele?

Exclusiv în Uniunea Europeană. Înregistrările spațiului de lucru sunt criptate în repaus cu AES-256-GCM la nivelul aplicației; fișierele de dovezi încărcate se bazează pe criptarea în repaus a furnizorului de stocare. Entitate italiană, jurisdicție UE. SOC 2 este un cadru american, dar auditul și infrastructura pot fi în UE, iar mulți clienți din SUA preferă acest lucru.

Sunteți gata să începeți programul SOC 2?

SOC 2 este inclus în Pro (99 €/lună, până la cinci cadre și cinci utilizatori) și în Enterprise (499 €/lună); self-service prin Mollie, fără TVA, anulare oricând. Free și Basic acoperă ISO 27001, GDPR și NIS2. Custom este singurul nivel pe bază de contract, cu preț la cerere.