Acasă › Cadre › ISO 27001

Software de conformitate ISO 27001.

Toate cele 93 de controale din anexa A și clauzele 4-10 merg după calendar, cu responsabili, dovezi și mementouri. Când vine auditorul, declarația de aplicabilitate, registrul riscurilor și jurnalul de activitate sunt pregătite. Gratuit pentru un cadru; planuri plătite de la 99 € pe lună.

Pe scurt

  • A.5 Organizaționale: 37 de controale privind politicile, rolurile, relațiile cu furnizorii, informațiile despre amenințări, răspunsul la incidente.
  • A.6 Oameni: 8 controale privind verificarea, condițiile de angajare, conștientizarea, procesul disciplinar.
  • A.7 Fizice: 14 controale privind perimetrul, echipamentele, eliminarea în siguranță, biroul curat.
  • A.8 Tehnologice: 34 de controale privind controlul accesului, criptografia, jurnalizarea, gestionarea vulnerabilităților, BCP-IT.

Pe această pagină

  1. Ce este ISO 27001?
  2. Cine trebuie să se conformeze
  3. Controalele ISO 27001 principale acoperite de Dazr
  4. Ce urmăresc auditorii
  5. Cum vă ajută Dazr cu ISO 27001

Ce este ISO 27001?

ISO/IEC 27001:2022. Companii SaaS B2B, firme de consultanță, servicii financiare, sănătate și orice organizație ai cărei clienți cer un certificat ISO 27001 în procesul de achiziție.

Cine trebuie să se conformeze

  • Companii SaaS B2B ai căror clienți cer ISO 27001 la achiziție
  • Furnizori de servicii gestionate (MSP) și firme de consultanță
  • Servicii financiare și fintech care se pregătesc pentru DORA pe lângă ISO 27001
  • Organizații din sănătate care adaugă NEN 7510 peste ISO 27001

Controalele ISO 27001 principale acoperite de Dazr

A.5 Organizaționale37 de controale privind politicile, rolurile, relațiile cu furnizorii, informațiile despre amenințări, răspunsul la incidente.
A.6 Oameni8 controale privind verificarea, condițiile de angajare, conștientizarea, procesul disciplinar.
A.7 Fizice14 controale privind perimetrul, echipamentele, eliminarea în siguranță, biroul curat.
A.8 Tehnologice34 de controale privind controlul accesului, criptografia, jurnalizarea, gestionarea vulnerabilităților, BCP-IT.

Ce urmăresc auditorii

Un audit de etapa 1 este analiza documentației; etapa 2 este eșantionarea dovezilor. Dazr este construit în jurul etapei 2: fiecare control revine periodic, cu un responsabil, dovezi și o înregistrare în jurnalul de activitate la finalizare.

Cum vă ajută Dazr cu ISO 27001

Cu Dazr Compliance puteți:

  • Mențineți Declarația de aplicabilitate în portal: aplicabilitate și justificare pentru fiecare control, versiuni aprobate, export PDF și XLSX
  • Efectuați trimestrial revizuirile accesului, anual analizele conducerii și revizuirile tratării riscurilor, la termen și cu mementouri prin e-mail
  • Păstrați registrul de riscuri cu hărți termice inerente și reziduale, opțiuni de tratare și acceptarea riscurilor înregistrată (de la Pro)
  • Gestionați registrul de incidente cu câmpuri de notificare către autoritate
  • Oferiți auditorului o vizualizare doar în citire pentru eșantionarea din etapa 2 sau un jurnal de audit într-un singur PDF
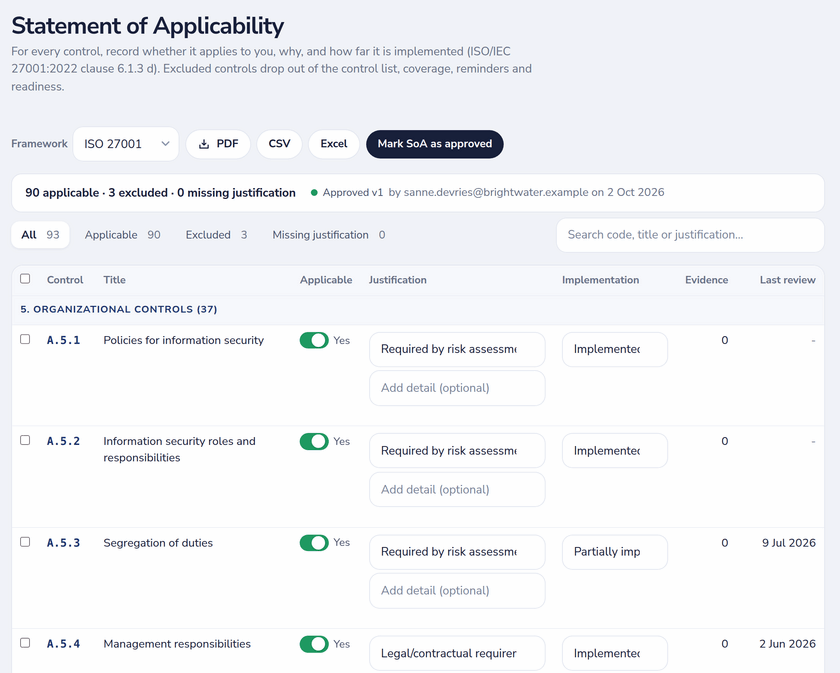
Declarația de aplicabilitate ISO 27001 cu aplicabilitate, justificare, stadiul implementării și o versiune aprobată
Declarația de aplicabilitate: aplicabilitate, justificare și implementare pentru fiecare control, cu versiunea aprobată.

Înapoi la prezentarea completă a Dazr Compliance › | Înregistrați-vă gratuit ›

Întrebări frecvente despre ISO 27001.

Câte controale acoperă platforma?

Toate cele 93 de controale din Anexa A a ISO 27001:2022, plus cerințele clauzelor 4-10 privind sistemul de management (domeniul de aplicare, leadership, planificare, suport, operare, evaluarea performanței, îmbunătățire). Fiecare control are descriere, recomandare și frecvență implicită de revizuire.

Este pentru etapa 1 sau etapa 2?

Pentru ambele. Etapa 1 este analiza documentației; etapa 2 este eșantionarea dovezilor. Dazr păstrează Declarația de aplicabilitate, registrul de riscuri, registrul de incidente, dovezile controalelor și jurnalul de activitate într-un singur loc, pentru ambele.

Îmi pot păstra Declarația de aplicabilitate în Dazr?

Da. Marcați fiecare control ca aplicabil sau nu, cu justificare și stadiul implementării, aprobați o versiune și exportați-o ca PDF sau XLSX; controalele excluse dispar din lista dumneavoastră de controale. Puteți, de asemenea, să legați în continuare un document SoA existent.

Va accepta auditorul extern dovezile păstrate aici?

Dazr le oferă auditorilor ceea ce cer de obicei: un jurnal de activitate cu marcaje de timp și persoana responsabilă, dovezi la fiecare control, acces pentru auditori doar în citire și limitat în timp, precum și exporturi. Dacă dovezile sunt suficiente decide întotdeauna auditorul.

Ce software ISO 27001 este potrivit pentru IMM-urile din Țările de Jos?

Urmăriți patru lucruri: setul complet de controale ISO 27001:2022 cu o declarație de aplicabilitate, o interfață în limba celor care fac munca, stocarea în UE și un preț care nu cere un proces de achiziție. Dazr Compliance le acoperă pe toate patru: biblioteca de controale (toate cele 93 de controale din anexa A plus clauzele 4-10) este în planul gratuit, declarația de aplicabilitate, registrul riscurilor, accesul pentru auditori și până la cinci utilizatori vin cu Pro la 99 € pe lună, portalul este disponibil în neerlandeză și în toate celelalte limbi ale acestui site, iar datele rămân în UE.

Începeți programul ISO 27001.