Acasă › Cadre › ISO 27701

Software de conformitate ISO 27701 pentru managementul informațiilor privind confidențialitatea.

Controale PIMS alături de ISO 27001, cu obligațiile operatorului și ale persoanei împuternicite drept controale separate (Anexele A și B ale ediției 2019), un registru DPIA și un registru de furnizori. Inclus de la Pro, 99 € pe lună.

Pe scurt

  • Clauzele 5-8: Extensii specifice PIMS ale clauzelor 4-10 din ISO 27001: context, leadership, planificare, suport, operare, evaluarea performanței, îmbunătățire.
  • Anexa A (operator): 31 de controale specifice operatorului: temei juridic, drepturile persoanelor vizate, transparență, păstrare, transferuri.
  • Anexa B (persoană împuternicită): 18 controale specifice persoanei împuternicite: bază contractuală, guvernanța subcontractanților, asistență pentru operator, transferuri.
  • Corespondența cu GDPR: clauzele PIMS puse în corespondență cu articolele 5-49 GDPR în Anexa D, pentru utilizare comună.

Pe această pagină

  1. Ce este ISO 27701?
  2. Cine trebuie să se conformeze
  3. Controalele ISO 27701 principale acoperite de Dazr
  4. Ce urmăresc auditorii
  5. Cum vă ajută Dazr cu ISO 27701

Ce este ISO 27701?

Situația la 1 octombrie 2026. ISO/IEC 27701:2025 a fost publicat la 14 octombrie 2025 și înlocuiește ediția 2019; acum este un standard de sistem de management de sine stătător, nu o extensie a ISO 27001 (Kiwa). Setul de controale Dazr urmează structura operator/persoană împuternicită din 2019, care se păstrează în esență; verificați calendarul de tranziție cu organismul de certificare.

ISO/IEC 27701:2019 (Sistem de management al informațiilor privind confidențialitatea). Organizații care aplică deja un SGSI ISO 27001 și au nevoie de o extensie specifică pentru confidențialitate: operatori, persoane împuternicite și operatori asociați care doresc un singur PIMS certificabil, aliniat la GDPR.

Cine trebuie să se conformeze

  • SaaS B2B deja certificat ISO 27001 care dorește o extensie pentru confidențialitate
  • Persoane împuternicite (în special platforme care găzduiesc date cu caracter personal ale clienților)
  • Operatori din sectoare reglementate (sănătate, finanțe, sector public)
  • Grupuri multinaționale care aplică GDPR alături de alte regimuri de confidențialitate (CCPA, LGPD, PIPL)

Controalele ISO 27701 principale acoperite de Dazr

Clauzele 5-8Extensii specifice PIMS ale clauzelor 4-10 din ISO 27001: context, leadership, planificare, suport, operare, evaluarea performanței, îmbunătățire.
Anexa A (operator)31 de controale specifice operatorului: temei juridic, drepturile persoanelor vizate, transparență, păstrare, transferuri.
Anexa B (persoană împuternicită)18 controale specifice persoanei împuternicite: bază contractuală, guvernanța subcontractanților, asistență pentru operator, transferuri.
Corespondența cu GDPRClauzele PIMS puse în corespondență cu articolele 5-49 GDPR în Anexa D, pentru utilizare comună.

Ce urmăresc auditorii

Auditurile ISO 27701 eșantionează aceleași dovezi ca ISO 27001, plus clauzele specifice PIMS: obligațiile operatorului din Anexa A și ale persoanei împuternicite din Anexa B, cu un registru DPIA și o listă a subcontractanților ca ținte obișnuite de eșantionare.

Cum vă ajută Dazr cu ISO 27701

Dazr Compliance este o platformă de gestionare a conformității (software GRC) găzduită în UE pentru organizații europene de orice dimensiune, de la o echipă de cinci persoane până la marile companii. ISO 27701 este unul dintre cele unsprezece cadre ale sale, inclus de la Pro, 99 € pe lună. În practică, asta înseamnă:

  • Adăugați controalele ISO 27701 peste un program ISO 27001 existent, într-un singur spațiu de lucru
  • Gestionați separarea operator / persoană împuternicită cu seturi de controale distincte
  • Păstrați DPIA și evidențele prelucrărilor în registre proprii, iar subcontractanții în registrul de furnizori
  • Legați dovezile privind transferurile, SCC și TIA de controalele relevante
  • Oferiți auditorului o vizualizare doar în citire care acoperă împreună SGSI și PIMS
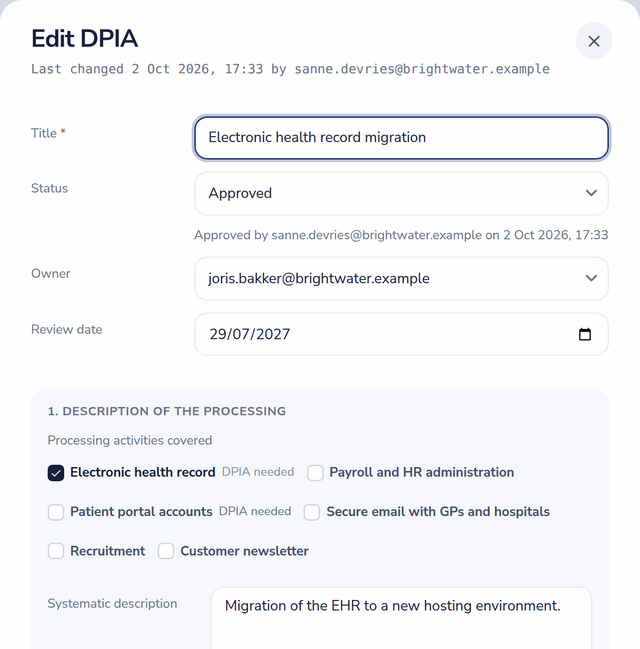
Evaluare a impactului asupra protecției datelor cu stare, marcaj de aprobare, responsabil, dată de revizuire și activitățile de prelucrare pe care le acoperă
O DPIA cu marcajul de aprobare, responsabilul, data de revizuire și activitățile pe care le acoperă.

Înapoi la prezentarea completă a Dazr Compliance › | Înregistrați-vă gratuit ›

Întrebări despre ISO 27701, cu răspunsuri.

Avem nevoie mai întâi de ISO 27001?

Conform ediției 2019, da: extinde un SGSI ISO 27001. Ediția 2025 este de sine stătătoare, deși majoritatea organizațiilor o aplică în continuare alături de ISO 27001. Dazr vă permite să activați ambele cadre; aceleași dovezi servesc adesea pentru amândouă.

Suntem operator, persoană împuternicită sau amândouă?

Majoritatea SaaS-urilor B2B sunt persoană împuternicită pentru datele clienților și operator pentru datele de marketing și HR. Dazr vă permite să înregistrați ambele roluri și aplică în paralel controalele din Anexa A și Anexa B acolo unde se aplică.

Prin ce diferă de GDPR?

GDPR este legea; ISO 27701 este un sistem de management certificabil care ajută la demonstrarea conformității. Platforma le urmărește pe amândouă: articolele 30 și 33 GDPR alături de Anexele A și B ale ISO 27701.

Unde sunt găzduite datele?

Doar în Uniunea Europeană. Înregistrările spațiului de lucru sunt criptate în repaus cu AES-256-GCM la nivelul aplicației; fișierele de dovezi încărcate se bazează pe criptarea în repaus a furnizorului de stocare. Entitate italiană, jurisdicție UE.

Sunteți gata să începeți programul ISO 27701?

ISO 27701 este inclus în Pro (99 €/lună, până la cinci cadre și cinci utilizatori) și în Enterprise (499 €/lună); self-service prin Mollie, fără TVA, anulare oricând. Free și Basic acoperă ISO 27001, GDPR și NIS2. Custom este singurul nivel pe bază de contract, cu preț la cerere.