Acasă › Cadre › GDPR

Conformitate GDPR, cu dovezile.

Controale GDPR recurente și un registru al încălcărilor cu o numărătoare inversă de 72 de ore, gratuit. De la Pro, registrele activităților de prelucrare și DPIA-urile stau lângă furnizorii și riscurile asociate. Găzduit în UE.

Când ați luat cunoștință?

Orientativ. Termenele curg de la luarea la cunoștință; verificați legislația națională și calculatorul complet pentru opțiuni precum prestatorii de servicii de încredere sau o dată de remediere.

Termenele dumneavoastră

Articolele 6, 9Evidența temeiului juridic și verificări pentru categoriile speciale, pentru fiecare activitate de prelucrare.
Articolul 28Registru de furnizori și subcontractanți cu URL-urile acordurilor de prelucrare și date de revizuire (Pro și Enterprise).
Articolul 30Registrul activităților de prelucrare, legat de furnizorii implicați.
Articolul 32Măsuri tehnice și organizatorice, cu controale comune cu ISO 27001 dacă ambele sunt activate.

Ce este GDPR?

Regulamentul general privind protecția datelor al UE. Orice organizație care prelucrează date cu caracter personal ale rezidenților UE: furnizori SaaS, comerț electronic, sănătate, finanțe, sector public, educație.

Cine trebuie să se conformeze

  • Companii SaaS B2B care deservesc clienți din UE
  • Companii health-tech, fintech și edtech cu date cu caracter personal sensibile
  • Operatori de comerț electronic și marketing care prelucrează date ale consumatorilor din UE
  • Organizații din sectorul public și nonprofit care intră sub incidența GDPR

Controalele GDPR principale acoperite de Dazr

Articolele 6, 9Evidența temeiului juridic și verificări pentru categoriile speciale, pentru fiecare activitate de prelucrare.
Articolul 28Registru de furnizori și subcontractanți cu URL-urile acordurilor de prelucrare și date de revizuire (Pro și Enterprise).
Articolul 30Registrul activităților de prelucrare, legat de furnizorii implicați.
Articolul 32Măsuri tehnice și organizatorice, cu controale comune cu ISO 27001 dacă ambele sunt activate.
Articolele 33-34Registru al încălcărilor cu câmpuri de notificare către autoritate și termen de 72 de ore.
Articolul 35Registru DPIA legat de activitățile de prelucrare și de riscuri, plus o revizuire recurentă.

Ce urmăresc auditorii

Autoritățile de supraveghere verifică dovezile prin eșantionare: registrul de prelucrare este actualizat, registrul încălcărilor există și este completat, schimbările de subcontractanți respectă notificarea prealabilă, există DPIA pentru prelucrările cu risc ridicat. Platforma le păstrează pe fiecare.

Cum vă ajută Dazr cu GDPR

Cu Dazr Compliance puteți:

  • Păstrați evidența prelucrărilor în registrul conform articolului 30 sau legați registrul existent și revizuiți-l periodic
  • Gestionați registrul încălcărilor cu gravitate, marcaje de timp, secțiunea de notificare către autoritate și cauza principală
  • Mențineți registrul subcontractanților cu URL-urile acordurilor de prelucrare, date de revizuire și semnalări de expirare a contractelor (Pro și Enterprise)
  • Urmăriți DPIA sub formă de controale recurente pentru fiecare activitate de prelucrare cu risc ridicat
  • Oferiți autorității de supraveghere un jurnal de audit clar în caz de verificare
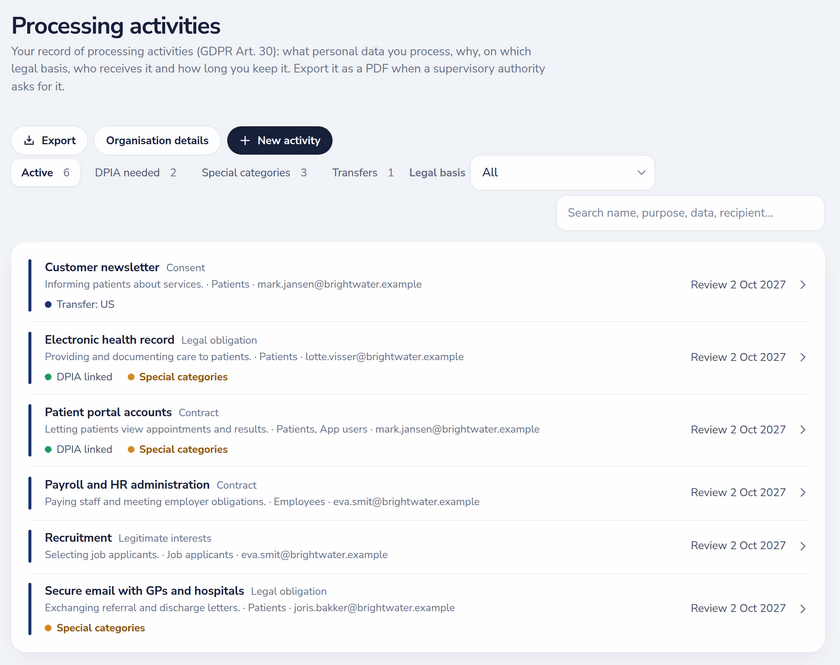
Registrul activităților de prelucrare conform articolului 30 GDPR, cu temei juridic, persoane vizate, categorii speciale, transferuri și DPIA legate
Activități de prelucrare cu temei juridic, transferuri și DPIA.

Înapoi la prezentarea completă a Dazr Compliance › | Înregistrați-vă gratuit ›

Întrebări frecvente despre GDPR.

Depune Dazr notificarea încălcării la autoritatea de supraveghere în locul meu?

Nu. Dazr păstrează câmpurile de notificare din articolul 33, înregistrează ora fiecărei schimbări de stare și afișează o numărătoare inversă de 72 de ore pe incident, dar notificarea propriu-zisă se face prin portalul autorității dumneavoastră. Calculați un termen cu calculatorul termenelor de notificare, gratuit.

Pot folosi Dazr împreună cu un DPO extern?

Da. Înregistrați numele și adresa de e-mail a DPO în profilul de conformitate și adăugați-l ca membru (sau ca auditor doar în citire), astfel încât să vadă registrele și să primească mementouri.

Unde sunt găzduite datele?

Doar în Uniunea Europeană. Înregistrările spațiului de lucru sunt criptate în repaus cu AES-256-GCM la nivelul aplicației; fișierele de dovezi încărcate se bazează pe criptarea în repaus a furnizorului de stocare.

Este Dazr un subcontractant?

Da. Suntem un subcontractant italian al dumneavoastră conform articolului 28 GDPR; acordul de prelucrare a datelor de la /legal/dpa se activează automat la crearea unui spațiu de lucru, iar lista actuală a subcontractanților o publicăm la /legal/subprocessors.

Începeți programul GDPR.