Ce este EU AI Act?
EU AI Act (Regulamentul (UE) 2024/1689). Furnizorii și implementatorii de sisteme de IA introduse pe piața UE: dezvoltatorii de IA de uz general, furnizorii de IA cu risc ridicat în domeniile siguranței, recrutării, educației, evaluării bonității, identificării biometrice, aplicării legii, migrației și justiției, precum și orice implementator care folosește o IA cu risc ridicat în aceste sectoare.
Când se aplică AI Act
Situația la 1 octombrie 2026. Digital Omnibus privind IA, Regulamentul (UE) 2026/1744, a fost publicat în Jurnalul Oficial la 24 iulie 2026 și a intrat în vigoare la 27 iulie 2026. A mutat termenele pentru riscul ridicat; etapele anterioare rămân neschimbate.
- 2 februarie 2025: practicile interzise (articolul 5).
- 2 august 2025: obligațiile pentru modelele de IA de uz general.
- 2 august 2026: majoritatea obligațiilor de transparență (articolul 50), guvernanța și sancțiunile.
- 2 decembrie 2027: sistemele de IA cu risc ridicat enumerate în Anexa III (ocuparea forței de muncă, educație, credit, servicii esențiale, biometrie, infrastructură critică, aplicarea legii, migrație, justiție). Anterior 2 august 2026.
- 2 august 2028: IA cu risc ridicat care este un produs sau o componentă de siguranță în temeiul legislației de armonizare din Anexa I. Anterior 2 august 2027.
Surse: Regulamentul (UE) 2024/1689 pe EUR-Lex și Regulamentul (UE) 2026/1744 pe EUR-Lex. Citiți calendarul AI Act după Digital Omnibus pentru ce s-a mutat și de ce.
Cine trebuie să se conformeze
- Furnizorii de sisteme de IA cu risc ridicat enumerate în Anexa III (ocuparea forței de muncă, educație, credit, identificare biometrică, infrastructură critică, justiție, migrație)
- Furnizorii de modele de IA de uz general, inclusiv cele cu risc sistemic
- Furnizori de sisteme de IA cu obligații de transparență conform articolului 50, precum chatboți și generatoare de text, imagini, audio sau video, inclusiv funcții de IA în aplicații și dispozitive obișnuite
- Orice organizație care folosește IA la locul de muncă, pentru alfabetizarea în domeniul IA (articolul 4)
- Implementatorii de sisteme de IA cu risc ridicat în propriile operațiuni
- Importatorii și distribuitorii de sisteme de IA pe piața UE
- Autoritățile publice care implementează IA în contexte reglementate
Rolul, riscul și planul dumneavoastră
AI Act ordonează obligațiile după rol (furnizor sau implementator) și după riscul sistemului. Găsiți-vă rândul:
| Rolul și riscul dumneavoastră | Ce se aplică | Plan Dazr |
|---|---|---|
| Implementator de IA cu risc minim sau limitat: folosiți instrumentele de IA ale altora, cum ar fi un asistent IA sau IA din CRM-ul dumneavoastră | Alfabetizarea personalului în domeniul IA (articolul 4), nicio practică interzisă (articolul 5) și transparență atunci când publicați deepfake-uri sau texte generate de IA despre chestiuni de interes public (articolul 50) | Orice plan, inclusiv Free |
| Furnizor al unei funcții cu risc limitat (articolul 50): un chatbot, un asistent sau un generator de text, imagini, audio sau video în aplicația ori dispozitivul dumneavoastră | Articolele 4 și 5, plus articolul 50: informați persoanele că interacționează cu IA și marcați conținutul generat într-un format care poate fi citit automat. Fără evaluare a conformității și fără marcaj CE în temeiul AI Act | Orice plan, inclusiv Free |
| Implementator de IA cu grad ridicat de risc (anexa III), de exemplu selecția CV-urilor sau evaluarea bonității | Articolul 26: utilizare conform instrucțiunilor, supraveghere umană, păstrarea jurnalelor, informarea lucrătorilor și a persoanelor afectate; o evaluare a impactului asupra drepturilor fundamentale (articolul 27) pentru organismele publice și unii implementatori privați | Articolul 26 în orice plan; evaluarea impactului în Enterprise |
| Furnizor de IA cu grad ridicat de risc (anexa III sau componentă de siguranță a unui produs din anexa I) | Articolele 9-20: gestionarea riscurilor, guvernanța datelor, documentație tehnică, jurnale, supraveghere umană, managementul calității, evaluarea conformității, marcaj CE, înregistrare în baza de date a UE, monitorizare ulterioară introducerii pe piață și raportarea incidentelor grave | Enterprise |
| Furnizor al unui model de IA de uz general (GPAI) | Articolul 53: documentație tehnică, informații pentru furnizorii din aval, o politică privind drepturile de autor și un rezumat al datelor de antrenare; plus articolul 55 pentru modelele cu risc sistemic | Enterprise |
Unde se încadrează o funcție de IA dintr-un produs obișnuit. Majoritatea producătorilor de software și dispozitive care adaugă IA, de exemplu un chatbot de asistență sau un asistent de redactare bazat pe un model lingvistic găzduit, sunt furnizori ai unui sistem de IA cu risc limitat. Lor li se aplică articolul 50, nu regulile pentru risc ridicat, cu excepția cazului în care funcția servește unui scop din anexa III sau este o componentă de siguranță a unui produs reglementat. Construirea pe modelul altei companii nu vă face furnizor GPAI. Acest lucru este inclus în orice plan, inclusiv Free.
Controalele EU AI Act principale acoperite de Dazr
Ce urmăresc auditorii
Autoritățile de supraveghere a pieței verifică trei lucruri: că ați clasificat corect sistemul (interzis / risc ridicat / limitat / minim), că documentația tehnică din Anexa IV există și este actualizată și că monitorizarea ulterioară introducerii pe piață și raportarea incidentelor grave (articolul 73) funcționează efectiv. Dazr păstrează dovezile.
Cum vă ajută Dazr cu EU AI Act
Cu Dazr Compliance puteți:
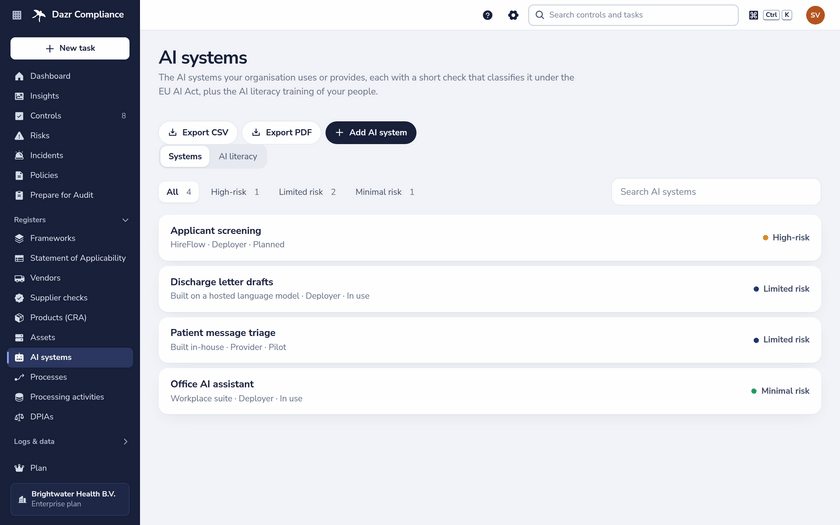
- Țineți un inventar al sistemelor de IA pe care le furnizați sau le implementați, cu rol, utilizatori și date, și clasificați-le cu o verificare ghidată scurtă care arată motivele și măsurile aplicabile
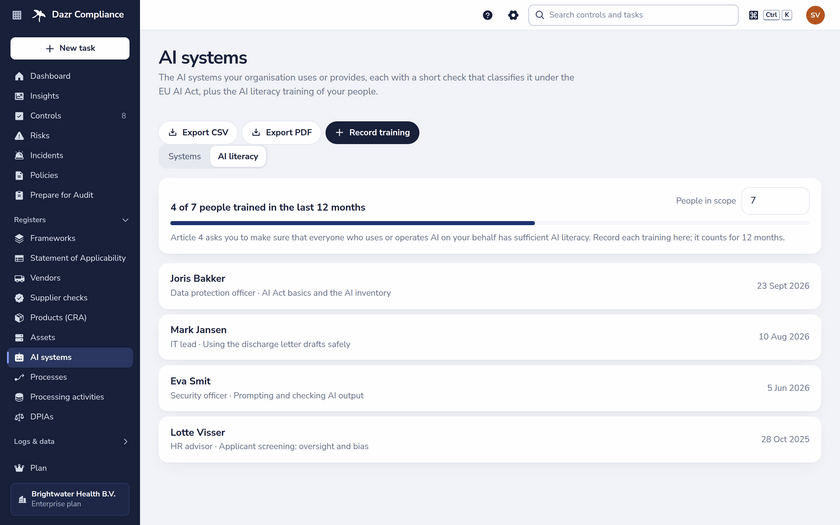
- Înregistrați cine a urmat o instruire privind alfabetizarea în IA, când și pe ce temă, cu certificatul, și vedeți acoperirea din ultimele 12 luni (articolul 4)
- Exportați inventarul de IA și evidența instruirilor în CSV sau PDF
- Păstrați linkurile către documentația tehnică din Anexa IV și actualizați-o periodic
- Gestionați sistemul de gestionare a riscurilor sub formă de controale recurente conform articolului 9
- Urmăriți indicatorii și revizuirile monitorizării ulterioare introducerii pe piață conform articolului 72
- Înregistrați incidentele grave în registrul de incidente cu marcaje de timp și numerele dosarelor la autoritate, în raport cu termenele din articolul 73
- Oferiți autorității de supraveghere a pieței un jurnal de audit într-un singur PDF sau o vizualizare doar în citire
Înapoi la prezentarea completă a Dazr Compliance › | Înregistrați-vă gratuit ›