Ce este NIS2?
Directiva NIS2 a UE (Directiva (UE) 2022/2555). Entități esențiale și importante în temeiul NIS2: energie, transport, bănci, infrastructuri ale pieței financiare, sănătate, apă potabilă, ape uzate, infrastructură digitală, gestionarea serviciilor TIC, administrație publică, servicii poștale și de curierat, alimente, substanțe chimice, producție, cercetare.
Cine trebuie să se conformeze
Calitatea de entitate esențială sau importantă depinde de sectorul din anexa I sau II a directivei și de dimensiune. Verificarea domeniului de aplicare NIS2 aplică aceleași reguli.
- Sectoarele din anexa I (energie, transport, sectorul bancar, infrastructuri ale pieței financiare, sănătate, apă potabilă, ape uzate, infrastructură digitală, gestionarea serviciilor TIC, administrație publică și spațiu): esențială dacă este mare, importantă dacă este mijlocie.
- Gestionarea serviciilor TIC cuprinde furnizorii de servicii gestionate (MSP) și de servicii de securitate gestionate (MSSP) care deservesc clienți de afaceri. Un MSP cu 150 de angajați este de regulă o întreprindere mijlocie, deci o entitate importantă; peste pragurile pentru întreprinderile mijlocii este esențial.
- Sectoarele din anexa II (servicii poștale și de curierat, gestionarea deșeurilor, substanțe chimice, alimente, producție, furnizori digitali și cercetare): importantă dacă este mijlocie sau mare.
- Indiferent de dimensiune: prestatorii calificați de servicii de încredere, registrele de nume de domenii de prim nivel, furnizorii de servicii DNS și administrația centrală sunt esențiale; furnizorii de rețele sau servicii publice de comunicații electronice și prestatorii necalificați de servicii de încredere sunt esențiali dacă sunt mari sau, în cazul comunicațiilor electronice, mijlocii, și importanți în celelalte cazuri.
- Sub prag: microîntreprinderile și întreprinderile mici din sectoarele anexelor I și II sunt excluse, cu excepția cazului în care se aplică regulile de mai sus, independente de dimensiune, sau autoritatea le desemnează.
Întreprindere mijlocie înseamnă 50-249 de angajați și o cifră de afaceri anuală de cel mult 50 de milioane de euro sau un bilanț total de cel mult 43 de milioane de euro (Recomandarea 2003/361/CE a Comisiei); peste acestea este mare. Legile naționale pot adăuga sectoare sau pot desemna entități mai mici; Italia, de exemplu, adaugă anexe proprii.
Controalele NIS2 principale acoperite de Dazr
Transpunerea națională
Situația la 19 octombrie 2026. NIS2 este o directivă, așa că obligațiile care vă privesc efectiv provin din legea și de la autoritatea națională. Pentru România: NIS2 în România: OUG nr. 155/2024.
Cadre naționale gata de folosit. Alături de NIS2 la nivelul UE, Dazr include ca cadre separate măsurile de bază ACN pentru Italia (ACN) și măsurile NÚKIB din decretele 409/2025 și 410/2025 pentru Cehia (NÚKIB), cu termenele naționale de notificare.
Alte ghiduri pe țări, în limba locală. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Regulamentul de punere în aplicare (UE) 2024/2690. Pentru furnizorii de servicii DNS, registrele TLD, furnizorii de cloud și de centre de date, rețelele de furnizare de conținut, furnizorii de servicii gestionate (de securitate), piețele online, motoarele de căutare, rețelele sociale și prestatorii de servicii de încredere, acest regulament al Comisiei detaliază cerințele tehnice și metodologice din spatele măsurilor de la articolul 21 și când un incident este considerat semnificativ. Consultați lista de verificare 2024/2690 și verificatorul incidentelor semnificative.
Surse: Directiva (UE) 2022/2555, Regulamentul de punere în aplicare (UE) 2024/2690, Forvis Mazars despre Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 în Polonia (biznes.gov.pl).
Ce urmăresc auditorii
NIS2 cere în mod specific dovezi ale aprobării de către organul de conducere, evaluări ale riscurilor din lanțul de aprovizionare și ciclul de notificare a incidentelor: avertizare timpurie la 24 de ore / raport intermediar la 72 de ore / raport final la 1 lună. Dazr păstrează dovezile pentru toate trei.
Cum vă ajută Dazr cu NIS2
Cu Dazr Compliance puteți:
- Mențineți măsurile de gestionare a riscurilor de securitate cibernetică din articolul 21 sub formă de controale recurente
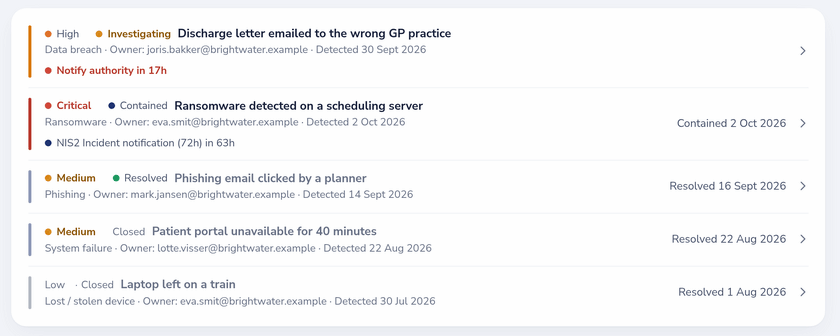
- Gestionați registrul de incidente cu marcajele de timp ale notificărilor la 24 h / 72 h / 1 lună și numerele dosarelor la autoritate
- Revizuiți furnizorii în registrul de furnizori, cu linkuri către acorduri de prelucrare și certificate, date de revizuire și de expirare (Pro și Enterprise)
- Păstrați data aprobării de către organul de conducere în profilul de conformitate, actualizată anual
- Oferiți autorității competente un jurnal de audit într-un singur PDF sau o vizualizare doar în citire
Înapoi la prezentarea completă a Dazr Compliance › | Înregistrați-vă gratuit ›