Acasă › Cadre › PCI DSS

Software de conformitate PCI DSS pentru comercianți și furnizori de servicii.

Cele 12 cerințe PCI DSS v4 sub formă de 35 de controale recurente cu dovezi, documente privind domeniul și fluxurile de date în Pregătirea pentru audit, frecvența trimestrială a scanărilor ASV și anuală a testelor de penetrare. Inclus în Enterprise, 499 € pe lună.

Pe scurt

  • Cerințele 1-2: Securitatea rețelei: firewalluri, configurații sigure, segmentarea mediului datelor titularilor de carduri (CDE).
  • Cerințele 3-4: Protejarea datelor titularilor de carduri: minimizarea stocării, criptare în repaus și în tranzit.
  • Cerințele 5-6: Gestionarea vulnerabilităților: anti-malware, dezvoltare sigură, controlul modificărilor.
  • Cerințele 7-9: Controlul accesului: principiul necesității, ID-uri unice, MFA, acces fizic.

Pe această pagină

  1. Ce este PCI DSS?
  2. Cine trebuie să se conformeze
  3. Controalele PCI DSS principale acoperite de Dazr
  4. Ce urmăresc auditorii
  5. Cum vă ajută Dazr cu PCI DSS

Ce este PCI DSS?

PCI DSS v4.0 (Payment Card Industry Data Security Standard). Comercianți, furnizori de servicii, procesatori de plăți și orice organizație care stochează, prelucrează sau transmite date ale titularilor de carduri: comerț electronic, platforme de plată, fintech, ospitalitate, sănătate cu plăți cu cardul la fața locului.

Cine trebuie să se conformeze

  • Comercianți online care acceptă plăți cu cardul
  • Platforme SaaS cu fluxuri de plată integrate (adesea nivelul 4 sau domeniu de furnizor de servicii)
  • Furnizori de servicii de plată, ISV-uri, facilitatori de plăți
  • Ospitalitate și retail cu terminale de card la fața locului
  • Furnizori de servicii medicale cu plăți cu cardul la fața locului

Controalele PCI DSS principale acoperite de Dazr

Cerințele 1-2Securitatea rețelei: firewalluri, configurații sigure, segmentarea mediului datelor titularilor de carduri (CDE).
Cerințele 3-4Protejarea datelor titularilor de carduri: minimizarea stocării, criptare în repaus și în tranzit.
Cerințele 5-6Gestionarea vulnerabilităților: anti-malware, dezvoltare sigură, controlul modificărilor.
Cerințele 7-9Controlul accesului: principiul necesității, ID-uri unice, MFA, acces fizic.
Cerințele 10-11Monitorizare și testare: jurnalizare și monitorizare, scanări ASV (trimestrial), scanări interne de vulnerabilități, teste de penetrare (anual), monitorizarea integrității fișierelor.
Cerința 12Politica de securitate a informației, evaluarea riscurilor, răspunsul la incidente, gestionarea terților, instruire de conștientizare.

Ce urmăresc auditorii

Evaluatorii PCI DSS eșantionează dovezi pentru cele 12 cerințe pe perioada auditului: scanările ASV trimestriale au avut loc efectiv, testele de penetrare anuale s-au făcut, segmentarea este demonstrabil eficientă, revizuirile accesului au fost efectuate, gestionarea modificărilor a fost respectată. Dazr este sistemul de evidență.

Cum vă ajută Dazr cu PCI DSS

Dazr Compliance este o platformă de gestionare a conformității (software GRC) găzduită în UE pentru organizații europene de orice dimensiune, de la o echipă de cinci persoane până la marile companii. PCI DSS este unul dintre cele unsprezece cadre ale sale, inclus în Enterprise, 499 € pe lună. În practică, asta înseamnă:

  • Mențineți actualizate domeniul CDE și diagrama fluxurilor de date, cu sistemele CDE în inventarul de active
  • Urmăriți scanările ASV trimestriale și testele de penetrare anuale sub formă de controale recurente cu dovezi de la furnizori
  • Păstrați furnizorii terți de servicii în registrul de furnizori, cu matricea responsabilităților legată ca dovadă
  • Efectuați revizuirile accesului la termen, pe roluri și componente CDE
  • Oferiți evaluatorului QSA o vizualizare doar în citire pentru eșantionarea RoC sau un jurnal de audit într-un singur PDF
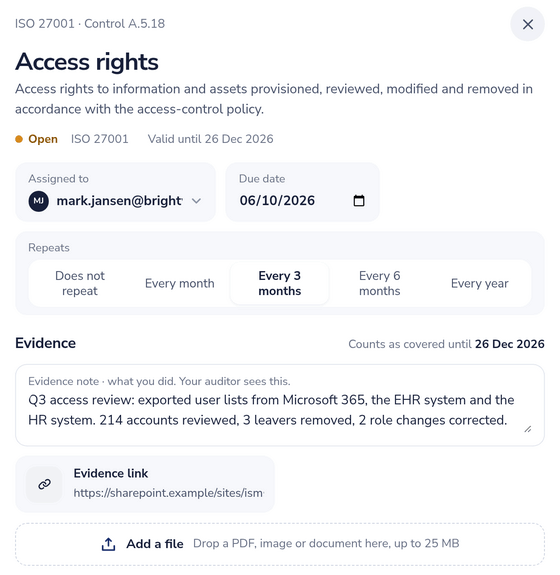
Controlul A.5.18 din ISO 27001 cu responsabil, termen, recurență, o notă privind dovezile, un link către dovezi și o dată de valabilitate
ISO 27001 A.5.18: responsabil, ciclu trimestrial, dovezi valabile până în decembrie.

Înapoi la prezentarea completă a Dazr Compliance › | Înregistrați-vă gratuit ›

Întrebări despre PCI DSS, cu răspunsuri.

Înlocuiește Dazr evaluatorul nostru QSA?

Nu. Raportul de conformitate (RoC) sau chestionarul de autoevaluare (SAQ) este aprobat de QSA sau de propria echipă internă. Dazr este sistemul de evidență din care aceștia eșantionează.

Susțineți abordarea personalizată din v4.0?

Parțial. Nu există un flux de lucru separat pentru abordarea personalizată: înregistrați abordarea pentru fiecare cerință în dovezile controlului și legați acolo analiza de risc țintită.

Dar scanările ASV și testele de penetrare?

Dazr urmărește frecvența (scanări externe trimestriale, teste de penetrare anuale, scanări determinate de modificări) și face legătura cu rapoartele de scanare propriu-zise. Scanările sunt efectuate de furnizorul ASV / de testare a penetrării.

Unde sunt găzduite datele?

Exclusiv în Uniunea Europeană. Înregistrările spațiului de lucru sunt criptate în repaus cu AES-256-GCM la nivelul aplicației; fișierele de dovezi încărcate se bazează pe criptarea în repaus a furnizorului de stocare. Entitate italiană, jurisdicție UE. Notă: Dazr nu stochează date ale titularilor de carduri; păstrăm dovezi de conformitate despre CDE-ul dumneavoastră.

Sunteți gata să începeți programul PCI DSS?

PCI DSS este inclus în Enterprise (499 €/lună, self-service prin Mollie, fără TVA, anulare oricând). Free și Basic acoperă ISO 27001, GDPR și NIS2; Pro adaugă NEN 7510, ISO 27701, ISO 22301 și SOC 2. Custom este singurul nivel pe bază de contract, cu preț la cerere.