Modelul de punctaj
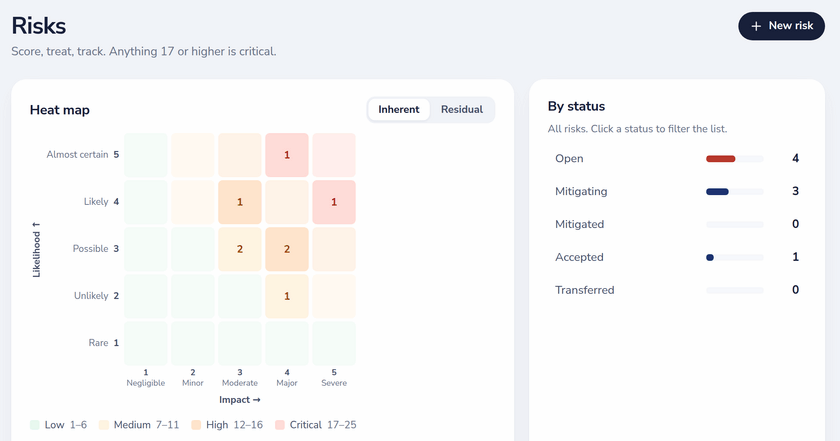
Fiecare risc este evaluat pe două scale de cinci puncte. Scorul este probabilitatea înmulțită cu impactul, deci variază de la 1 la 25. Aceleași benzi determină culorile din harta termică, scorul din registru și verificarea de pregătire pentru riscurile critice.
| Scală | 1 | 2 | 3 | 4 | 5 |
|---|---|---|---|---|---|
| Probabilitate | Rară | Improbabilă | Posibilă | Probabilă | Aproape sigură |
| Impact | Neglijabil | Minor | Moderat | Major | Sever |
| Bandă | Scor | Afișare |
|---|---|---|
| Scăzut | 1-6 | Celulă și scor verzi |
| Mediu | 7-11 | Chihlimbar |
| Ridicat | 12-16 | Portocaliu |
| Critic | 17-25 | Roșu; Prepare for Audit verifică dacă fiecare risc critic are un plan de atenuare |
Riscul inerent și rezidual
Fiecare înregistrare de risc păstrează două evaluări cu câmpuri proprii: riscul inerent înainte de tratare (inherentLikelihood, inherentImpact, inherentScore) și riscul rezidual după tratare (residualLikelihood, residualImpact, residualScore). Scorul rezidual rămâne gol până îl evaluați, iar formularul salvează cele două valori reziduale doar împreună, astfel încât o evaluare pe jumătate completată nu poate ajunge în registru.
În registru, fiecare rând arată scorul inerent cu scorul rezidual alături (de exemplu 20 → 6), responsabilul, starea și tratarea aleasă.
O hartă termică interactivă 5×5
- Comutați harta termică între inerent și rezidual cu un singur buton.
- Fiecare celulă numără riscurile active cu acea probabilitate și acel impact. Active înseamnă toate stările, cu excepția Atenuat, astfel încât riscurile acceptate și transferate rămân vizibile.
- Faceți clic pe o celulă pentru a filtra registrul exact la acele riscuri; faceți din nou clic pentru a șterge filtrul.
- În modul rezidual, legenda arată câte riscuri active nu au încă un scor rezidual, astfel încât lacunele din evaluare sunt vizibile în loc să lipsească pe nesimțite.
- Lângă harta termică, o defalcare pe stări (deschis, în atenuare, atenuat, acceptat, transferat) funcționează și ca filtru.
Tratare, stare și termene
Opțiunile de tratare urmează ISO 27005: atenuare (reducerea probabilității sau a impactului), acceptare (asumat, documentat), transfer (asigurare sau o terță parte) sau evitare (oprirea activității). Starea se urmărește separat: deschis, în atenuare, atenuat, acceptat sau transferat.
- Un plan de atenuare de până la 4.000 de caractere și un termen de atenuare pentru fiecare risc.
- Termenele apar în registru ca apropiate sau depășite până când riscul este atenuat, acceptat sau transferat.
- Sortați după scor, termen sau responsabil și căutați în titlu, descriere, responsabil, atenuare și justificarea acceptării.
Acceptarea riscului cu aprobator și justificare
Acceptarea unui risc, fie prin setarea stării la Acceptat, fie prin alegerea tratării Acceptare, necesită o justificare scrisă. Serverul refuză modificarea fără ea. Dazr înregistrează apoi singur acceptedBy și acceptedAt, pe baza administratorului conectat care a salvat: browserul nu poate seta sau antedata aceste câmpuri. Dacă riscul iese ulterior din starea Acceptat, marcajul de acceptare este șters, astfel încât o semnătură veche nu acoperă niciodată o decizie nouă.
Fereastra riscului arată rezultatul în cuvinte simple: Acceptat de nume@companie.eu la 12 septembrie 2026.
Responsabili, roluri și istoric
- Responsabilul riscului (
ownerEmail) este separat de persoana care a introdus riscul (createdBy), așa cum cere clauza 6.1.3 din ISO 27001. - Proprietarii și administratorii editează registrul; membrii și auditorii externi pot deschide orice risc doar în citire.
- Istoric: fiecare modificare adaugă o înregistrare cu autorul și momentul, până la 200 de revizii pentru fiecare risc, astfel încât reevaluările de-a lungul anilor rămân trasabile.
- Jurnalul de activitate al spațiului de lucru înregistrează fiecare eveniment
risk.created,risk.updated(inclusiv schimbarea stării de la și la) șirisk.deleted.
Legături cu confidențialitatea, controalele și raportarea
- DPIA: un risc dintr-o DPIA poate face trimitere la un risc din registru. Riscul arată ce DPIA îl menționează, iar ștergerea lui vă avertizează mai întâi. PDF-ul DPIA tipărește riscul legat cu scorul, scorul rezidual și starea sa.
- Declarația de aplicabilitate: „Cerut de evaluarea riscurilor” este unul dintre motivele de includere pentru fiecare control.
- Prepare for Audit verifică dacă registrul este completat și dacă fiecare risc critic are un plan de atenuare.
- Export: registrul de riscuri este unul dintre exporturile Excel și CSV, de la Basic.
- Auditorii văd registrul în propriul portal doar în citire (Pro și Enterprise).
- API REST și webhookuri (Enterprise): listați și citiți riscurile, filtrați după stare sau scor minim și primiți evenimentele
risk.createdșirisk.updatedîn propriile sisteme.