Ce rulează automat și când
| Declanșator | Ce se întâmplă | Frecvență | Plan |
|---|---|---|---|
| Un control este atribuit | E-mail către responsabil | Imediat | Toate planurile |
| Un control are termen în următoarele 7 zile | E-mail „termen apropiat” către responsabil | O dată pe termen; se trimite din nou dacă termenul se modifică | Toate planurile |
| Un control este restant | E-mail de restanță cu numărul de zile de întârziere | Cel mult o dată la 7 zile până la finalizare | Toate planurile |
| Un control recurent este finalizat | Se creează următoarea instanță cu următorul termen | Conform frecvenței controlului (de ex. 3, 6 sau 12 luni); propriul interval pentru fiecare control pe Enterprise | Toate planurile |
| O versiune de politică este publicată cu solicitare de confirmare | E-mail de solicitare către toți destinatarii | La publicare; memento manual oricând | Pro, Enterprise |
| Termenul de confirmare a trecut | Memento către fiecare persoană care nu a confirmat | La fiecare 7 zile | Pro, Enterprise |
| Data de valabilitate a dovezilor (pe control sau pe fișier) | Element în rezumatul expirărilor | Cu 30 de zile înainte, cu 7 zile înainte și în ziua respectivă sau după | Basic și superioare |
| Următoarea revizuire a furnizorului sau data de încheiere a contractului | Element în rezumatul expirărilor | Cu 30 de zile, 7 zile înainte și în ziua respectivă | Pro, Enterprise |
| Zilnic | Instantaneu al acoperirii: % de controale acoperite, controale deschise și restante | Zilnic, păstrat 365 de zile | Toate planurile |
- Mementourile sunt rezervate atomic înainte de trimitere, astfel încât rulările suprapuse nu trimit niciodată de două ori.
- Rezumatul expirărilor este un singur e-mail pe spațiu de lucru pe zi: administratorii primesc toate elementele, responsabilii primesc propriile dovezi.
- Controalele marcate ca neaplicabile în Declarația de aplicabilitate nu primesc mementouri și nu intră în evoluție.
- Fiecare persoană poate dezactiva individual e-mailurile de atribuire, de termen apropiat, de restanță, de politici și de expirare; toate sunt activate implicit.
Ce urmărește tabloul de bord
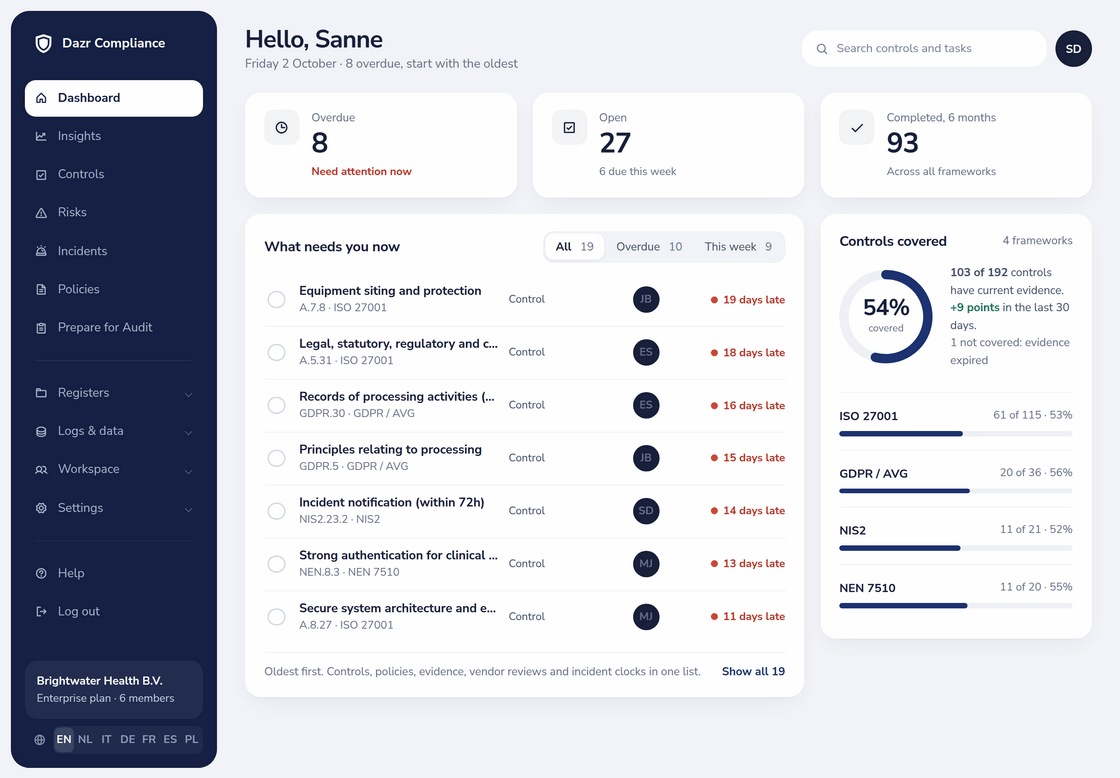
- Ce necesită atenția dumneavoastră acum: o singură listă, de la cele mai vechi, cu controale restante, controale cu termen în această săptămână, politici de citit, dovezi expirate sau pe cale să expire, revizuiri ale furnizorilor și încheieri de contracte, precum și termenele în curs pentru incidente. Filtrați după restanțe, săptămâna aceasta sau de citit.
- Controale acoperite: un control este considerat acoperit când ultimul ciclu este finalizat sau când a fost finalizat anterior și următorul ciclu nu este încă restant. Dovezile expirate la ultima finalizare îl fac din nou neacoperit, astfel încât dovezile expirate se văd în cifră.
- Acoperirea în timp și mini-graficele de pe fiecare indicator, din instantaneele zilnice.
- Expiră în curând: tot ce expiră în 30 de zile, din aceeași selecție ca rezumatul.
- Pregătirea pentru audit (Enterprise): scorul Prepare for Audit ca un card, înregistrat în evoluție.
Webhookuri și API-ul REST
Pe Enterprise, spațiul de lucru trimite evenimente către propriile sisteme și le pune la dispoziție registrele sale.
| Detalii | |
|---|---|
| Evenimente webhook | task.created, task.assigned, task.completed, risk.created, risk.updated, incident.created, incident.status_changed, intake.submitted, vendor.created |
| Semnare | HMAC-SHA256 peste timestamp.body în X-Dazr-Signature, cu X-Dazr-Timestamp; un secret separat pentru fiecare webhook |
| Endpointuri | Până la 10, doar HTTPS, doar adrese publice; un buton de test și starea ultimei livrări pentru fiecare webhook |
| Livrare | Cât de bine se poate: timeout de 5 secunde, livrare o singură dată, fără reîncercări |
| API REST | Doar în citire, cheie Bearer: spațiu de lucru, scor de pregătire, controale (filtrare după cadru, stare, responsabil, actualizate de la), riscuri (filtrare după stare, scor minim), incidente, furnizori, active, jurnal de activitate |
| Limite | 240 de cereri pe minut și 60.000 pe zi pentru fiecare cheie; rotiți cheia oricând |
Ce nu este automatizat
Ca să fim exacți: Dazr automatizează programul din jurul dovezilor, nu colectarea dovezilor propriu-zise.
- Nu există conectori integrați care să preia configurații, jurnale sau liste de utilizatori din sisteme cloud, de identitate sau de resurse umane. Oamenii atașează fișiere, linkuri sau note unui control.
- Controalele nu sunt testate automat; un control este finalizat când responsabilul îl finalizează.
- Webhookurile sunt livrate o singură dată, fără reîncercări.
- Conexiunile cu propriile sisteme pot fi construite pe baza API-ului REST și a webhookurilor sau de echipa Dazr, la cerere, pe nivelul Custom.