Unsprezece cadre, gata de lucru
Activați un cadru, iar controalele sale apar ca muncă recurentă. Fiecare are o descriere, o recomandare și o frecvență implicită de revizuire, astfel încât nimeni nu pornește de la o pagină goală. Cadrele stau unul lângă altul în același spațiu de lucru: adăugați mai întâi ISO 27001, apoi GDPR, apoi NIS2, fără să reconstruiți nimic.
| Cadru | Controale în Dazr | Plan |
|---|---|---|
| ISO 27001:2022 | 118 (93 de controale din Anexa A plus clauzele 4-10) | Toate planurile |
| GDPR | 36 | Toate planurile |
| NIS2 | 21 | Toate planurile |
| NEN 7510, ISO 27701, ISO 22301, SOC 2 | 20, 36, 25 și 51 | Pro și Enterprise |
| DORA, EU AI Act, BIO, PCI DSS | 27, 27, 15 și 35 | Enterprise |
Free include unul dintre ISO 27001, GDPR sau NIS2, Basic două, Pro cinci, iar Enterprise toate cele unsprezece.
Controale recurente cu responsabili
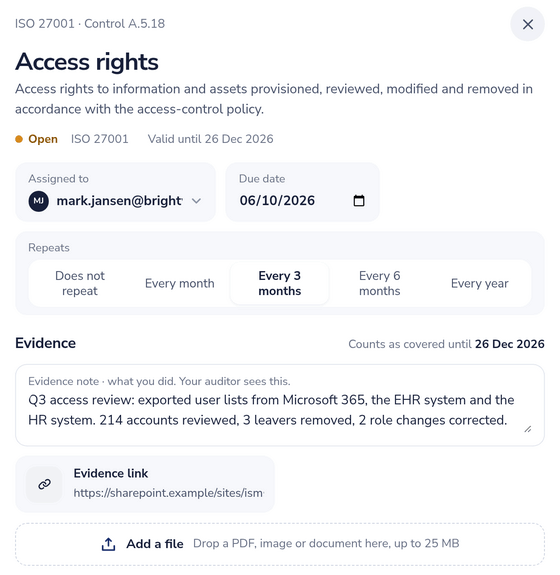
- Desemnați un responsabil și un termen. Responsabilul primește un e-mail când controlul este atribuit, cu 7 zile înainte de termen și săptămânal cât timp este restant.
- Alegeți o frecvență: o singură dată, lunar, la 3 luni, la 6 luni sau anual. Enterprise își stabilește propriul interval pentru fiecare control.
- Finalizarea unui control blochează dovezile și programează următorul ciclu, astfel încât istoricul fiecărei revizuiri rămâne intact.
- Comentariile pe fiecare control păstrează discuția lângă dovezi; și auditorii externi pot comenta.
- Adăugați propriile sarcini alături de controalele cadrelor, de la Basic, pentru munca pe care niciun standard nu o prevede.
Dovezi care nu expiră pe nesimțite
Atașați dovezi sub formă de notă, link sau fișier de până la 25 MB și stabiliți o dată de valabilitate. Un control este considerat acoperit doar cât timp dovezile sunt valabile. Înainte ca dovezile să expire, responsabilul este anunțat într-un singur e-mail zilnic de rezumat, împreună cu revizuirile furnizorilor care urmează. Valabilitatea dovezilor și alertele de expirare sunt incluse de la Basic.
Declarația de aplicabilitate
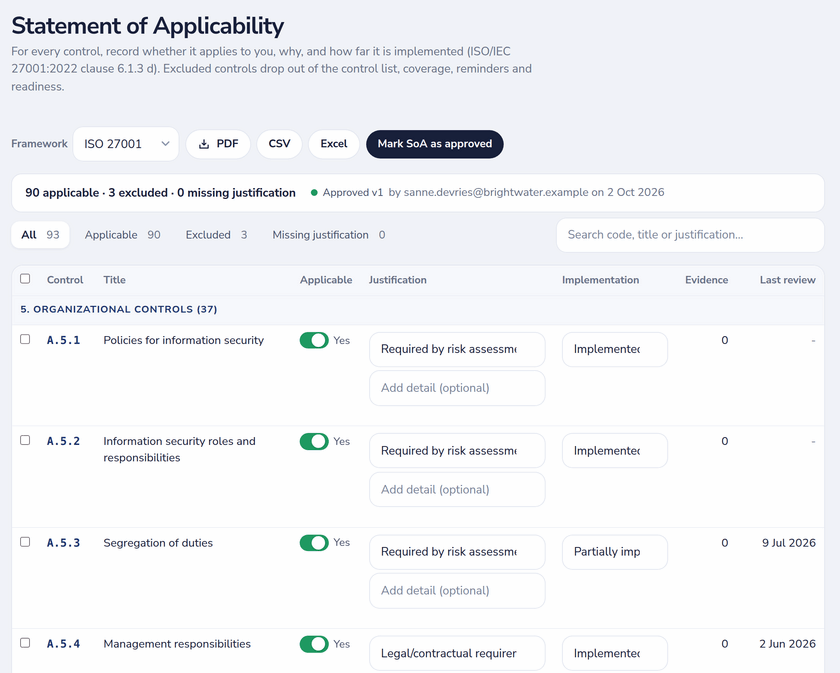
Marcați fiecare control ISO 27001 ca aplicabil sau nu, indicați motivul (evaluarea riscurilor, cerință legală sau contractuală, cerință de afaceri sau bună practică) și înregistrați stadiul implementării: implementat, parțial, planificat sau neimplementat. Excluderea unui control necesită o justificare, așa cum cere clauza 6.1.3 d. Controalele excluse dispar din lista de controale și din acoperire.
Aprobați o versiune când Declarația de aplicabilitate este gata: Dazr păstrează fiecare versiune aprobată, cu cine a aprobat-o și când, și o exportă în PDF sau XLSX. Inclusă de la Basic.
Controale, riscuri, politici și procese, legate între ele
Totul din spațiul de lucru poate face trimitere la orice altceva: controale, riscuri, politici, procese, active, furnizori și activități de prelucrare. Un risc arată controalele care îl tratează, o politică arată controalele pe care le susține, iar un proces arată controalele, riscurile și activele de care depinde. Legăturile sunt vizibile și pentru auditori, doar în citire.
Registrul proceselor (Pro și Enterprise) enumeră procesele de afaceri cu descriere, criticitate și responsabil, până la 500 pe spațiu de lucru, astfel încât munca de continuitate și de gestionare a riscurilor pornește de la procesele care contează.
Un tablou de bord care arată evoluția
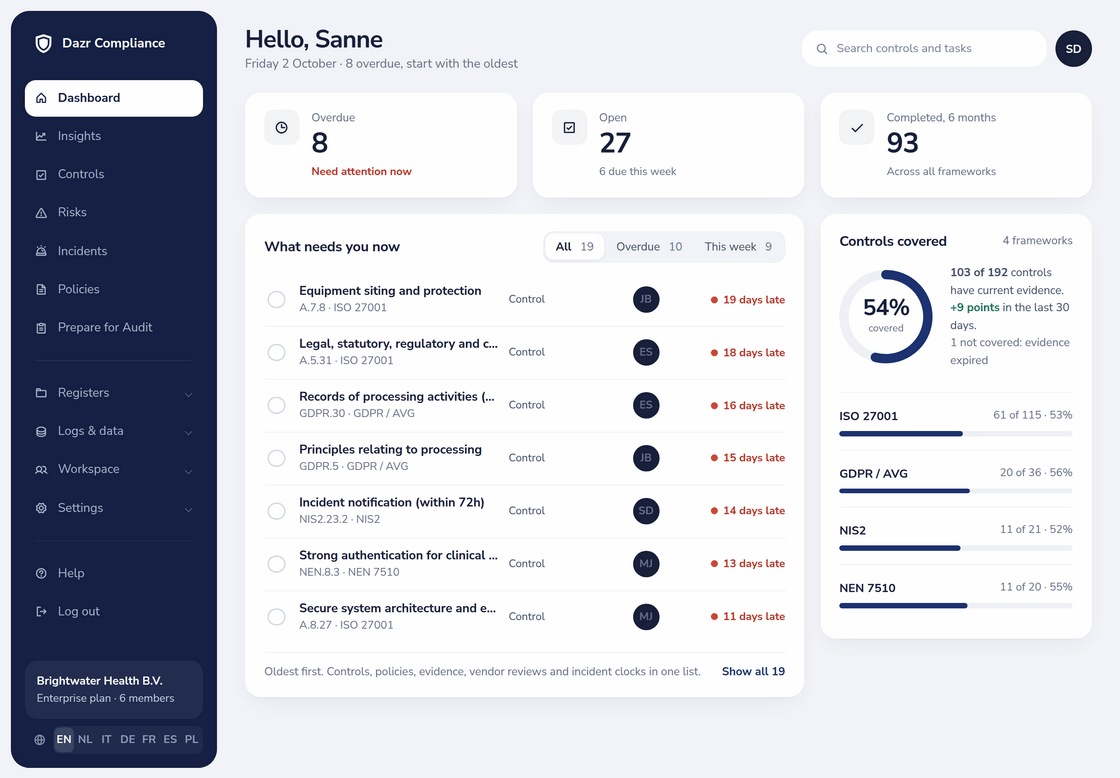
- Controale acoperite pe fiecare cadru: câte controale au dovezi valabile, cu modificarea din ultimele 30 de zile.
- Ce necesită atenția dumneavoastră acum: controale, politici, dovezi și revizuiri ale furnizorilor restante sau cu termen apropiat, într-o singură listă, de la cele mai vechi.
- Instantaneele zilnice ale acoperirii desenează evoluția, astfel încât vedeți dacă programul se îmbunătățește sau derapează.
- Pe Enterprise, alături se află un card de pregătire pentru audit din Prepare for Audit.