Registrul de furnizori și subcontractanți
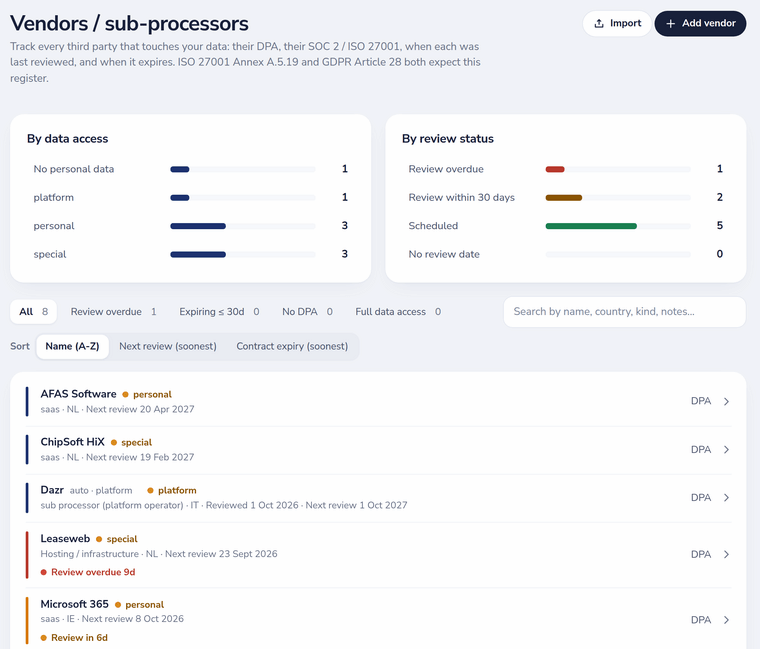
Atât Anexa A.5.19 din ISO 27001, cât și articolul 28 GDPR cer un registru al terților pe care vă bazați. Fiecare furnizor înregistrează tipul (SaaS, găzduire, plăți și altele), țara, datele la care are acces (niciunele, personale sau din categorii speciale), un link către acordul de prelucrare și certificatele sale, cum ar fi ISO 27001 sau SOC 2, note, data următoarei revizuiri și data de expirare a contractului.
- Două grafice arată furnizorii după accesul la date și după starea revizuirii: restantă, scadentă în 30 de zile, programată sau fără dată.
- Filtrați după revizuire restantă, contract care expiră în 30 de zile, fără acord de prelucrare sau acces complet la date; sortați după nume, următoarea revizuire sau expirarea contractului.
- Revizuirile scadente ale furnizorilor apar în același rezumat zilnic ca dovezile care expiră.
Inventarul de active
Un singur inventar pentru hardware, aplicații, baze de date și alte active, fiecare cu responsabil, criticitate și clasificare. Activele sunt legate de activități de prelucrare, riscuri, procese și controale, astfel încât vedeți ce depinde de ce.
Import, export și pagina de încredere
- Descărcați registrele de furnizori și de active în Excel și CSV de la Basic în sus.
- Pe Enterprise, importați registrele existente din Excel sau CSV, cu asocierea coloanelor și o previzualizare.
- Alegeți ce furnizori apar ca subcontractanți pe pagina publică de încredere.
- Auditorii citesc ambele registre în propriul portal; evenimentele privind furnizorii sunt trimise ca webhookuri pe Enterprise.