Registrul activităților de prelucrare
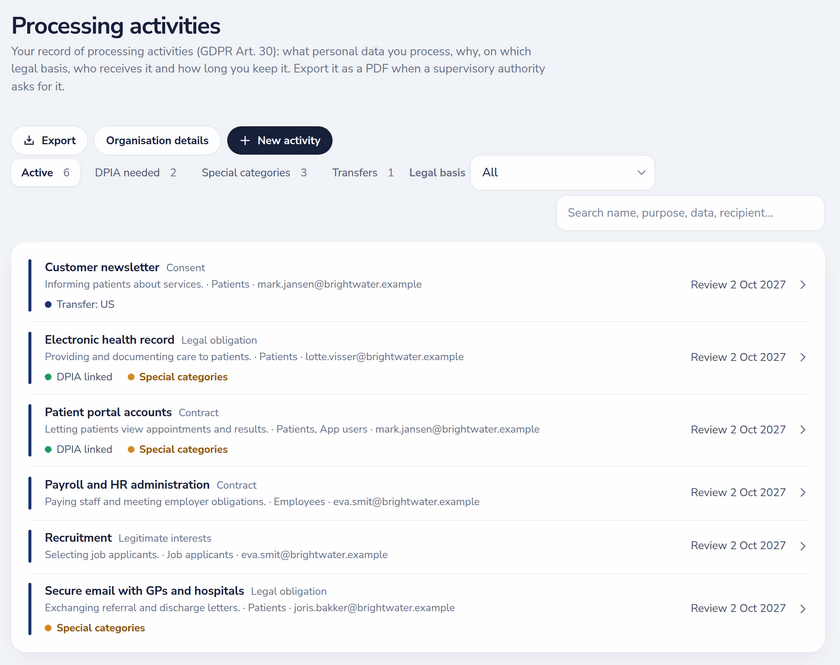
Fiecare activitate de prelucrare înregistrează ce cere articolul 30 GDPR: rolul (operator sau persoană împuternicită), scopurile, temeiul juridic conform articolului 6, persoanele vizate, categoriile de date, destinatarii interni și externi, perioada de stocare, măsurile de securitate și sursa datelor. Datele organizației, cum ar fi operatorul, un reprezentant și DPO, se completează o singură dată și se reutilizează.
- Alegerea interesului legitim cere o scurtă notă privind interesul legitim înainte de salvare.
- Datele din categorii speciale cer condiția din articolul 9; sunt semnalate și datele privind infracțiunile.
- Transferurile indică țara și garanția: decizie privind caracterul adecvat, clauze contractuale standard, reguli corporatiste obligatorii sau o derogare.
- Fiecare activitate are o dată a ultimei revizuiri și a următoarei revizuiri și arată când este scadentă revizuirea anuală.
- Filtrați după DPIA necesară, categorii speciale, transferuri sau temei juridic și căutați în nume, scopuri, date și destinatari.
Evaluarea preliminară DPIA și registrul DPIA
Evaluarea preliminară pe fiecare activitate verifică cele nouă criterii folosite de autoritățile de supraveghere (evaluare sau atribuire de punctaj, decizii automatizate, monitorizare sistematică, date sensibile, scară largă, combinarea seturilor de date, persoane vizate vulnerabile, tehnologii inovatoare, împiedicarea exercitării unui drept sau a accesului la un serviciu) și cele trei cazuri din articolul 35 alin. (3). Când este necesară o DPIA, activitatea o indică.
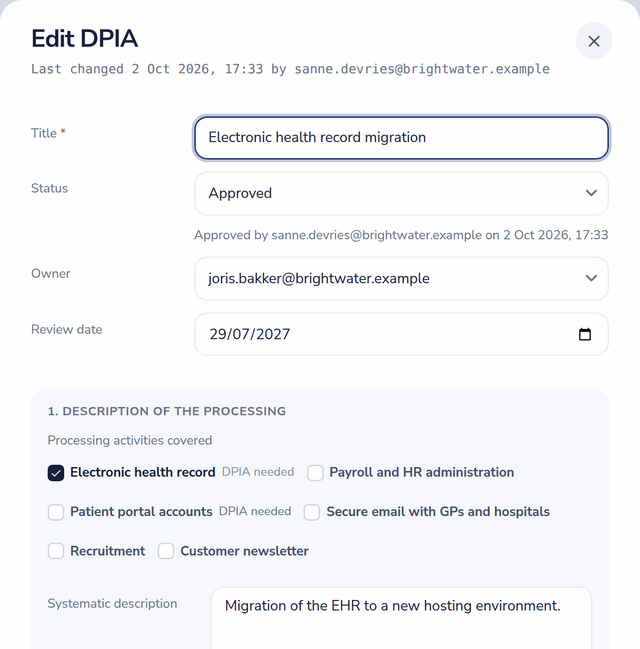
O DPIA înregistrează prelucrarea pe care o acoperă, necesitatea și proporționalitatea, riscurile cu probabilitate, gravitate și măsuri, riscul rezidual, avizul DPO și dacă a fost urmat, precum și orice consultare prealabilă. Starea trece de la ciornă la în revizuire și la aprobată; aprobarea este marcată cu cine și când, iar o DPIA aprobată devine scadentă pentru revizuire când trece data revizuirii.
Legat de furnizori, riscuri și controale
- Activitățile fac trimitere la furnizorii și activele care prelucrează datele, astfel încât registrul și lista furnizorilor rămân consecvente.
- Riscurile din DPIA pot face trimitere la riscuri din registrul de riscuri, care arată apoi ce DPIA le menționează.
- Activitățile sunt legate de controale și apar în același graf de legături ca riscurile, politicile și procesele.
- Auditorii de pe Pro și Enterprise citesc registrul și DPIA în propriul portal.
Export când îl cere autoritatea
Exportați registrul activităților de prelucrare și DPIA individuale în PDF sau registrele în Excel și CSV. Jurnalul de activitate înregistrează fiecare modificare a unei activități sau DPIA, cu autorul și momentul.