Termenele GDPR și NIS2
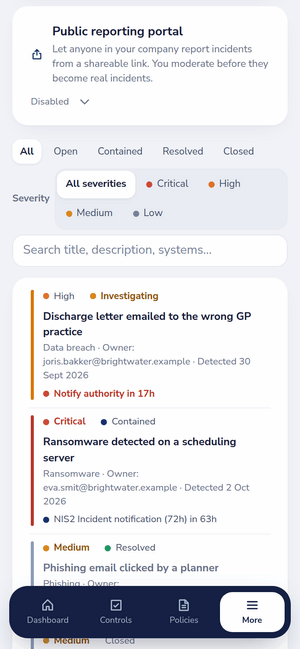
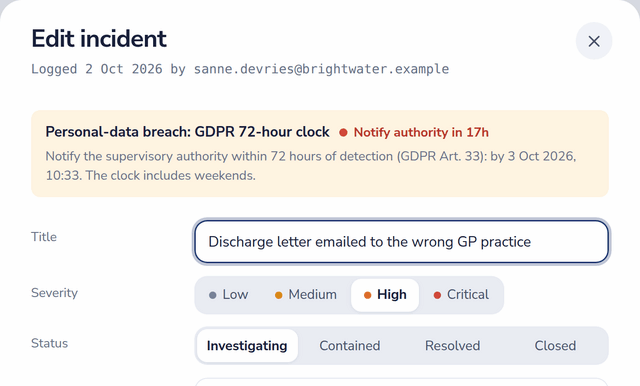
Fiecare incident afișează o numărătoare inversă de la momentul în care ați luat cunoștință de el. O încălcare a securității datelor cu caracter personal pornește termenul articolului 33 GDPR: 72 de ore pentru notificarea autorității de supraveghere, inclusiv în weekend. Un incident NIS2 semnificativ pornește etapele articolului 23: o avertizare timpurie în 24 de ore, o notificare a incidentului în 72 de ore și un raport final într-o lună. Înregistrați când a fost trimisă fiecare, iar termenul trece la următoarea etapă.
Dazr înregistrează câmpurile și marcajele de timp; depunerea se face în continuare pe portalul autorității. Încercați calculatorul gratuit al termenelor de notificare.
Este semnificativ conform NIS2?
Verificatorul de incidente semnificative parcurge criteriile Regulamentului de punere în aplicare (UE) 2024/2690 pentru entitățile de infrastructură digitală și furnizorii digitali pe care le acoperă, folosind tipurile de entitate și cifra de afaceri din profilul de conformitate. Rezultatul, criteriile îndeplinite și momentul verificării se salvează împreună cu incidentul, iar un rezultat semnificativ activează etapele NIS2. Pe acest site există și un verificator gratuit de incidente semnificative NIS2.
Ce conține înregistrarea unui incident
- Tipul (douăsprezece, de la încălcarea securității datelor și ransomware până la incidente cu furnizori și fizice), gravitatea și starea, de la investigare la închidere.
- Când a avut loc, când a fost detectat, izolat, eradicat și rezolvat și de către cine.
- Câmpurile articolului 33: tipurile de date afectate și numărul aproximativ de persoane vizate, consecințele probabile, măsurile luate, contactul DPO, autoritatea, data raportării și numărul dosarului, precum și dacă persoanele vizate au fost notificate.
- O cronologie a evenimentelor, cauza principală, atenuarea și lecțiile învățate, cu un link către un control sau o sarcină corectivă.
- Un grafic al incidentelor după gravitate în registru și registrul în exporturile Excel și CSV.
Un portal public de raportare a încălcărilor
Pe Enterprise, un administrator activează o pagină de raportare și îi partajează linkul. Oricine poate raporta o suspiciune de încălcare fără cont: întrebări simple și încărcarea unei capturi de ecran. O listă de domenii de e-mail permise, o verificare proof-of-work și limite pe oră și pe zi țin spamul la distanță. Rapoartele ajung într-o coadă pe care responsabilul de securitate o aprobă în registrul de incidente sau o respinge.
Pe telefon, când contează
Portalul funcționează pe telefon, în engleză, neerlandeză, italiană, germană, franceză, spaniolă și poloneză, pentru momentele în care un incident nu așteaptă un laptop. Membrii primesc incidente atribuite, auditorii adaugă note, iar webhookurile de pe Enterprise trimit evenimentele incidentelor către sistemul de ticketing sau de chat.