Acasă › Cadre › Cyber Resilience Act

Software de conformitate cu Cyber Resilience Act pentru producătorii de produse conectate.

Un registru de produse cu clasificare conform anexelor III și IV, SBOM cu verificarea vulnerabilităților cunoscute, termenele de raportare din articolul 14 cu texte în ciornă, documentație tehnică și declarația UE de conformitate, totul într-un registru de dovezi sigilat. Obligația de raportare se aplică din 11 septembrie 2026. Inclus în Pro, 99 € pe lună.

Pe scurt

  • Articolul 13: Evaluarea riscurilor, proiectare sigură, o perioadă de asistență de cel puțin cinci ani, SBOM și gestionarea vulnerabilităților.
  • Articolul 14: Raportarea vulnerabilităților exploatate activ și a incidentelor grave: 24 de ore, 72 de ore, raport final.
  • Articolele 28-32: Evaluarea conformității pe clase de produse, documentație tehnică, declarația UE de conformitate și marcajul CE.
  • Articolele 19-24: Importatori, distribuitori și administratori de software open source.

Pe această pagină

  1. Ce este Cyber Resilience Act?
  2. Când se aplică CRA
  3. Cine trebuie să se conformeze
  4. Clase de produse și evaluarea conformității
  5. Raportarea conform articolului 14
  6. Cum ajută Dazr cu CRA
  7. Un registru de dovezi sigilat
  8. Verificarea unui sigiliu

Ce este Cyber Resilience Act?

Cyber Resilience Act (Regulamentul (UE) 2024/2847) stabilește norme de securitate cibernetică pentru produsele cu elemente digitale: hardware și software care se conectează la un dispozitiv sau la o rețea, inclusiv prelucrarea la distanță a datelor. Producătorii proiectează produsele conform cerințelor esențiale din anexa I, gestionează vulnerabilitățile pe toată perioada de asistență, raportează evenimentele de securitate grave și demonstrează conformitatea înainte de aplicarea marcajului CE.

Când se aplică CRA

  • 10 decembrie 2024: regulamentul a intrat în vigoare.
  • 11 iunie 2026: norme privind organismele notificate (capitolul IV).
  • 11 septembrie 2026: raportarea vulnerabilităților exploatate activ și a incidentelor grave (articolul 14), inclusiv pentru produsele introduse pe piață înainte de 11 decembrie 2027.
  • 11 decembrie 2027: toate celelalte obligații, inclusiv cerințele esențiale, evaluarea conformității și marcajul CE.

ENISA a deschis platforma unică de raportare la 11 septembrie 2026. Comisia a descris categoriile de produse importante și critice în Regulamentul de punere în aplicare (UE) 2025/2392 și a publicat în iulie 2026 orientări privind aplicarea CRA. Sursa: Regulamentul (UE) 2024/2847 pe EUR-Lex.

Cine trebuie să se conformeze

  • Producători de hardware și software puse la dispoziție pe piața UE, contra cost sau gratuit, în cadrul unei activități comerciale
  • Importatori și distribuitori, care verifică marcajul CE, documentația și datele de contact înainte de vânzare
  • Oricine vinde un produs sub propriul nume sau îl modifică substanțial devine producător
  • Administratori de software open source, cu un regim propriu, mai ușor (articolul 24)

Clase de produse și evaluarea conformității

Categoria implicităMajoritatea produselor. Control intern (modulul A): evaluați dumneavoastră conformitatea și păstrați documentația tehnică.
Important, clasa IAnexa III, de exemplu manageri de parole, VPN-uri, routere, sisteme de operare și produse de securitate pentru locuința inteligentă. Modulul A doar când standardele armonizate, specificațiile comune sau o schemă de certificare sunt aplicate integral; altfel, un organism notificat.
Important, clasa IIHipervizoare și medii de rulare pentru containere, firewall-uri și detectarea intruziunilor, cipuri rezistente la manipulare. Un organism notificat (modulele B și C sau H) sau un certificat european de securitate cibernetică.
CriticAnexa IV: cutii de securitate hardware, gateway-uri pentru contoare inteligente, carduri inteligente și elemente securizate. Un certificat european de securitate cibernetică atunci când un act delegat îl impune, altfel procedurile clasei II.

Criteriul este funcționalitatea de bază a produsului. Software-ul liber și open source din anexa III poate folosi controlul intern dacă documentația sa tehnică este publică.

Raportarea conform articolului 14

  • Avertizare timpurie în 24 de ore de la momentul în care aflați de o vulnerabilitate exploatată activ sau de un incident grav.
  • Notificare în 72 de ore, cu natura exploatării sau a incidentului și măsurile luate.
  • Raport final cel târziu la 14 zile după ce o remediere este disponibilă pentru o vulnerabilitate, sau la o lună după notificarea unui incident.

Rapoartele se transmit prin platforma unică de raportare a ENISA către CSIRT desemnat drept coordonator în statul membru al sediului dumneavoastră principal. Informați și persoanele afectate.

Principalele controale CRA acoperite de Dazr

Articolul 13Evaluarea riscurilor de securitate cibernetică, diligența necesară pentru componentele open source, perioada de asistență, identificarea produsului și informațiile pentru persoanele care folosesc produsul.
Anexa I, partea ICerințe esențiale: fără vulnerabilități exploatabile cunoscute, securitate implicită, actualizări de securitate, controlul accesului, protecția datelor, jurnalizare, ștergere securizată.
Anexa I, partea IIGestionarea vulnerabilităților: SBOM, remediere fără întârziere, testare de securitate, avize, divulgarea coordonată a vulnerabilităților, distribuirea securizată a actualizărilor.
Articolul 14Raportarea vulnerabilităților exploatate activ și a incidentelor grave, precum și informarea persoanelor care folosesc produsul.
Articolele 28-32Declarația UE de conformitate, marcajul CE, documentația tehnică (anexa VII) și procedura de evaluare a conformității.
Articolele 19-24Importatori, distribuitori, modificare substanțială și administratori de software open source.

Cum ajută Dazr cu CRA

Dazr Compliance este o platformă de gestionare a conformității (software GRC) găzduită în UE pentru organizații europene de orice dimensiune, de la o echipă de cinci persoane la marile companii. Cyber Resilience Act este unul dintre cele douăsprezece cadre ale sale: 42 de controale recurente plus un modul de produse. În practică, asta înseamnă:

  • Un registru de produse cu versiuni, perioadă de asistență, procedură de conformitate, marcaj CE și starea declarației
  • O clasificare ghidată conform articolului 2 și anexelor III și IV, care arată ce proceduri de conformitate sunt permise
  • Încărcarea SBOM (CycloneDX sau SPDX în JSON) cu componente, licențe și verificarea vulnerabilităților cunoscute pe OSV.dev
  • Vulnerabilități cu identificatori CVE și GHSA, versiuni afectate și remediate și starea divulgării
  • Rapoarte conform articolului 14 cu termene în timp real pentru 24 de ore, 72 de ore și raportul final, un text în ciornă pentru fiecare etapă și mementouri prin e-mail
  • Documentația tehnică (anexa VII) și declarația UE de conformitate (anexa V) în PDF, plus o politică de divulgare coordonată a vulnerabilităților de adoptat în Politici
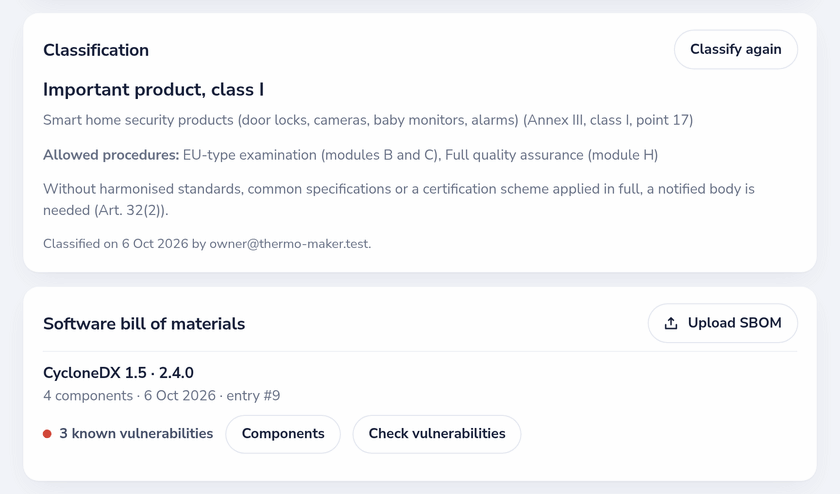
Un produs în registrul CRA: clasificare în clasa I cu procedurile de conformitate permise și SBOM-ul său cu vulnerabilitățile cunoscute
Clasificare, procedură de conformitate și SBOM pentru fiecare produs.
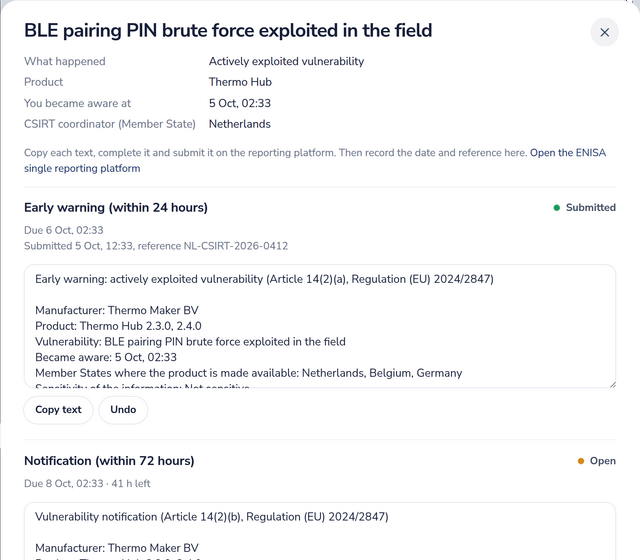
Un raport conform articolului 14 pentru o vulnerabilitate exploatată activ, cu avertizarea timpurie transmisă și termenul notificării în curs
Fiecare etapă din articolul 14, cu termenul și o ciornă de transmis.

Un registru de dovezi sigilat

Tot ce înregistrați în modulul CRA devine o înregistrare în registrul de dovezi: produse, clasificări, SBOM-uri, versiuni și patch-uri, vulnerabilități, rapoarte și documente generate. Fiecare înregistrare primește un hash SHA-256, conține hash-ul înregistrării anterioare și este semnată de Dazr. Înregistrările nu se editează niciodată; o corectură este o înregistrare nouă care trimite la cea veche. Dacă o înregistrare este modificată, ștearsă sau mutată, verificarea eșuează.

  • Portalul verifică la cerere întregul lanț și fiecare semnătură
  • Un pachet de dovezi conține înregistrările, fișierele, semnăturile, cheile publice, un rezumat PDF lizibil și un mic program de verificare care rulează offline
  • Autoritățile de supraveghere a pieței și organismele notificate pot verifica pachetul fără acces la spațiul dumneavoastră de lucru

„Sigilat de Dazr” înseamnă că cheia de semnare a Dazr confirmă conținutul, ordinea și ora. Nu este un sigiliu electronic calificat și nici o marcă temporală calificată conform eIDAS.
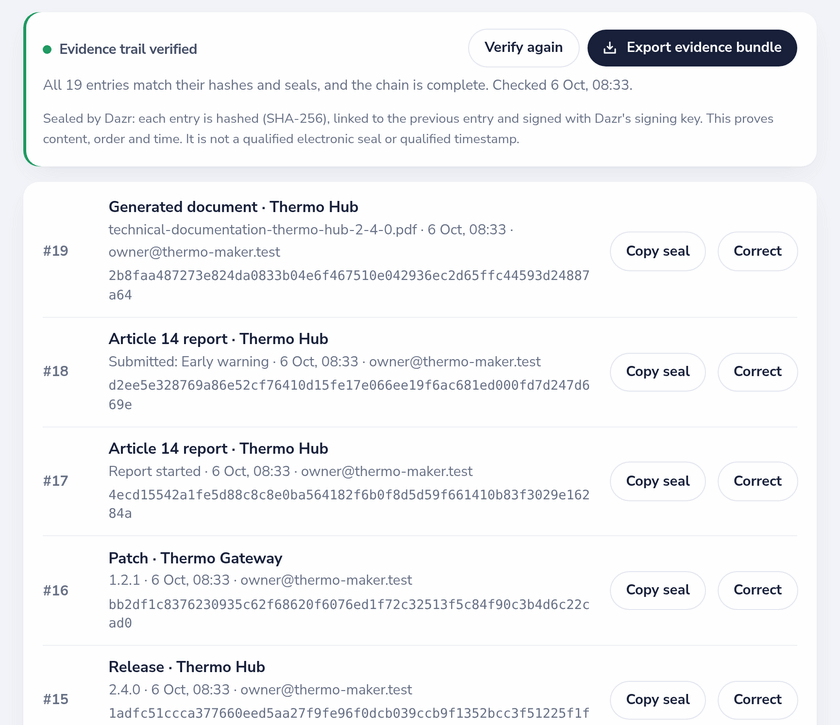
Registrul de dovezi verificat: fiecare înregistrare cu număr, tip, produs și hash SHA-256
Un lanț verificat de înregistrări sigilate, gata de export.

Verificarea unui sigiliu

Lipiți un sigiliu, fișierul manifest.jws al unui pachet de dovezi sau hash-ul unei înregistrări. Dazr verifică semnătura și confirmă dacă a emis-o. Nimic altceva nu este trimis sau afișat.

Ce urmăresc autoritățile de supraveghere a pieței

La o cerere motivată, autoritățile solicită documentația tehnică, declarația UE de conformitate și, dacă este necesar, SBOM-ul. Verifică dacă clasificarea și procedura de conformitate corespund produsului, dacă vulnerabilitățile au fost gestionate și raportate la timp și dacă perioada de asistență este respectată. Dazr păstrează totul într-un singur loc, cel puțin zece ani sau pe durata perioadei de asistență.

Înapoi la prezentarea completă a Dazr Compliance › | Înregistrați-vă gratuit ›

Întrebări despre Cyber Resilience Act, cu răspunsuri.

De când se aplică Cyber Resilience Act?

Regulamentul a intrat în vigoare la 10 decembrie 2024. Normele privind organismele notificate se aplică de la 11 iunie 2026, obligațiile de raportare din articolul 14 de la 11 septembrie 2026 (și pentru produsele introduse anterior pe piață), iar toate celelalte obligații de la 11 decembrie 2027.

CRA se aplică și software-ului?

Da. Un produs cu elemente digitale este orice produs software sau hardware introdus pe piață, inclusiv soluțiile sale de prelucrare la distanță a datelor. Software-ul oferit doar ca serviciu, fără un produs introdus pe piață, rămâne de regulă în afara CRA și poate intra sub incidența NIS2.

Trimite Dazr rapoartele noastre conform articolului 14?

Nu. Rapoartele se transmit prin platforma unică de raportare a ENISA către CSIRT desemnat drept coordonator în statul membru al sediului dumneavoastră principal. Dazr urmărește termenele de 24 de ore, de 72 de ore și al raportului final, redactează textul pentru fiecare etapă și înregistrează când și cu ce referință l-ați transmis.

Ce formate SBOM putem încărca?

CycloneDX 1.2 până la 1.6 și SPDX 2.2, 2.3 și 3.0 în format JSON. Dazr verifică fișierul, afișează componentele și licențele și poate căuta vulnerabilități cunoscute pe OSV.dev. Se trimit doar numele și versiunile pachetelor, iar căutarea poate fi dezactivată.

Ce dovedește „sigilat de Dazr”?

Că o înregistrare, cu exact acest conținut, a fost consemnată în această poziție a registrului dumneavoastră de dovezi la ora indicată. Fiecare înregistrare primește un hash, este legată de cea anterioară și este semnată de Dazr. Nu este un sigiliu electronic calificat și nici o marcă temporală calificată conform eIDAS.

Ce plan include modulul CRA?

Pro (99 € pe lună, până la 5 persoane) și Enterprise (499 € pe lună). Prețuri fără TVA, lunare, cu anulare oricând.

Pregătiți-vă pentru Cyber Resilience Act

Modulul CRA este inclus în Pro (99 €/lună) și în Enterprise (499 €/lună), self-service prin Mollie, fără TVA, anulare oricând. Free și Basic acoperă ISO 27001, GDPR și NIS2. Custom este singurul nivel pe bază de contract, cu preț la cerere.