Europæisk compliance-software.
Hver kontrol har en ejer, hver frist tælles ned, hver audit er forberedt. 15 rammeværk, fra ISO 27001, GDPR og NIS2 til CyFun og Cyber Resilience Act, i ét arbejdsområde hostet i EU.
Gratis for én bruger. Intet betalingskort nødvendigt.
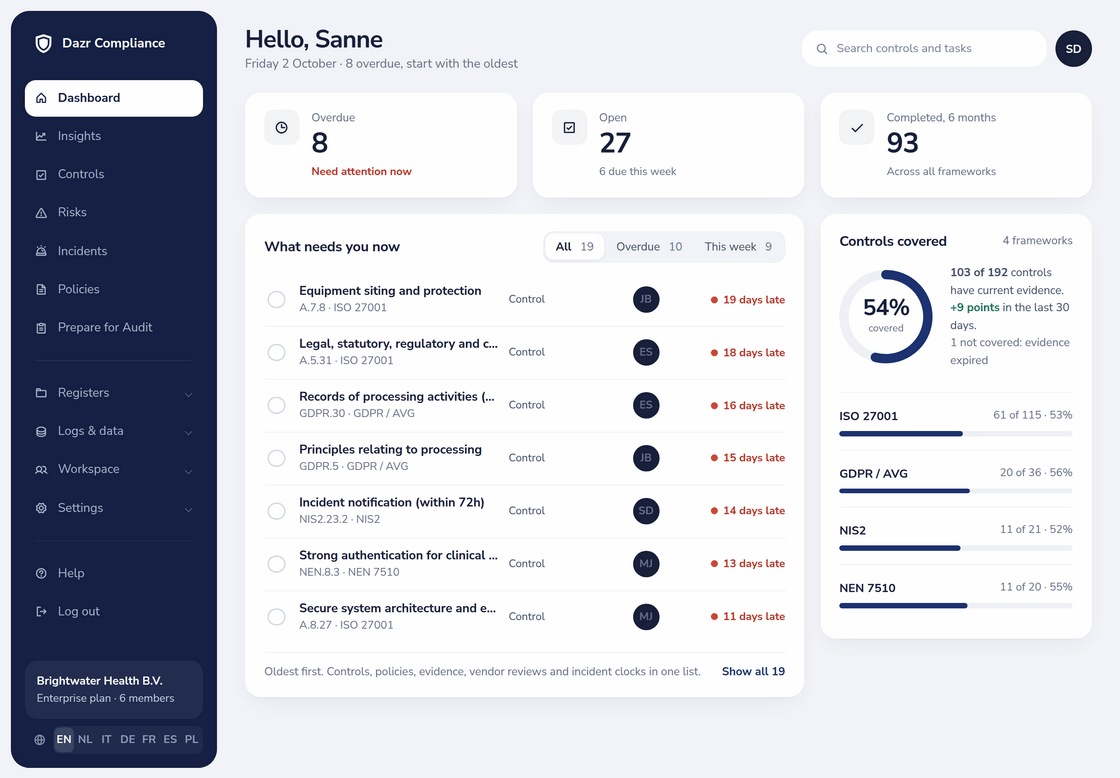
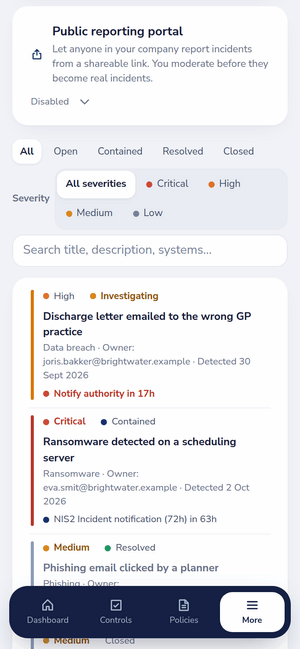
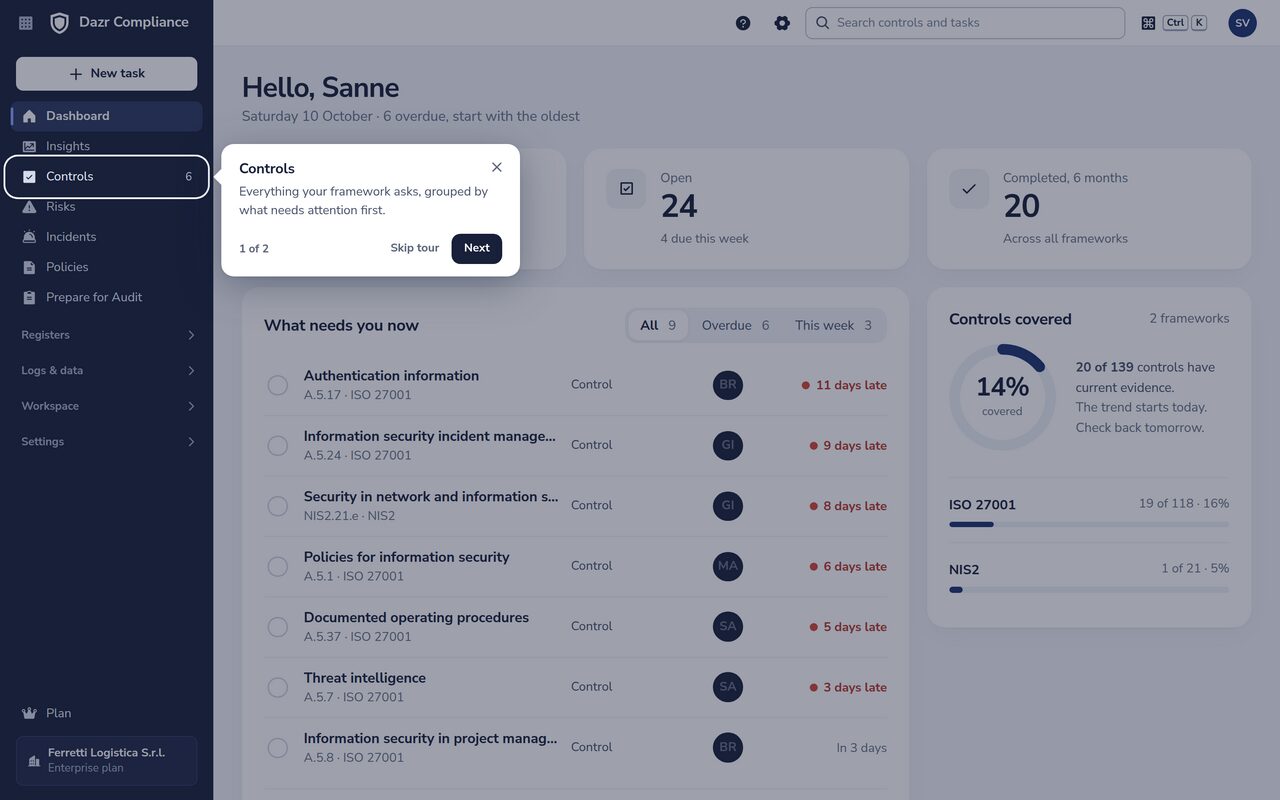
Dashboardet: forfaldent arbejde, denne uge og dækning pr. rammeværk. Til højre hændelsesregistret på en telefon.
Tilføj rammeværker uden at bygge forfra. ISO 27001:2022 omfatter alle 93 kontroller i Annex A og afsnit 4-10. Til NIS2 i Italien og Tjekkiet er ACN's grundlæggende foranstaltninger og NÚKIB's foranstaltninger efter bekendtgørelse 409/2025 og 410/2025 også færdige rammeværker.
Rigtige skærmbilleder.
Fra et demo-arbejdsområde. Klik på en fane for at skifte.
Hver kontrol har en ejer og følger planen.
Hver kontrol har en beskrivelse, en anbefaling og en gennemgangsfrekvens. Tildel en ejer, vedhæft dokumentation, angiv hvor længe den er gyldig, og kobl den til de risici, politikker og processer, den dækker. Påmindelser, ugentlige rykkere for forfaldne kontroller og en daglig oversigt over udløb holder tingene i gang, med eller uden konsulent.
ISMS og kontroller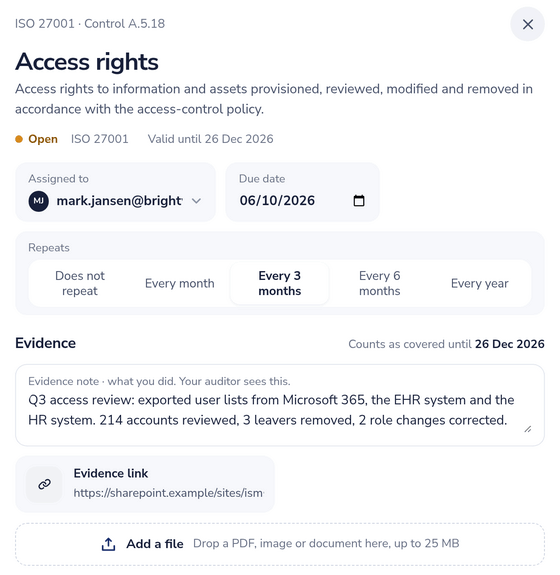
Se risikoen før og efter kontroller.
Vurder sandsynlighed og konsekvens på 5-punktsskalaer, iboende og resterende side om side. Vælg en behandling, en ejer og en frist. Når en risiko accepteres, registreres begrundelsen og en godkender med servertidsstempel.
Risikostyring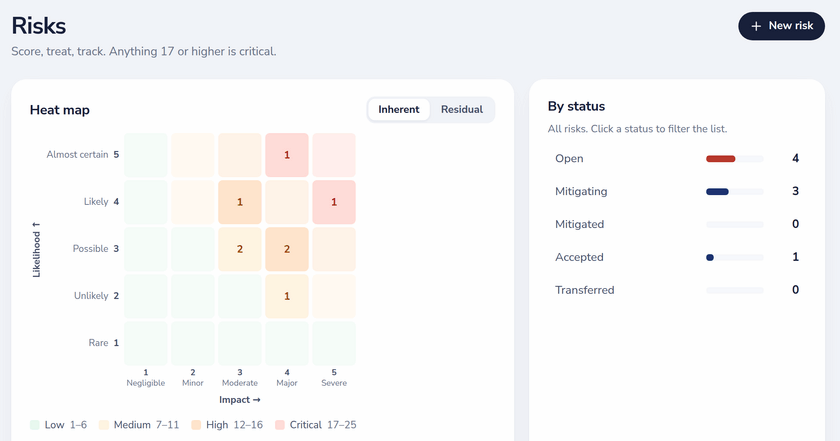
Hver frist tælles ned.
Registrér en hændelse, og fristerne starter: 72 timer efter GDPR art. 33; 24 timer, 72 timer og en måned efter NIS2. Et tjek baseret på forordning (EU) 2024/2690 markerer væsentlige hændelser. På Enterprise sender en offentlig indberetningsside sager ind i din kø.
Hændelseshåndtering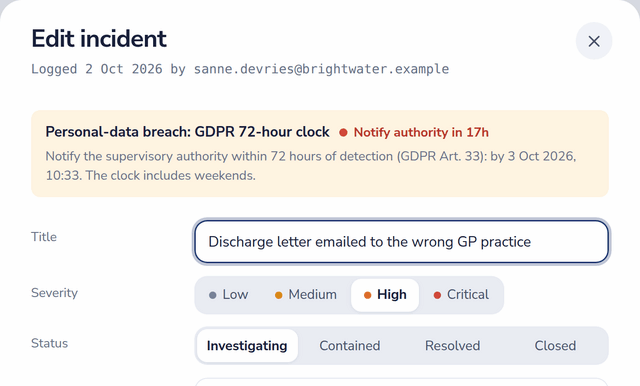
Giv din revisor et login.
Invitér en revisor i 1 til 60 dage. Revisoren logger ind med en engangskode og kan læse alle registre og skrive kommentarer. Eksportér den godkendte anvendelseserklæring og et PDF-revisionsspor; på Enterprise vurderer Prepare for Audit din parathed.
Auditstyring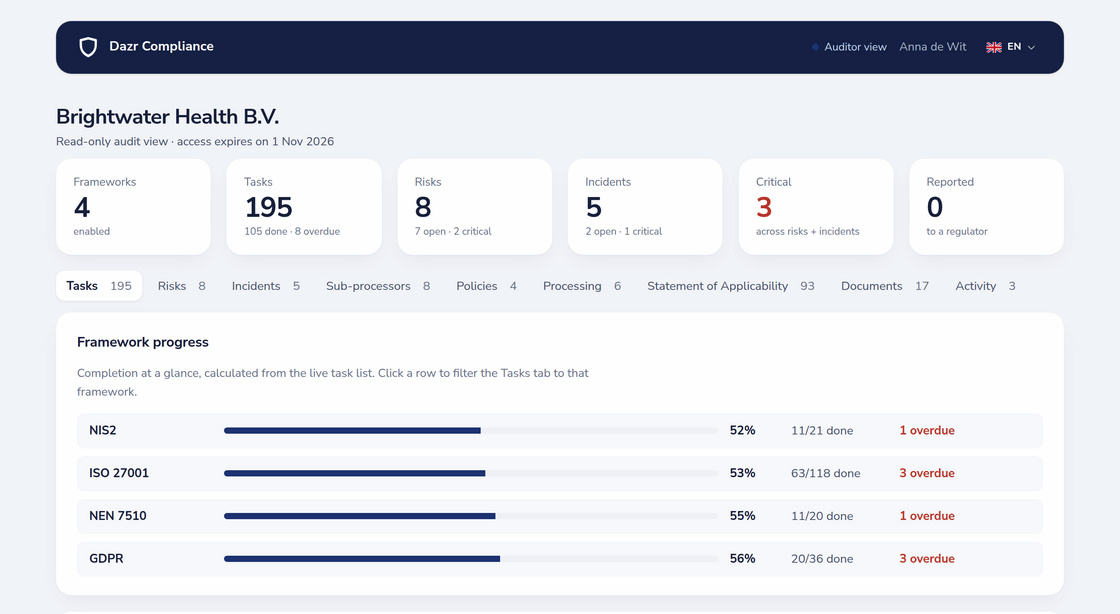
Fortegnelser over databeskyttelse, der holder sig opdaterede.
Hold fortegnelsen over behandlingsaktiviteter efter art. 30 og dine DPIA'er koblet til de leverandører og risici, der ligger bag. Hver leverandør har sin databehandleraftale, sine certifikater, sin dataadgang og en gennemgangsdato, der minder dig om det.
Privatliv (fortegnelse og DPIA)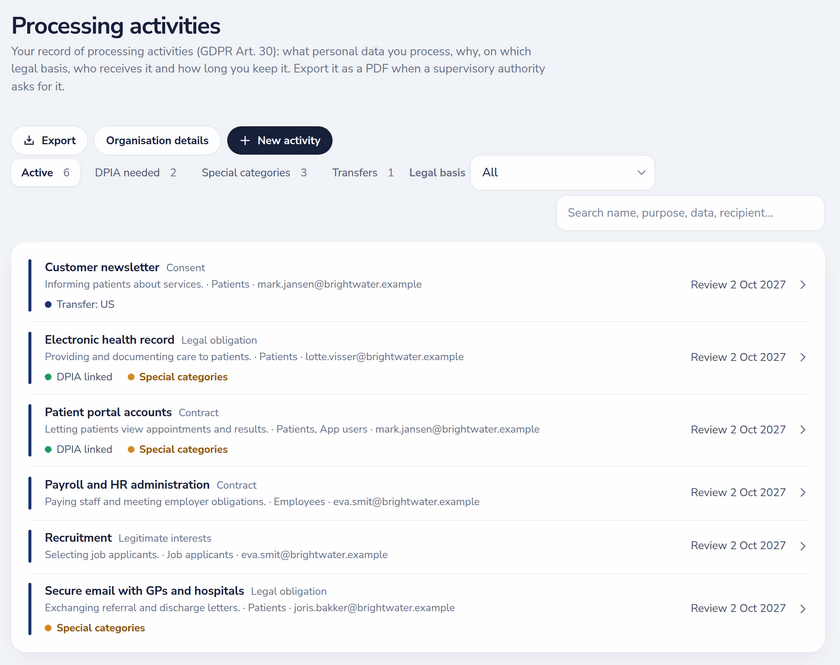
Politikker, som folk faktisk læser.
Start fra en skabelon, godkend, offentliggør, og se pr. version, hvem der har bekræftet den. Besvar kunders sikkerhedsspørgeskemaer én gang på en tillidsside, og del ét link; følsomme svar venter på din godkendelse.
Politikstyring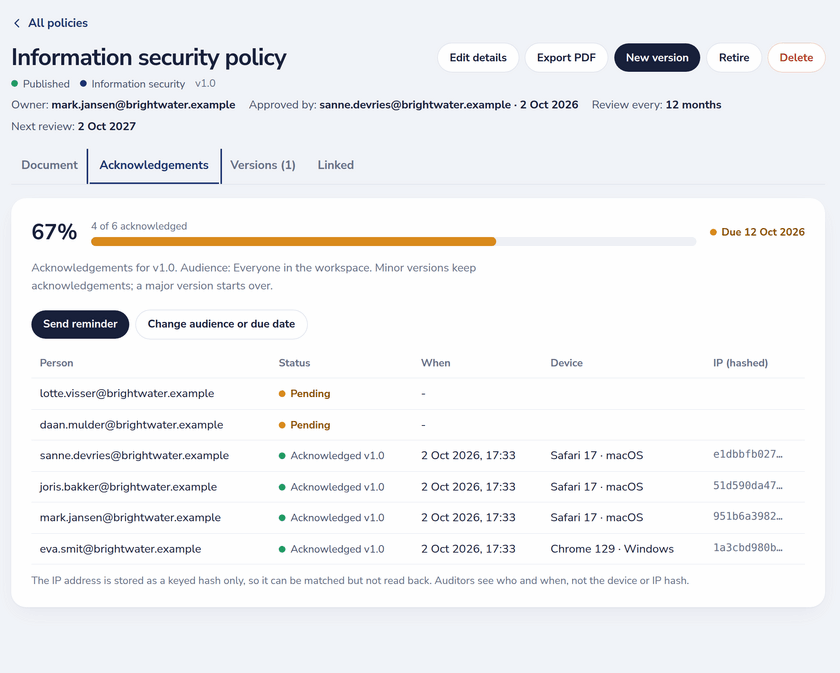
Én platform, ni moduler.
Hvert med sin egen side og sit eget faktaark.
Sikkerhed og indkøb.
- Leverandør
- Dazr, Italien (moms-nr. IT 02801250065)
- Bygget til
- Sundhedsudbydere, offentlige myndigheder, finansielle enheder, SaaS-leverandører, udbydere af administrerede tjenester samt producenter af enheder og produkter under Cyber Resilience Act
- Kom i gang
- Selvbetjent tilmelding; guidet implementering på Enterprise
Lær det på den rigtige skærm.
Tag din første kontrol, skriv din første politik eller øv en hændelse: åbn Hjælp, ? øverst, og en guidet tur viser dig hvert trin på den rigtige skærm, på dit sprog.
Til alt andet har hjælpecentret en trin-for-trin-artikel med rigtige skærmbilleder.
Offentlige priser.
Pr. måned, ekskl. moms. Faktureres månedligt, kan opsiges når som helst.
Flere enheder, tilpassede integrationer eller en dedikeret success manager? Custom prissættes efter ønske. Sammenlign alle funktioner
Hvem der står bag Dazr.
En uafhængig europæisk softwarevirksomhed.
Dazr er en softwarevirksomhed registreret i Italien. Den er uafhængig og selvfinansieret, og Dazr Suite er dens hovedprodukt. Priser, planer, underdatabehandlere og sikkerhedsforanstaltninger er offentlige, så du kan tjekke, hvad du køber, før du taler med nogen.
- Virksomhed
- Dazr, Arquata Scrivia, Italien
- Finansiering
- Uafhængig og selvfinansieret
Se det med dine rammeværker.
Log ind med Google, Microsoft eller din arbejdsmail, intet betalingskort. Eller book en demo med vores team.
Gratis værktøjer og guides: en beregner for fristen for anmeldelse af brud på persondatasikkerheden, NIS2-tjek af væsentlige hændelser og anvendelsesområde, et skøn over ISO 27001-auditdage, guides om NIS2, DORA, AI Act og CRA og landesider for Nederlandene, Italien, Polen og Belgien (Nederlands, français).