Hvad er EU AI Act?
EU AI Act (forordning (EU) 2024/1689). Udbydere og idriftsættere af AI-systemer, der bringes i omsætning i EU: udviklere af AI til almen brug, udbydere af højrisiko-AI inden for sikkerhed, rekruttering, uddannelse, kreditvurdering, biometrisk identifikation, retshåndhævelse, migration og retspleje, og enhver idriftsætter, der bruger højrisiko-AI i de sektorer.
Hvornår AI Act gælder
Pr. 1. oktober 2026. Digital Omnibus om AI, forordning (EU) 2026/1744, blev offentliggjort i EU-Tidende den 24. juli 2026 og trådte i kraft den 27. juli 2026. Den flyttede fristerne for højrisiko; de tidligere milepæle er uændrede.
- 2. februar 2025: forbudt praksis (artikel 5).
- 2. august 2025: forpligtelser for AI-modeller til almen brug.
- 2. august 2026: de fleste gennemsigtighedsforpligtelser (artikel 50), governance og sanktioner.
- 2. december 2027: højrisiko-AI-systemer opført i bilag III (beskæftigelse, uddannelse, kredit, væsentlige tjenester, biometri, kritisk infrastruktur, retshåndhævelse, migration, retspleje). Tidligere 2. august 2026.
- 2. august 2028: højrisiko-AI, der er et produkt eller en sikkerhedskomponent under harmoniseringslovgivningen i bilag I. Tidligere 2. august 2027.
Kilder: forordning (EU) 2024/1689 på EUR-Lex og forordning (EU) 2026/1744 på EUR-Lex. Læs tidsplanen for AI Act efter Digital Omnibus for at se, hvad der blev flyttet, og hvorfor.
Hvem skal overholde den
- Udbydere af højrisiko-AI-systemer opført i bilag III (beskæftigelse, uddannelse, kredit, biometrisk identifikation, kritisk infrastruktur, retspleje, migration)
- Udbydere af AI-modeller til almen brug, også dem med systemisk risiko
- Udbydere af AI-systemer med gennemsigtighedsforpligtelser efter artikel 50, såsom chatbots og generatorer af tekst, billeder, lyd eller video, herunder AI-funktioner i almindelige apps og enheder
- Enhver organisation, der bruger AI i arbejdet, for AI-færdigheder (artikel 4)
- Idriftsættere af højrisiko-AI-systemer i deres egen drift
- Importører og distributører af AI-systemer på EU-markedet
- Offentlige myndigheder, der tager AI i brug i regulerede sammenhænge
Din rolle, din risiko, din plan
AI Act ordner forpligtelserne efter rolle (udbyder eller idriftsætter) og efter systemets risiko. Find din række:
| Din rolle og risiko | Hvad der gælder | Dazr-plan |
|---|---|---|
| Idriftsætter af AI med minimal eller begrænset risiko: du bruger andres AI-værktøjer, fx en AI-assistent eller AI i dit CRM | AI-færdigheder for medarbejderne (artikel 4), ingen forbudte praksisser (artikel 5) og gennemsigtighed, når du offentliggør deepfakes eller AI-genereret tekst om emner af offentlig interesse (artikel 50) | Alle planer, også Free |
| Udbyder af en funktion med begrænset risiko (artikel 50): en chatbot, assistent eller generator af tekst, billeder, lyd eller video i din app eller enhed | Artikel 4 og 5 plus artikel 50: fortæl folk, at de interagerer med AI, og mærk genereret indhold i et maskinlæsbart format. Ingen overensstemmelsesvurdering og ingen CE-mærkning efter AI Act | Alle planer, også Free |
| Idriftsætter af højrisiko-AI (bilag III), fx screening af CV’er eller kreditvurdering | Artikel 26: brug i overensstemmelse med brugsanvisningen, menneskeligt tilsyn, opbevaring af logfiler, information til medarbejdere og berørte personer; en konsekvensanalyse vedrørende grundlæggende rettigheder (artikel 27) for offentlige organer og visse private idriftsættere | Artikel 26 i alle planer; konsekvensanalysen i Enterprise |
| Udbyder af højrisiko-AI (bilag III eller sikkerhedskomponent i et produkt under bilag I) | Artikel 9-20: risikostyring, datastyring, teknisk dokumentation, logfiler, menneskeligt tilsyn, kvalitetsstyring, overensstemmelsesvurdering, CE-mærkning, registrering i EU-databasen, overvågning efter omsætning og indberetning af alvorlige hændelser | Enterprise |
| Udbyder af en AI-model til almen brug (GPAI) | Artikel 53: teknisk dokumentation, information til downstream-udbydere, en ophavsretspolitik og et resumé af træningsindholdet; plus artikel 55 for modeller med systemisk risiko | Enterprise |
Hvor en AI-funktion i et almindeligt produkt hører hjemme. De fleste software- og enhedsproducenter, der tilføjer AI, fx en supportchatbot eller en skriveassistent bygget på en hostet sprogmodel, er udbydere af et AI-system med begrænset risiko. For dem gælder artikel 50, ikke højrisikoreglerne, medmindre funktionen tjener et formål i bilag III eller er en sikkerhedskomponent i et reguleret produkt. At bygge på en anden virksomheds model gør dig ikke til GPAI-udbyder. Det er med i alle planer, også Free.
Vigtige EU AI Act-kontroller i Dazr
Hvad revisorer kigger efter
Markedsovervågningsmyndigheder tjekker tre ting: at du har klassificeret dit system korrekt (forbudt / højrisiko / begrænset / minimal), at den tekniske dokumentation i bilag IV findes og er aktuel, og at overvågningen efter markedsføring og indberetningen af alvorlige hændelser (artikel 73) faktisk kører. Dazr har dokumentationen.
Sådan hjælper Dazr med EU AI Act
Med Dazr Compliance kan I:
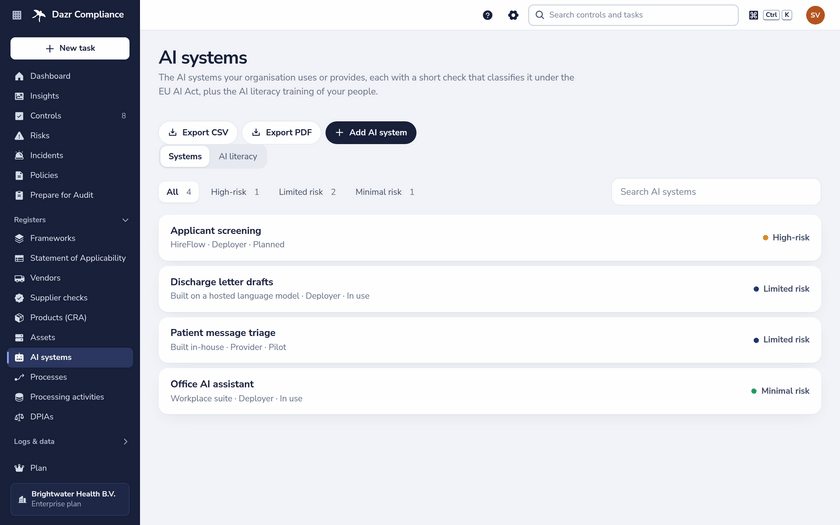
- Før en fortegnelse over de AI-systemer, I leverer eller idriftsætter, med rolle, brugere og data, og klassificér hvert af dem med et kort guidet tjek, der viser begrundelserne og de kontroller, der gælder
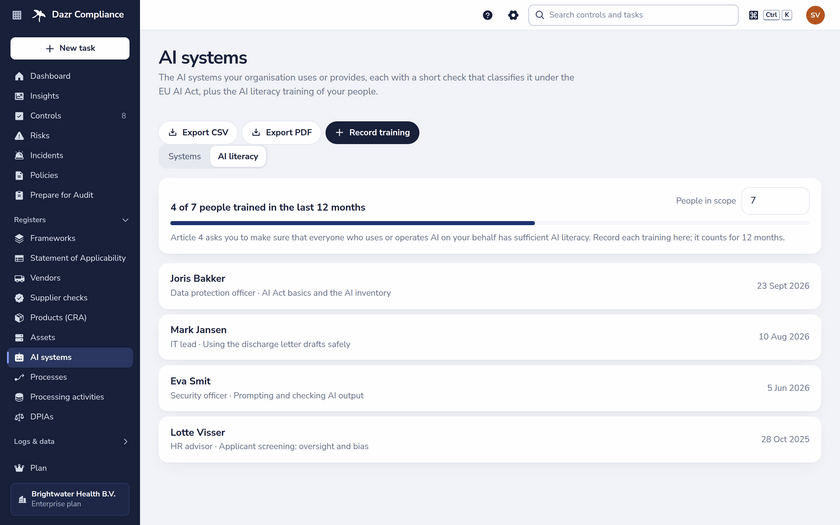
- Registrér, hvem der har fået træning i AI-kompetencer, hvornår og i hvad, med certifikatet, og se dækningen over de seneste 12 måneder (artikel 4)
- Eksportér fortegnelsen over AI-systemer og træningsregistreringerne som CSV eller PDF
- Hav links til den tekniske dokumentation efter bilag IV, og opdatér dem efter en fast frekvens
- Kør risikostyringssystemet som tilbagevendende kontroller efter artikel 9
- Følg målinger og gennemgange af overvågning efter markedsføring efter artikel 72
- Registrér alvorlige hændelser i hændelsesregistret med tidsstempler og myndighedernes sagsreferencer, i forhold til fristerne i artikel 73
- Giv markedsovervågningsmyndigheden et revisionsspor i én PDF eller en skrivebeskyttet visning
Tilbage til den fulde oversigt over Dazr Compliance › | Tilmeld dig gratis ›