Forside › Rammeværk › GDPR

GDPR-overholdelse med dokumentation.

Tilbagevendende GDPR-kontroller og et register over brud med en nedtælling på 72 timer, gratis. Fra Pro ligger jeres fortegnelser over behandlingsaktiviteter og konsekvensanalyser ved siden af de leverandører og risici, de handler om. Hostet i EU.

Hvornår fik du kendskab?

Vejledende. Fristerne løber fra kendskab; tjek din nationale lovgivning og den fulde beregner for muligheder som tillidstjenesteudbydere eller en dato for rettelse.

Artikel 6, 9Registrering af retsgrundlag og tjek af særlige kategorier pr. behandlingsaktivitet.
Artikel 28Register over leverandører og underdatabehandlere med URL'er til databehandleraftaler og gennemgangsdatoer (Pro og Enterprise).
Artikel 30Fortegnelser over behandlingsaktiviteter som et register, koblet til de involverede leverandører.
Artikel 32Tekniske og organisatoriske foranstaltninger, med kontroller delt med ISO 27001, hvis begge er aktiveret.

Hvad er GDPR?

EU's generelle forordning om databeskyttelse. Enhver organisation, der behandler personoplysninger om borgere i EU: SaaS-leverandører, e-handel, sundhed, finans, offentlig sektor, uddannelse.

Hvem skal overholde den

  • B2B SaaS-virksomheder med kunder i EU
  • Health-tech, fintech og edtech med følsomme personoplysninger
  • E-handels- og marketingvirksomheder, der håndterer data om forbrugere i EU
  • Offentlige organisationer og nonprofitorganisationer omfattet af GDPR

Vigtige GDPR-kontroller i Dazr

Artikel 6, 9Registrering af retsgrundlag og tjek af særlige kategorier pr. behandlingsaktivitet.
Artikel 28Register over leverandører og underdatabehandlere med URL'er til databehandleraftaler og gennemgangsdatoer (Pro og Enterprise).
Artikel 30Fortegnelser over behandlingsaktiviteter som et register, koblet til de involverede leverandører.
Artikel 32Tekniske og organisatoriske foranstaltninger, med kontroller delt med ISO 27001, hvis begge er aktiveret.
Artikel 33-34Register over brud med felter til anmeldelse til myndigheden og 72-timers frist.
Artikel 35DPIA-register koblet til behandlingsaktiviteter og risici plus en tilbagevendende gennemgang.

Hvad revisorer kigger efter

Tilsynsmyndigheder udtager dokumentation: fortegnelsen er opdateret, registret over brud findes og er udfyldt, ændringer af underdatabehandlere følger varsling, DPIA'er findes for højrisikobehandling. Platformen har hver af dem.

Sådan hjælper Dazr med GDPR

Med Dazr Compliance kan I:

  • Før fortegnelser over behandlingsaktiviteter i registret efter artikel 30, eller link til din eksisterende fortegnelse, og gennemgå den efter en fast frekvens
  • Kør registret over brud med alvorlighed, tidsstempler, afsnit om anmeldelse til myndigheden og grundårsag
  • Vedligehold registret over underdatabehandlere med URL'er til databehandleraftaler, gennemgangsdatoer og markering af kontraktudløb (Pro og Enterprise)
  • Følg DPIA'er som tilbagevendende kontroller pr. behandlingsaktivitet med høj risiko
  • Giv tilsynsmyndigheden et klart revisionsspor ved stikprøver
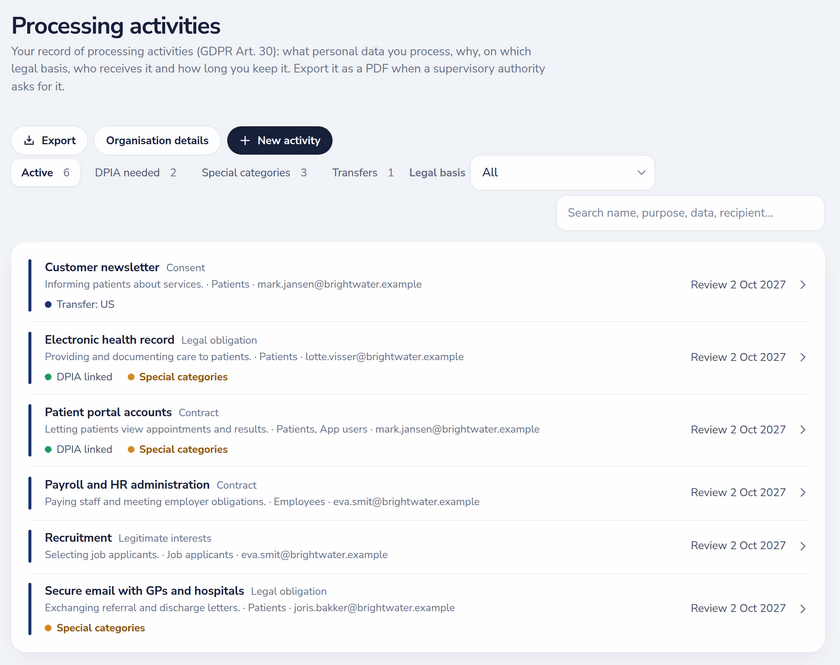
Fortegnelse over behandlingsaktiviteter efter GDPR artikel 30 med retsgrundlag, registrerede, særlige kategorier, overførsler og tilknyttede DPIA'er
Behandlingsaktiviteter med retsgrundlag, overførsler og DPIA'er.

Tilbage til den fulde oversigt over Dazr Compliance › | Tilmeld dig gratis ›

Spørgsmål om GDPR, besvaret.

Indgiver Dazr anmeldelsen af brud til tilsynsmyndigheden for mig?

Nej. Dazr gemmer anmeldelsesfelterne fra artikel 33, registrerer tidspunktet for hver statusændring og viser en nedtælling på 72 timer på hændelsen, men selve anmeldelsen sker via din tilsynsmyndigheds portal. Beregn en frist med den gratis beregner for anmeldelsesfrister.

Kan jeg bruge Dazr sammen med en ekstern DPO?

Ja. Registrér DPO'ens navn og e-mail i complianceprofilen, og tilføj DPO'en som medlem (eller som skrivebeskyttet revisor), så registrene kan ses, og påmindelserne modtages.

Hvor hostes data?

Kun i Den Europæiske Union. Poster i arbejdsområdet krypteres i hvile med AES-256-GCM i applikationslaget; uploadede dokumentationsfiler er afhængige af lagerudbyderens kryptering i hvile.

Er Dazr underdatabehandler?

Ja. Vi er din italienske underdatabehandler efter GDPR artikel 28; databehandleraftalen på /legal/dpa træder automatisk i kraft, når et arbejdsområde oprettes, og vi offentliggør den aktuelle liste over underdatabehandlere på /legal/subprocessors.

Start dit GDPR-program.