Forside › Rammeværk › ISO 27001

Software til ISO 27001.

Alle 93 kontroller i bilag A og afsnit 4 til 10 kører efter planen, med ejere, dokumentation og påmindelser. Når revisoren kommer, er jeres anvendelseserklæring, risikoregister og aktivitetslog klar. Gratis til ét rammeværk; betalte planer fra 99 € om måneden.

Kort fortalt

  • A.5 Organisatoriske: 37 kontroller om politikker, roller, leverandørforhold, trusselsefterretninger, hændelseshåndtering.
  • A.6 Personer: 8 kontroller om screening, ansættelsesvilkår, awareness, disciplinær proces.
  • A.7 Fysiske: 14 kontroller om perimeter, udstyr, sikker bortskaffelse, ryddeligt skrivebord.
  • A.8 Teknologiske: 34 kontroller om adgangsstyring, kryptografi, logning, sårbarhedsstyring, IT-beredskab.

På denne side

  1. Hvad er ISO 27001?
  2. Hvem skal overholde den
  3. Vigtige ISO 27001-kontroller i Dazr
  4. Hvad revisorer kigger efter
  5. Sådan hjælper Dazr med ISO 27001

Hvad er ISO 27001?

ISO/IEC 27001:2022. B2B SaaS-virksomheder, konsulenthuse, finansielle tjenester, sundhed og enhver organisation, hvis kunder beder om et ISO 27001-certifikat ved indkøb.

Hvem skal overholde den

  • B2B SaaS-virksomheder, hvis kunder kræver ISO 27001 ved indkøb
  • Udbydere af managed services (MSP'er) og konsulenthuse
  • Finansielle tjenester og fintech, der forbereder DORA oven på ISO 27001
  • Sundhedsorganisationer, der lægger NEN 7510 oven på ISO 27001

Vigtige ISO 27001-kontroller i Dazr

A.5 Organisatoriske37 kontroller om politikker, roller, leverandørforhold, trusselsefterretninger, hændelseshåndtering.
A.6 Personer8 kontroller om screening, ansættelsesvilkår, awareness, disciplinær proces.
A.7 Fysiske14 kontroller om perimeter, udstyr, sikker bortskaffelse, ryddeligt skrivebord.
A.8 Teknologiske34 kontroller om adgangsstyring, kryptografi, logning, sårbarhedsstyring, IT-beredskab.

Hvad revisorer kigger efter

En fase 1-audit er gennemgang af dokumentation; fase 2 er stikprøver af dokumentation. Dazr er bygget omkring fase 2: hver kontrol gentages med en ejer, dokumentation og en post i aktivitetsloggen ved afslutning.

Sådan hjælper Dazr med ISO 27001

Med Dazr Compliance kan I:

  • Vedligehold anvendelseserklæringen i portalen: anvendelighed og begrundelse pr. kontrol, godkendte versioner, eksport til PDF og XLSX
  • Kør kvartalsvise gennemgange af adgange, årlige ledelsesgennemgange og gennemgange af risikobehandling efter en fast frekvens med påmindelser via e-mail
  • Hav risikoregistret med varmekort for iboende og resterende risiko, behandlingsmuligheder og registreret risikoaccept (fra Pro)
  • Driv hændelsesregistret med felter til anmeldelse til myndigheden
  • Giv revisoren en skrivebeskyttet visning til stikprøverne i fase 2, eller giv revisoren et revisionsspor i én PDF
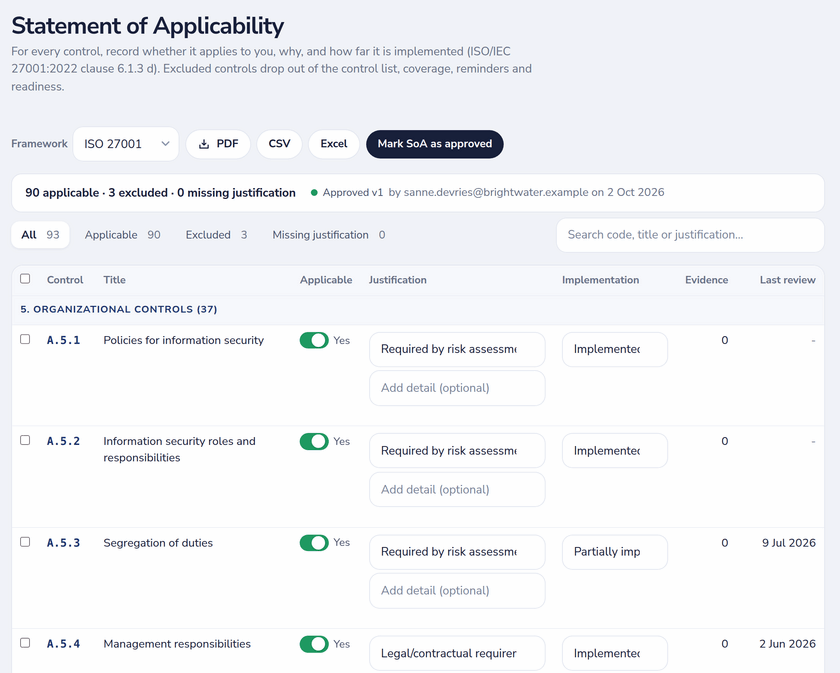
ISO 27001-anvendelseserklæring med anvendelighed, begrundelse, implementeringsstatus og en godkendt version
Anvendelseserklæringen: anvendelighed, begrundelse og implementering pr. kontrol, med den godkendte version.

Tilbage til den fulde oversigt over Dazr Compliance › | Tilmeld dig gratis ›

Spørgsmål om ISO 27001, besvaret.

Hvor mange kontroller dækker platformen?

Alle 93 kontroller i Annex A i ISO 27001:2022 plus kravene til ledelsessystemet i afsnit 4-10 (omfang, ledelse, planlægning, støtte, drift, evaluering af præstationer, forbedring). Hver kontrol har en beskrivelse, en anbefaling og en standardfrekvens for gennemgang.

Er det til fase 1 eller fase 2?

Begge. Fase 1 er gennemgang af dokumentation; fase 2 er stikprøver af dokumentation. Dazr samler anvendelseserklæringen, risikoregistret, hændelsesregistret, dokumentation for kontroller og aktivitetsloggen ét sted til begge.

Kan jeg have min anvendelseserklæring i Dazr?

Ja. Markér hver kontrol som relevant eller ej med en begrundelse og implementeringsstatus, godkend en version, og eksportér den som PDF eller XLSX; fravalgte kontroller forsvinder fra din kontrolliste. Du kan også fortsat linke til et eksisterende dokument med anvendelseserklæringen.

Vil min eksterne revisor acceptere dokumentation, der opbevares her?

Dazr giver revisorer det, de typisk beder om: en aktivitetslog med tidsstempler og den ansvarlige person, dokumentation på hver kontrol, tidsbegrænset skrivebeskyttet revisoradgang og eksport. Om dokumentationen er tilstrækkelig, er altid revisorens afgørelse.

Hvilken ISO 27001-software passer til SMV'er i Holland?

Kig efter fire ting: det fulde sæt kontroller i ISO 27001:2022 med en anvendelseserklæring, en brugerflade på sproget hos dem, der gør arbejdet, opbevaring i EU og en pris, der ikke kræver et indkøbsprojekt. Dazr Compliance opfylder alle fire: kontrolbiblioteket (alle 93 kontroller i bilag A plus afsnit 4-10) er med i den gratis plan, anvendelseserklæringen, risikoregistret, revisoradgang og op til fem brugere kommer med Pro til 99 € om måneden, portalen findes på hollandsk og på alle andre sprog på dette websted, og data bliver i EU.

Start dit ISO 27001-program.