Forside › Rammeværk › NIS2

NIS2-overholdelse og hændelsesrapportering.

Foranstaltningerne i artikel 21 kører som tilbagevendende kontroller, og hændelsesregistret tæller ned til fristerne på 24 timer, 72 timer og én måned. Et tjek af væsentlige hændelser og opfølgning på ledelsens godkendelse fuldender billedet. Gratis til ét rammeværk; betalte planer fra 99 € om måneden.

Din sektor og størrelse

Bilag I og II til direktiv (EU) 2022/2555, størrelse efter Kommissionens henstilling 2003/361/EF. Kører i din browser.

Artikel 21Foranstaltninger til styring af cybersikkerhedsrisici: risikopolitik, hændelseshåndtering, beredskabsplan, forsyningskæde, håndtering af sårbarheder, kryptografi, grundlæggende cyberhygiejne, MFA.
Artikel 23Underretning om hændelser: tidlig varsling inden for 24 timer, mellemrapport inden for 72 timer, endelig rapport inden for 1 måned.
Artikel 27Registrering hos den kompetente nationale myndighed, med registreringsdato og myndighedens navn på arbejdsområdets profil.
Artikel 32-34Tilsyn og håndhævelse: stikprøver af dokumentation og aktivitetsloggen.

Hvad er NIS2?

EU's NIS2-direktiv (direktiv (EU) 2022/2555). Væsentlige og vigtige enheder under NIS2: energi, transport, bankvirksomhed, finansielle markedsinfrastrukturer, sundhed, drikkevand, spildevand, digital infrastruktur, forvaltning af IKT-tjenester, offentlig forvaltning, post og kurer, fødevarer, kemikalier, fremstilling, forskning.

Hvem skal overholde den

Om du er en væsentlig eller vigtig enhed afhænger af sektoren i direktivets bilag I eller II og af størrelsen. NIS2-tjekket af anvendelsesområdet bruger de samme regler.

  • Sektorer i bilag I (energi, transport, bankvirksomhed, finansielle markedsinfrastrukturer, sundhed, drikkevand, spildevand, digital infrastruktur, forvaltning af IKT-tjenester, offentlig forvaltning og rummet): væsentlig hvis stor, vigtig hvis mellemstor.
  • Forvaltning af IKT-tjenester omfatter udbydere af administrerede tjenester (MSP) og administrerede sikkerhedstjenester (MSSP), der betjener erhvervskunder. En MSP med 150 ansatte er normalt en mellemstor virksomhed og dermed en vigtig enhed; over tærsklerne for mellemstore virksomheder er den væsentlig.
  • Sektorer i bilag II (post- og kurertjenester, affaldshåndtering, kemikalier, fødevarer, fremstilling, digitale udbydere og forskning): vigtig hvis mellemstor eller stor.
  • Uanset størrelse: kvalificerede tillidstjenesteudbydere, topdomænenavneregistre, udbydere af DNS-tjenester og den centrale offentlige forvaltning er væsentlige; udbydere af offentlige elektroniske kommunikationsnet eller -tjenester og ikke-kvalificerede tillidstjenesteudbydere er væsentlige, hvis de er store eller, for elektronisk kommunikation, mellemstore, og ellers vigtige.
  • Under tærsklen: mikrovirksomheder og små virksomheder i sektorerne i bilag I og II er undtaget, medmindre de størrelsesuafhængige regler ovenfor gælder, eller myndigheden udpeger dem.

Mellemstor betyder 50 til 249 ansatte og en årlig omsætning på højst 50 mio. euro eller en samlet balance på højst 43 mio. euro (Kommissionens henstilling 2003/361/EF); derover er virksomheden stor. National lovgivning kan tilføje sektorer eller udpege mindre enheder; Italien tilføjer for eksempel sine egne bilag.

Vigtige NIS2-kontroller i Dazr

Artikel 21Foranstaltninger til styring af cybersikkerhedsrisici: risikopolitik, hændelseshåndtering, beredskabsplan, forsyningskæde, håndtering af sårbarheder, kryptografi, grundlæggende cyberhygiejne, MFA.
Artikel 23Underretning om hændelser: tidlig varsling inden for 24 timer, mellemrapport inden for 72 timer, endelig rapport inden for 1 måned.
Artikel 27Registrering hos den kompetente nationale myndighed, med registreringsdato og myndighedens navn på arbejdsområdets profil.
Artikel 32-34Tilsyn og håndhævelse: stikprøver af dokumentation og aktivitetsloggen.

National gennemførelse

Status pr. 19. oktober 2026. NIS2 er et direktiv, så de forpligtelser, der faktisk rammer dig, kommer fra den nationale lov og myndighed. For Danmark: NIS2-loven: krav, registrering og frister.

Færdige nationale rammeværker. Ved siden af EU's NIS2 indeholder Dazr som selvstændige rammeværker Italiens grundlæggende ACN-foranstaltninger (ACN) og Tjekkiets NÚKIB-foranstaltninger efter bekendtgørelse 409/2025 og 410/2025 (NÚKIB), med de nationale underretningsfrister.

Holland: CyberbeveiligingswetI kraft siden 15. august 2026, med Cyberbeveiligingsbesluit (Stb. 2026, 189). Tilsynet er organiseret pr. sektor. Valt mijn organisatie eronder?
Italien: D.Lgs. 138/2024I kraft siden 16. oktober 2024. Agenzia per la Cybersicurezza Nazionale (ACN) er den kompetente myndighed. Si applica alla mia azienda? Dazr indeholder ACN's grundlæggende foranstaltninger som et færdigt rammeværk: ACN i Dazr.
Tjekkiet: lov 264/2025I kraft siden 1. november 2025, med NÚKIB-bekendtgørelserne 409/2025 (højere ordning) og 410/2025 (lavere ordning). Tjenester registreres hos NÚKIB via Portál NÚKIB. Dazr indeholder NÚKIB's foranstaltninger som et færdigt rammeværk: NÚKIB i Dazr.
Belgien: NIS2-loven af 26. april 2024I kraft siden 18. oktober 2024. Enheder registrerer sig hos Centre for Cybersecurity Belgium (CCB) via Safeonweb@Work, og CCB modtager også indberetninger efter Cyber Resilience Act som nationalt CSIRT. NIS2 in België · NIS2 en Belgique
Polen: ændret KSC-lovDen ændrede lov om det nationale cybersikkerhedssystem (Dz.U. 2026 poz. 252) gælder siden 3. april 2026. Væsentlige og vigtige enheder lader sig optage på listen i Digitaliseringsministeriets S46-system; for enheder, der var omfattet fra start, udløb fristen 3. oktober 2026. NIS2 w Polsce
Tyskland: NIS2UmsuCGI kraft siden 6. december 2025 og ændrer BSI-loven. BSI er den kompetente myndighed.

Flere landeguider, på det lokale sprog. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.

Gennemførelsesforordning (EU) 2024/2690. For udbydere af DNS-tjenester, TLD-registre, udbydere af cloud og datacentre, netværk til levering af indhold, udbydere af administrerede (sikkerheds)tjenester, onlinemarkedspladser, søgemaskiner, sociale netværk og tillidstjenesteudbydere fastsætter denne kommissionsforordning de tekniske og metodiske krav bag foranstaltningerne i artikel 21, og hvornår en hændelse tæller som væsentlig. Se tjeklisten for 2024/2690 og tjekket af væsentlige hændelser.

Kilder: direktiv (EU) 2022/2555, gennemførelsesforordning (EU) 2024/2690, Forvis Mazars om Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 i Polen (biznes.gov.pl).

Hvad revisorer kigger efter

NIS2 kræver specifikt dokumentation for ledelsesorganets godkendelse, risikovurderinger af forsyningskæden og cyklussen for underretning om hændelser med tidlig varsling efter 24 timer, mellemrapport efter 72 timer og endelig rapport efter 1 måned. Dazr har dokumentationen for alle tre.

Sådan hjælper Dazr med NIS2

Med Dazr Compliance kan I:

  • Vedligehold foranstaltningerne til styring af cybersikkerhedsrisici i artikel 21 som tilbagevendende kontroller
  • Kør hændelsesregistret med tidsstempler for underretning efter 24 t / 72 t / 1 måned og myndighedernes sagsreferencer
  • Gennemgå leverandører i leverandørregistret med links til databehandleraftaler og certifikater og datoer for gennemgang og udløb (Pro og Enterprise)
  • Hav ledelsesorganets godkendelsesdato på complianceprofilen, fornyet årligt
  • Giv den kompetente myndighed et revisionsspor i én PDF eller en skrivebeskyttet visning
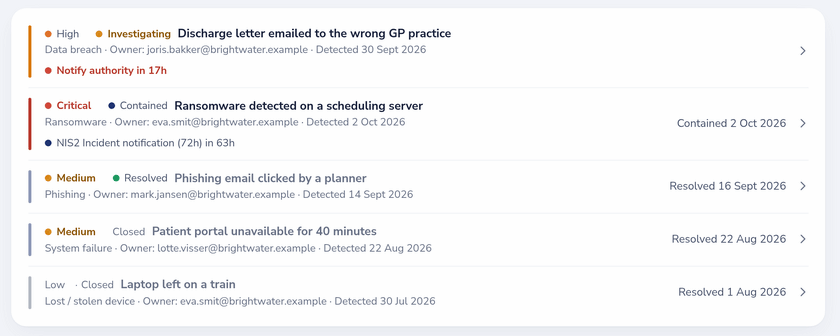
Hændelsesregister med nedtælling til GDPR-anmeldelse og en NIS2-milepæl for hændelsesunderretning
Registret med nedtælling til GDPR-anmeldelse og den næste NIS2-milepæl.

Tilbage til den fulde oversigt over Dazr Compliance › | Tilmeld dig gratis ›

Spørgsmål om NIS2, besvaret.

Er vi væsentlige eller vigtige?

Det afhænger af sektor og størrelse. I sektorerne i bilag I er store enheder væsentlige og mellemstore vigtige; i sektorerne i bilag II er mellemstore og store enheder vigtige. Nogle typer, såsom udbydere af DNS-tjenester og kvalificerede tillidstjenesteudbydere, er omfattet uanset størrelse. Detaljerne fastlægges i national lovgivning: den italienske, belgiske, tyske, nederlandske og polske gennemførelse er alle trådt i kraft. Dazr klassificerer dig ikke, men arbejdsområdet registrerer, hvilken klassificering der gælder. Prøv det gratis NIS2-tjek af anvendelsesområdet.

Indgiver Dazr den tidlige varsling inden for 24 timer for mig?

Nej. Den tidlige varsling, mellemrapporten og den endelige rapport går via din kompetente myndigheds portal. Dazr har anmeldelsesfelterne og tidsstemplerne for hvert trin, og aktivitetsloggen viser, hvem der gjorde hvad hvornår.

Hvad hvis vi også arbejder med ISO 27001?

Aktivér begge rammeværk; Dazr opretter separate, men relaterede kontroller. Foranstaltningerne i artikel 21 har meget til fælles med ISO 27001 Annex A, så den samme dokumentation kan ofte bruges til begge.

Hvor hostes data?

Kun i Den Europæiske Union. Poster i arbejdsområdet krypteres i hvile med AES-256-GCM i applikationslaget; uploadede dokumentationsfiler er afhængige af lagerudbyderens kryptering i hvile. Italiensk selskab.

Start dit NIS2-program.