Hvad er DORA?
EU-forordningen om digital operationel modstandsdygtighed (forordning (EU) 2022/2554). Banker, investeringsselskaber, betalingsinstitutter, forsikrings- og genforsikringsselskaber, udbydere af kryptoaktivtjenester, centrale modparter, transaktionsregistre og de IKT-tredjepartsudbydere, der betjener dem.
Sælger du software til finansielle enheder i stedet for selv at være en? Læs DORA for SaaS-leverandører.
Hvem skal overholde den
- Banker og kreditinstitutter
- Investeringsselskaber, betalingsinstitutter og e-pengeinstitutter
- Forsikrings- og genforsikringsselskaber
- Udbydere af kryptoaktivtjenester under MiCA
- Kritiske IKT-tredjepartsudbydere, der betjener nogen af ovenstående
Vigtige DORA-kontroller i Dazr
Hvad revisorer kigger efter
DORA-tilsynsmyndigheder kigger efter en IKT-risikoramme godkendt af ledelsesorganet, et tredjepartsregister med koncentrationsanalyse, nylig TLPT-dokumentation og et spor for klassificering af større hændelser. Dazr har kontrollerne og dokumentationen for hvert af disse fire områder.
Sådan hjælper Dazr med DORA
Med Dazr Compliance kan I:
- Vedligehold IKT-risikorammen som tilbagevendende kontroller gennemgået af ledelsesorganet
- Hav IKT-tredjepartsudbydere i leverandørregistret, og kør vurderingen af koncentrationsrisiko (artikel 29) som en kontrol
- Følg planlægning, udførelse og afhjælpning af TLPT som cykliske kontroller (mindst hvert 3. år for betydelige enheder)
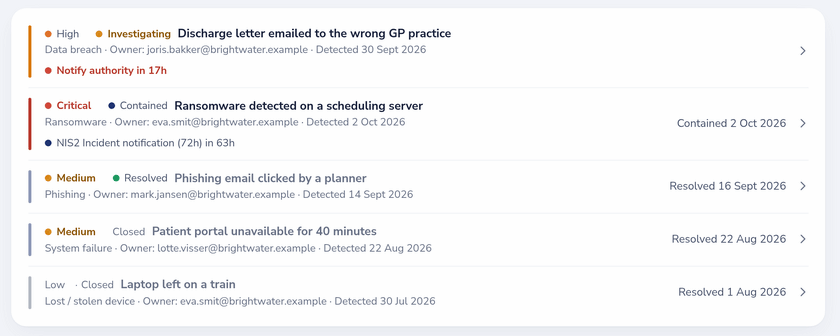
- Registrér IKT-relaterede hændelser med alvorlighed, tidsstempler og myndighedsreferencer, med klassificering efter artikel 18 og indberetning efter artikel 19 som kontroller
- Giv tilsynet et revisionsspor i én PDF eller en skrivebeskyttet auditvisning
Tilbage til den fulde oversigt over Dazr Compliance › | Tilmeld dig gratis ›