Hvad er SOC 2?
SOC 2 (AICPA Trust Services Criteria). B2B SaaS i EU, der sælger til det amerikanske enterprise-marked, hvor SOC 2-rapporter rutinemæssigt kræves ved indkøb sammen med ISO 27001.
Hvem skal overholde den
- B2B SaaS i EU, der udvider til det amerikanske marked
- Virksomheder med dataplatforme og udviklersoftware, der betjener amerikanske virksomheder
- AI-/ML-platforme, hvis kunder beder om SOC 2 sammen med ISO 27001
- SaaS tæt på sundhedssektoren rettet mod amerikanske udbydere (ofte kombineret med HIPAA)
Vigtige SOC 2-kontroller i Dazr
Hvad revisorer kigger efter
SOC 2 Type 2-revisorer udtager dokumentation over auditperioden (typisk 6 til 12 måneder): gennemgange af adgange fandt faktisk sted, ændringer blev gennemgået af kolleger, hændelser blev registreret, leverandører blev gennemgået. Dazr er systemet, hvor det dokumenteres, gennem hele perioden.
Sådan hjælper Dazr med SOC 2
Dazr Compliance er en compliance management-platform hostet i EU (GRC-software) til europæiske organisationer i alle størrelser, fra et team på fem personer til store virksomheder. SOC 2 er et af dens tolv rammeværk, inkluderet fra Pro, 99 € om måneden. I praksis betyder det:
- Hav Trust Services Criteria med tilknyttede kontroller og dokumentation
- Kør kvartalsvise gennemgange af adgange efter fast frekvens med påmindelser via e-mail
- Følg godkendelser i ændringsstyringen og dokumentation for kollegagennemgang
- Hav leverandører i leverandørregistret med links til databehandleraftaler og SOC 2-/ISO-rapporter og gennemgangsdatoer
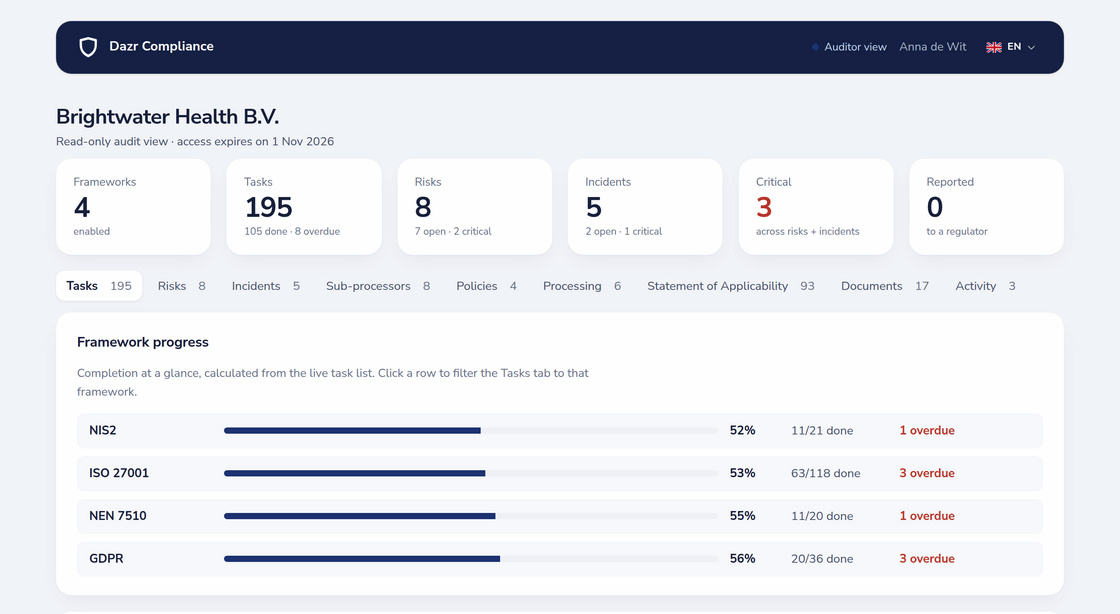
- Giv revisoren en skrivebeskyttet visning til stikprøver eller et revisionsspor i én PDF
Tilbage til den fulde oversigt over Dazr Compliance › | Tilmeld dig gratis ›