Forside › Rammeværk › PCI DSS

PCI DSS-compliancesoftware til forhandlere og tjenesteudbydere.

De 12 krav i PCI DSS v4 som 35 tilbagevendende kontroller med dokumentation, dokumenter om omfang og dataflow i Prepare for Audit og en frekvens med kvartalsvise ASV-scanninger og årlige penetrationstest. Inkluderet i Enterprise, 499 € om måneden.

Kort fortalt

  • Krav 1-2: Netværkssikkerhed: firewalls, sikre konfigurationer, segmentering af kortholderdatamiljøet (CDE).
  • Krav 3-4: Beskyt kortholderdata: minimering af lagring, kryptering i hvile og under overførsel.
  • Krav 5-6: Sårbarhedsstyring: anti-malware, sikker udvikling, ændringsstyring.
  • Krav 7-9: Adgangsstyring: need-to-know, unikke id'er, MFA, fysisk adgang.

På denne side

  1. Hvad er PCI DSS?
  2. Hvem skal overholde den
  3. Vigtige PCI DSS-kontroller i Dazr
  4. Hvad revisorer kigger efter
  5. Sådan hjælper Dazr med PCI DSS

Hvad er PCI DSS?

PCI DSS v4.0 (Payment Card Industry Data Security Standard). Forhandlere, tjenesteudbydere, betalingsbehandlere og enhver organisation, der gemmer, behandler eller overfører kortholderdata: e-handel, betalingsplatforme, fintech, hotel og restauration, sundhed med kortbetaling på stedet.

Hvem skal overholde den

  • E-handelsvirksomheder, der tager imod kortbetalinger online
  • SaaS-platforme med indbyggede betalingsflow (ofte Level 4 eller omfang som tjenesteudbyder)
  • Betalingstjenesteudbydere, ISV'er, betalingsformidlere
  • Hotel, restauration og detail med kortterminaler på stedet
  • Sundhedsudbydere med kortbetaling på stedet

Vigtige PCI DSS-kontroller i Dazr

Krav 1-2Netværkssikkerhed: firewalls, sikre konfigurationer, segmentering af kortholderdatamiljøet (CDE).
Krav 3-4Beskyt kortholderdata: minimering af lagring, kryptering i hvile og under overførsel.
Krav 5-6Sårbarhedsstyring: anti-malware, sikker udvikling, ændringsstyring.
Krav 7-9Adgangsstyring: need-to-know, unikke id'er, MFA, fysisk adgang.
Krav 10-11Overvågning og test: logning og overvågning, ASV-scanninger (kvartalsvis), interne sårbarhedsscanninger, penetrationstest (årligt), overvågning af filintegritet.
Krav 12Informationssikkerhedspolitik, risikovurdering, hændelseshåndtering, styring af tredjeparter, awareness-træning.

Hvad revisorer kigger efter

PCI DSS-assessorer udtager dokumentation på tværs af de 12 krav over auditperioden: kvartalsvise ASV-scanninger blev faktisk kørt, årlige penetrationstest fandt sted, segmenteringen er dokumenterbart effektiv, gennemgange af adgange blev udført, ændringsstyringen blev fulgt. Dazr er systemet, hvor det dokumenteres.

Sådan hjælper Dazr med PCI DSS

Dazr Compliance er en compliance management-platform hostet i EU (GRC-software) til europæiske organisationer i alle størrelser, fra et team på fem personer til store virksomheder. PCI DSS er et af dens tolv rammeværk, inkluderet i Enterprise, 499 € om måneden. I praksis betyder det:

  • Hold omfanget af CDE og dataflowdiagrammet opdateret, med CDE-systemer i aktivfortegnelsen
  • Følg kvartalsvise ASV-scanninger og årlige penetrationstest som tilbagevendende kontroller med dokumentation fra leverandøren
  • Hav tredjepartstjenesteudbydere i leverandørregistret med ansvarsmatricen linket som dokumentation
  • Kør gennemgange af adgange efter en fast frekvens med omfang efter rolle og CDE-komponent
  • Giv QSA'en en skrivebeskyttet visning til stikprøverne til RoC eller et revisionsspor i én PDF
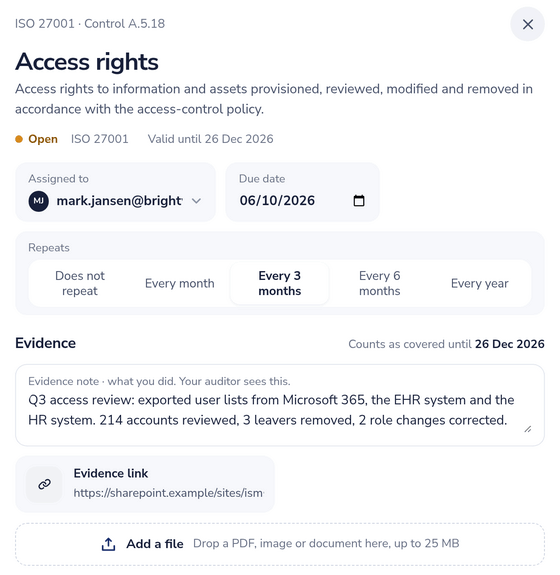
Kontrol A.5.18 i ISO 27001 med ejer, forfaldsdato, gentagelse, en note om dokumentation, et link til dokumentation og en gyldig til-dato
ISO 27001 A.5.18: ejer, kvartalsvis cyklus, dokumentation gyldig til december.

Tilbage til den fulde oversigt over Dazr Compliance › | Tilmeld dig gratis ›

Spørgsmål om PCI DSS, besvaret.

Erstatter Dazr vores QSA?

Nej. Report on Compliance (RoC) eller Self-Assessment Questionnaire (SAQ) godkendes af din QSA eller dit eget interne team. Dazr er systemet, de udtager stikprøver fra.

Understøtter I den tilpassede tilgang i v4.0?

Delvist. Der er ikke et separat flow for den tilpassede tilgang: du registrerer tilgangen pr. krav i kontrollens dokumentation og linker den målrettede risikoanalyse der.

Hvad med ASV-scanninger og penetrationstest?

Dazr følger frekvensen (kvartalsvise eksterne scanninger, årlige penetrationstest, scanninger ved ændringer) og linker til de faktiske scanningsrapporter. Selve scanningerne udføres af din ASV- eller pentestleverandør.

Hvor hostes data?

Kun i Den Europæiske Union. Poster i arbejdsområdet krypteres i hvile med AES-256-GCM i applikationslaget; uploadede dokumentationsfiler er afhængige af lagerudbyderens kryptering i hvile. Italiensk selskab, EU-jurisdiktion. Bemærk: Dazr gemmer ikke kortholderdata; vi har compliancedokumentation om dit CDE.

Klar til at starte dit PCI DSS-program?

PCI DSS er inkluderet i Enterprise (499 €/md., selvbetjent via Mollie, ekskl. moms, kan opsiges når som helst). Free og Basic dækker ISO 27001, GDPR og NIS2; Pro tilføjer NEN 7510, ISO 27701, ISO 22301, SOC 2 og Cyber Resilience Act. Custom er den eneste plan på kontrakt, prissat efter ønske.