Forside › Rammeværk › ISO 27701

Privatlivsstyring efter ISO 27701.

ISO 27701 kører ved siden af ISO 27001, med den dataansvarliges og databehandlerens forpligtelser som separate kontroller, et register over konsekvensanalyser og et leverandørregister. Med fra Pro, 99 € om måneden.

Kort fortalt

  • Afsnit 5-8: PIMS-specifikke udvidelser af ISO 27001-afsnit 4-10: kontekst, ledelse, planlægning, støtte, drift, evaluering af præstationer, forbedring.
  • Annex A (dataansvarlig): 31 kontroller for dataansvarlige: retsgrundlag, de registreredes rettigheder, gennemsigtighed, opbevaring, overførsler.
  • Annex B (databehandler): 18 kontroller for databehandlere: kontraktligt grundlag, styring af underdatabehandlere, bistand til den dataansvarlige, overførsler.
  • Kobling til GDPR: PIMS-afsnit koblet til GDPR artikel 5-49 i Annex D til fælles brug.

På denne side

  1. Hvad er ISO 27701?
  2. Hvem skal overholde den
  3. Vigtige ISO 27701-kontroller i Dazr
  4. Hvad revisorer kigger efter
  5. Sådan hjælper Dazr med ISO 27701

Hvad er ISO 27701?

Pr. 1. oktober 2026. ISO/IEC 27701:2025 blev offentliggjort den 14. oktober 2025 og erstatter 2019-udgaven; den er nu en selvstændig standard for ledelsessystemer i stedet for en udvidelse af ISO 27001 (Kiwa). Dazrs kontrolsæt følger 2019-strukturen med dataansvarlig/databehandler, som indholdsmæssigt videreføres; tjek tidsplanen for overgangen med dit certificeringsorgan.

ISO/IEC 27701:2019 (ledelsessystem for privatlivsinformation). Organisationer, der allerede driver et ISO 27001-ISMS og har brug for en udvidelse om privatliv: dataansvarlige, databehandlere og fælles dataansvarlige, der vil have ét certificerbart PIMS tilpasset GDPR.

Hvem skal overholde den

  • B2B SaaS, der allerede er certificeret efter ISO 27001 og vil have en tilføjelse om privatliv
  • Databehandlere (især platforme, der hoster kunders personoplysninger)
  • Dataansvarlige i regulerede sektorer (sundhed, finans, offentlig sektor)
  • Multinationale koncerner, der kører GDPR sammen med andre privatlivsregimer (CCPA, LGPD, PIPL)

Vigtige ISO 27701-kontroller i Dazr

Afsnit 5-8PIMS-specifikke udvidelser af ISO 27001-afsnit 4-10: kontekst, ledelse, planlægning, støtte, drift, evaluering af præstationer, forbedring.
Annex A (dataansvarlig)31 kontroller for dataansvarlige: retsgrundlag, de registreredes rettigheder, gennemsigtighed, opbevaring, overførsler.
Annex B (databehandler)18 kontroller for databehandlere: kontraktligt grundlag, styring af underdatabehandlere, bistand til den dataansvarlige, overførsler.
Kobling til GDPRPIMS-afsnit koblet til GDPR artikel 5-49 i Annex D til fælles brug.

Hvad revisorer kigger efter

ISO 27701-audits udtager den samme dokumentation som ISO 27001 plus de PIMS-specifikke afsnit: forpligtelser for dataansvarlige i Annex A og for databehandlere i Annex B, med et DPIA-register og en liste over underdatabehandlere som faste mål for stikprøver.

Sådan hjælper Dazr med ISO 27701

Med Dazr Compliance kan I:

  • Læg ISO 27701-kontroller oven på et eksisterende ISO 27001-program i ét arbejdsområde
  • Kør opdelingen mellem dataansvarlig og databehandler med separate kontrolsæt
  • Hav DPIA'er og fortegnelser over behandlingsaktiviteter i deres egne registre og underdatabehandlere i leverandørregistret
  • Link dokumentation om overførsler, standardkontraktbestemmelser og TIA på de relevante kontroller
  • Giv revisoren en skrivebeskyttet visning, der dækker ISMS og PIMS samlet
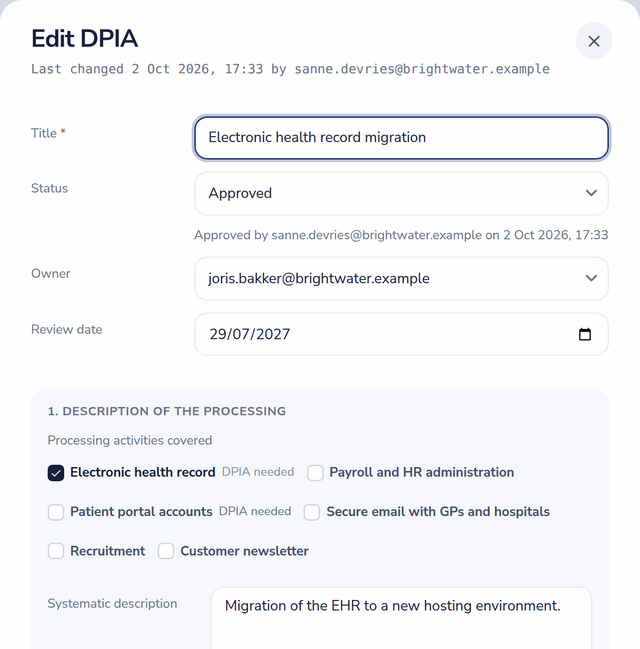
Konsekvensanalyse vedrørende databeskyttelse med status, godkendelsesstempel, ejer, gennemgangsdato og de behandlingsaktiviteter, den dækker
En DPIA med godkendelsesstempel, ejer, gennemgangsdato og de aktiviteter, den dækker.

Tilbage til den fulde oversigt over Dazr Compliance › | Tilmeld dig gratis ›

Spørgsmål om ISO 27701, besvaret.

Skal vi have ISO 27001 først?

Efter 2019-udgaven, ja: den udvider et ISO 27001-ISMS. 2025-udgaven er selvstændig, selvom de fleste organisationer stadig kører den ved siden af ISO 27001. Dazr lader dig aktivere begge rammeværk; den samme dokumentation kan ofte bruges til begge.

Er vi dataansvarlig, databehandler eller begge dele?

De fleste B2B SaaS-virksomheder er databehandler for kundedata og dataansvarlig for marketing- og HR-data. Dazr lader dig registrere begge roller og kører kontrollerne i Annex A og Annex B parallelt, hvor de gælder.

Hvordan adskiller det sig fra GDPR?

GDPR er loven; ISO 27701 er et certificerbart ledelsessystem, der hjælper med at påvise overholdelse. Platformen følger begge: GDPR artikel 30 og 33 ved siden af ISO 27701 Annex A og B.

Hvor hostes data?

Kun i Den Europæiske Union. Poster i arbejdsområdet krypteres i hvile med AES-256-GCM i applikationslaget; uploadede dokumentationsfiler er afhængige af lagerudbyderens kryptering i hvile. Italiensk selskab, EU-jurisdiktion.

Start dit ISO 27701-program.