Fortegnelsen over behandlingsaktiviteter
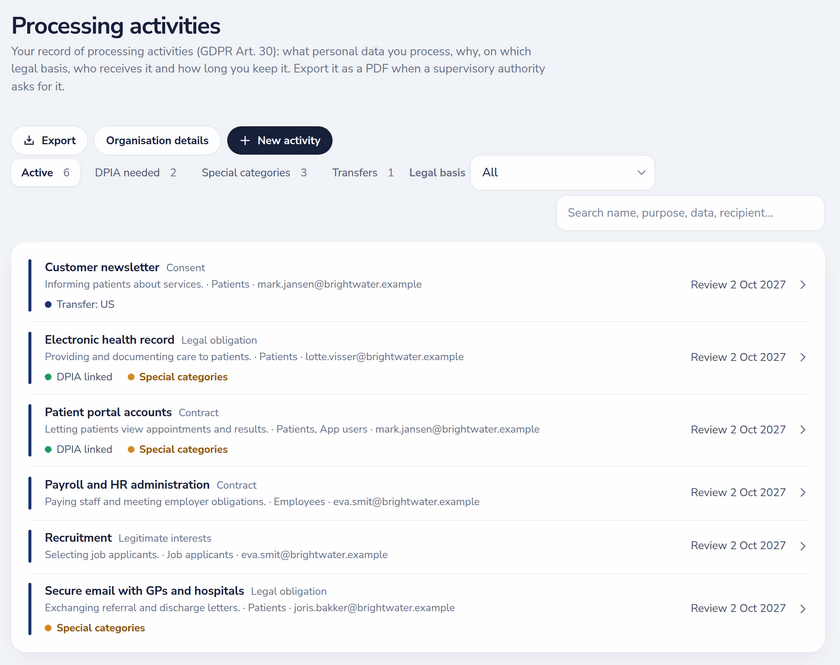
Hver behandlingsaktivitet registrerer det, som GDPR kræver i artikel 30: rollen (dataansvarlig eller databehandler), formål, retsgrundlaget efter artikel 6, registrerede, datakategorier, interne og eksterne modtagere, opbevaring, sikkerhedsforanstaltninger og dataenes kilde. Organisationsoplysninger som den dataansvarlige, en repræsentant og DPO'en udfyldes én gang og genbruges.
- Vælger du legitime interesser, beder systemet om en kort note om de legitime interesser, før der gemmes.
- Data i særlige kategorier kræver betingelsen efter artikel 9; data om strafbare forhold markeres også.
- Overførsler angiver landet og garantien: afgørelse om tilstrækkeligt beskyttelsesniveau, standardkontraktbestemmelser, bindende virksomhedsregler eller en undtagelse.
- Hver aktivitet har en dato for seneste og næste gennemgang og viser, hvornår den årlige gennemgang forfalder.
- Filtrér efter DPIA nødvendig, særlige kategorier, overførsler eller retsgrundlag, og søg i navne, formål, data og modtagere.
DPIA-screening og DPIA-registret
Screening pr. aktivitet tjekker de ni kriterier, tilsynsmyndighederne bruger (evaluering eller scoring, automatiske afgørelser, systematisk overvågning, følsomme data, stor skala, sammenkøring af datasæt, sårbare registrerede, innovativ teknologi, blokering af en rettighed eller tjeneste), og de tre tilfælde i artikel 35, stk. 3. Når der er brug for en DPIA, står det på aktiviteten.
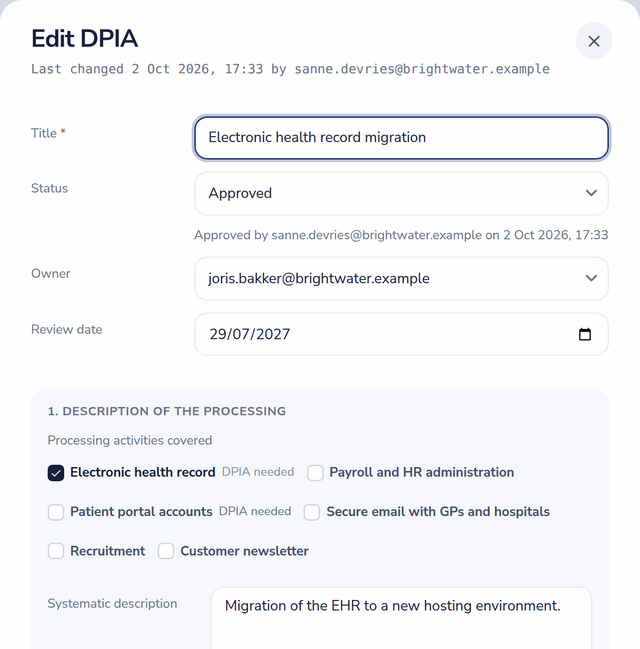
En DPIA registrerer den behandling, den dækker, nødvendighed og proportionalitet, risici med sandsynlighed, alvor og foranstaltninger, den resterende risiko, DPO'ens rådgivning og om den blev fulgt, og eventuel forudgående høring. Status går fra kladde over til gennemgang til godkendt; godkendelsen stemples med hvem og hvornår, og en godkendt DPIA skifter til gennemgang forfalden, når gennemgangsdatoen passeres.
Koblet til leverandører, risici og kontroller
- Aktiviteter peger på de leverandører og aktiver, der behandler dataene, så registret og leverandørlisten forbliver ensartede.
- DPIA-risici kan pege på risici i risikoregistret, som så viser, hvilke DPIA'er der henviser til dem.
- Aktiviteter kobles til kontroller og vises i samme linkgraf som risici, politikker og processer.
- Revisorer på Pro og Enterprise læser registret og DPIA'erne i deres egen portal.
Eksport, når myndigheden spørger
Eksportér fortegnelsen over behandlingsaktiviteter og enkelte DPIA'er som PDF eller registrene som Excel og CSV. Aktivitetsloggen registrerer hver ændring af en aktivitet eller DPIA med hvem og hvornår.