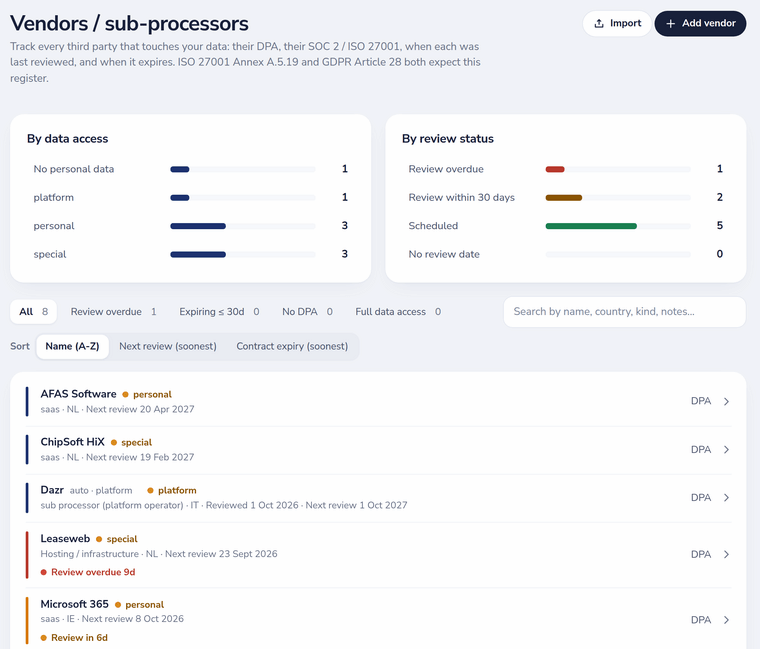
Registret over leverandører og underdatabehandlere
ISO 27001 Annex A.5.19 og GDPR artikel 28 forventer begge et register over de tredjeparter, du er afhængig af. Hver leverandør registrerer sin type (SaaS, hosting, betaling og mere), land, de data den kan tilgå (ingen, personoplysninger eller særlige kategorier), et link til dens databehandleraftale og dens certifikater som ISO 27001 eller SOC 2, noter, en næste gennemgangsdato og en dato for kontraktudløb.
- To diagrammer viser leverandører efter dataadgang og efter gennemgangsstatus: forfalden, forfalder inden for 30 dage, planlagt eller uden dato.
- Filtrér på gennemgang forfalden, kontrakt udløber inden for 30 dage, ingen databehandleraftale eller fuld dataadgang; sortér efter navn, næste gennemgang eller kontraktudløb.
- Leverandørgennemgange, der forfalder, kommer i samme daglige oversigt som dokumentation, der udløber.
Aktivfortegnelsen
Én fortegnelse til hardware, applikationer, databaser og andre aktiver, hver med en ejer, en kritikalitet og en klassificering. Aktiver kobles til behandlingsaktiviteter, risici, processer og kontroller, så du kan se, hvad der afhænger af hvad.
Import, eksport og tillidssiden
- Hent registrene over leverandører og aktiver som Excel og CSV fra Basic og op.
- På Enterprise kan du importere eksisterende registre fra Excel eller CSV med kolonnetilknytning og forhåndsvisning.
- Vælg, hvilke leverandører der vises som underdatabehandlere på din offentlige tillidsside.
- Revisorer læser begge registre i deres egen portal; leverandørhændelser sendes som webhooks på Enterprise.