Bygget til organisationer i alle størrelser
Den samme platform betjener et team på fem personer på den gratis plan og en organisation med hundredvis af brugere på Enterprise. Intet bygges om, når du vokser: rammeværk, registre, dokumentation og historik bliver i arbejdsområdet, og planen ændrer kun, hvad der er låst op.
| Pro | Enterprise | |
|---|---|---|
| Brugere | Op til 5 | Op til 999 |
| Rammeværk | 5 | Alle 12 |
| Aktivitetslog | 25.000 hændelser | 50.000 hændelser |
| PDF-revisionsspor | Din virksomheds navn | White-label: logo, undertitel, sidefod, underskrivende ansvarlig |
| Parathed | Forhåndsvisning af manglerne | Prepare for Audit med fuld score |
| Integrationer | Eksport til Excel / CSV | Plus REST API, signerede webhooks, masseimport |
| Support | Prioriteret, navngiven implementeringsspecialist, årlig forretningsgennemgang |
Identitet, roller og sikkerhed
- Single sign-on med Google eller Microsoft (arbejdskonti i Entra ID) via OpenID Connect med PKCE, state og nonce, eller en engangskode via e-mail.
- Roller: én ejer, administratorer, der styrer registre og indstillinger, medlemmer, der arbejder på deres tildelte kontroller og læser registrene, og eksterne revisorer med deres eget tidsbegrænsede, skrivebeskyttede login.
- Sessioner: hver anmodning tjekkes mod det aktuelle medlemskab og afgrænses til dit arbejdsområde; "log ud overalt" tilbagekalder alle sessioner.
- Hosting: applikationsdata og backup i EU; poster i arbejdsområdet krypteret i hvile med AES-256-GCM i applikationslaget; ingen analysepixels eller tredjepartstrackere i portalen.
- Aktivitetslog over hver handling, der ændrer noget, inklusive handlinger fra Dazr-support, med søgning, filtre og eksport; 50.000 hændelser på Enterprise.
Audit og sikkerhed
- Revisorstyring: invitér eksterne revisorer i 1-60 dage med bekræftelse via e-mailkode, tilbagekald når som helst, og lad dem kommentere kontroller.
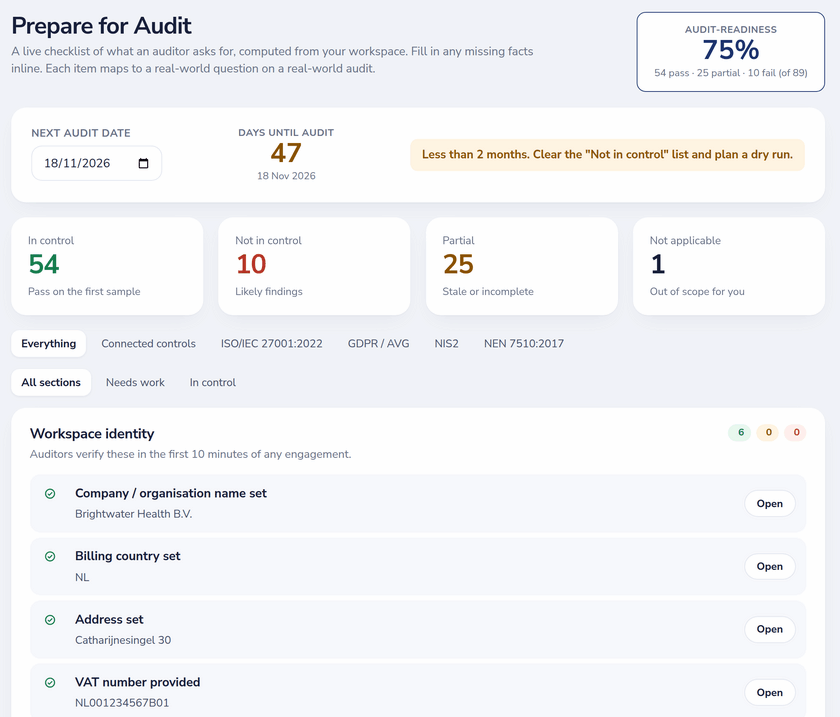
- Prepare for Audit: 34 tjek af arbejdsområdet plus tjek pr. rammeværk, med en parathedsscore på dashboardet.
- PDF-revisionsspor som white-label med dit logo, din undertitel, din sidefodstekst og din underskrivende ansvarlige.
- Risikoregister med varmekort for iboende og resterende risiko, behandling og underskrevet accept.
- Styret tillidsside: offentliggør sikkerhedssvar, og lad kunder anmode om adgang til de følsomme.
- Offentlig portal til indberetning af brud for medarbejdere og tredjeparter, med en godkendelseskø ind i hændelsesregistret.
Elleve rammeværk i ét arbejdsområde
ISO 27001:2022, GDPR, NIS2, NEN 7510, DORA, EU AI Act, ISO 27701, ISO 22301, SOC 2, BIO, PCI DSS og Cyber Resilience Act kører side om side, hver som sit eget sæt tilbagevendende kontroller. Anvendelseserklæringen fjerner kontroller, der ikke er relevante, fra kontroller og dækning. Politikker kan kobles til kontroller i flere rammeværk på én gang, for eksempel en politik for hændelseshåndtering til ISO 27001 A.5.24-A.5.26 og NIS2 art. 23. Dazr kobler ikke automatisk kontroller mellem rammeværk.
Integration og data
- REST API (skrivebeskyttet, Bearer-nøgler): arbejdsområde, parathed, kontroller, risici, hændelser, leverandører, aktiver og aktivitet; 240 anmodninger i minuttet og 60.000 om dagen pr. nøgle.
- Webhooks: op til 10 endpoints, HMAC-SHA256-signeret, for hændelser om kontroller, risici, hændelser, indberetninger og leverandører.
- Masseimport af leverandører, aktiver og hændelser fra Excel eller CSV, med kolonnetilknytning og forhåndsvisning.
- Tilpasset gentagelse: angiv dit eget gennemgangsinterval pr. kontrol.
- Eksportér alle registre til Excel eller CSV når som helst.
Custom: bygget til dig efter ønske
Custom prissættes efter ønske, på kontrakt, og tilføjer efter ønske arbejde fra Dazr-teamet: dashboards og rapporter omkring dine egne KPI'er, integrationer med systemer som ticketing, HR eller BI og dine egne rammeværksskabeloner ved siden af de tolv indbyggede. Omfang og pris aftales pr. ønske. sales@dazr.eu