Revisorloginet
Revisorer deler ikke en medlemskonto og får ikke en fast adgangskode. En administrator inviterer dem med navn og e-mail og vælger, hvor længe adgangen varer: fra 1 til 60 dage, som standard 30.
- To faktorer fra starten: invitationsmailen indeholder et personligt link, og det er ikke nok at åbne det. Revisoren beder om en 6-cifret kode, der sendes til den inviterede adresse, og kun den kode åbner en signeret revisorsession.
- Grænser mod misbrug: højst 5 kodeanmodninger i timen, 5 forsøg pr. kode og 10 mislykkede forsøg i timen.
- Tidsbegrænset: adgangen ophører på den valgte dato. En session varer aldrig længere end adgangsperioden.
- Kan tilbagekaldes: tilbagekald en revisor, og sessionen holder op med at virke ved næste anmodning. Når et link genereres på ny, bliver det gamle ugyldigt, og slutdatoen forbliver den samme.
- Gemt som hash: invitationslinks vises én gang og gemmes kun som hash.
- Logget: invitationer, bekræftelser, tilbagekaldelser og nygenererede links vises i aktivitetsloggen som
auditor.invited,auditor.verified,auditor.revokedogauditor.link-regenerated. - Administratoroversigten viser hver revisor med navn, e-mail, hvem der inviterede, slutdato og om adgangen er aktiv, udløbet eller tilbagekaldt.
Hvad revisorer ser
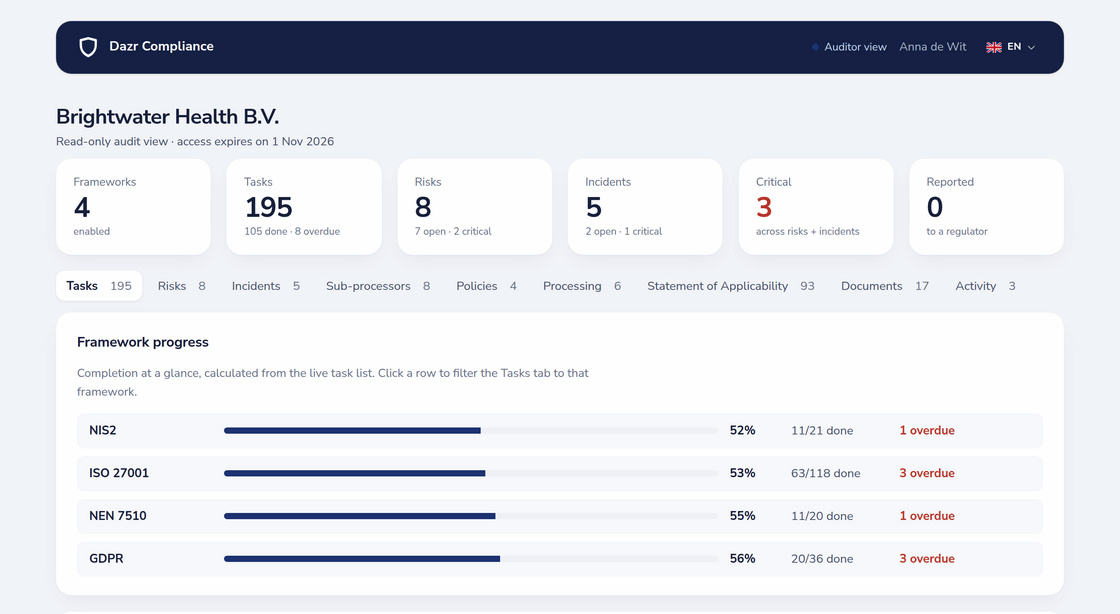
Revisorportalen på compliance.dazr.eu/auditor åbner med en oversigt over rammeværk med afslutning pr. rammeværk, efterfulgt af disse faner:
| Fane | Indhold |
|---|---|
| Kontroller | Hver kontrol med beskrivelse, anbefaling, dokumentation (noter, links og filer), kommentarer og fuld historik; filtrér efter rammeværk og status |
| Risici | Risikoregistret med iboende og resterende scorer, behandling og accept |
| Hændelser | Hændelsesregistret med tidslinje, anmeldelsesfelter og frister |
| Underdatabehandlere | Leverandørregistret |
| Politikker | Politikker og deres versioner |
| Behandling | GDPR-fortegnelser over behandlingsaktiviteter og DPIA'er, med download af fortegnelse og DPIA som PDF |
| Anvendelseserklæring | Anvendelighed og begrundelse pr. kontrol, med download som PDF |
| Dokumenter | Dokumenterne, der er linket i complianceprofilen |
| Aktivitet | Aktivitetsloggen, siden revisorens adgang begyndte, uden fritekstdetaljer |
Dokumentationsfiler hentes gennem en godkendt proxy, aldrig gennem et direkte lagerlink. Alt er skrivebeskyttet: ethvert forsøg på at ændre data afvises.
Kommentarer, noter og opfølgning
- Revisorkommentarer på enhver kontrol, markeret som revisorkommentarer i kontrollens tråd, ved siden af kommentarer fra dit eget team.
- Revisornoter på hændelser, tilføjet hændelsens tidslinje som deres egen posttype.
- Opfølgning sker via opgaver: gør hver observation til en egen opgave med en ejer og forfaldsdato (fra Basic). Påmindelserne om snart forfaldne og forfaldne opgaver følger derefter op på den som på enhver kontrol, og ISO 22301 og ISO 27001 har deres egne kontroller for afvigelser og korrigerende handlinger.
- Korrigerende handlinger fra hændelser: en hændelse kan kobles til den opgave med korrigerende handling, den gav anledning til, så erfaringen lukkes i en opgave, der følges op på.
Dazr har ikke et separat fundregister med sit eget flow; fund findes som kommentarer og opgaver.
Prepare for Audit og parathedsscoren
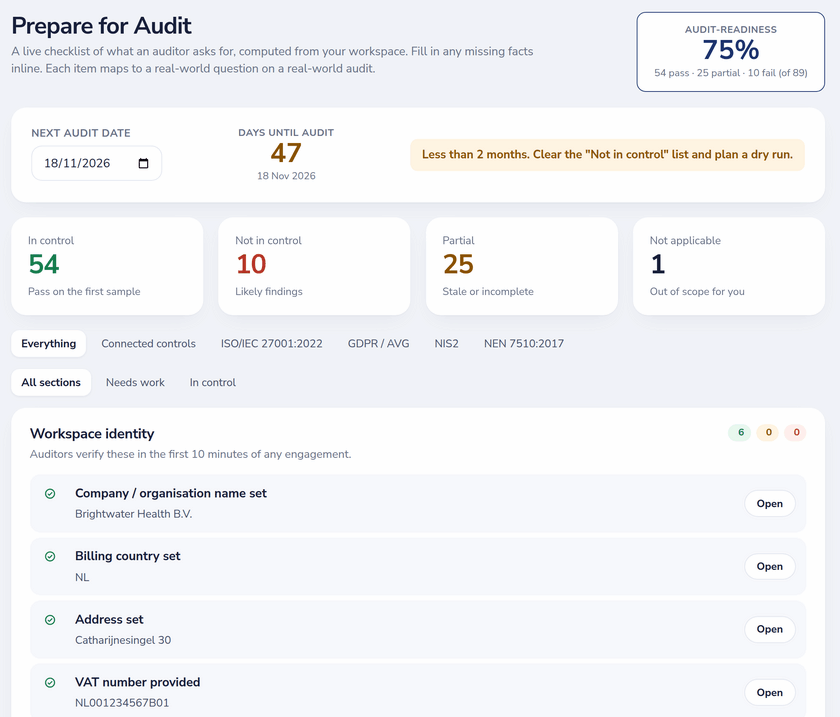
Prepare for Audit stiller de spørgsmål, en revisor stiller i de første dage af en opgave, til dit aktive arbejdsområde. Hvert tjek er bestået, advarsel, fejlet eller ikke relevant, med detaljerne bag og et link eller et felt direkte på siden til at rette det.
| Afsnit | Tjek | Eksempler |
|---|---|---|
| Arbejdsområdets identitet | 6 | Organisationens navn, land, adresse, momsnummer, sikkerhedsansvarlig, DPO-kontakt |
| Grundlæggende politikbibliotek | 11 | Informationssikkerhed, acceptabel brug, adgangsstyring, kryptografi, runbook for hændelser, BC/DR-plan, aktivfortegnelse, leverandørregister, netværksdiagram |
| Driftsdokumentation | 17 | Ejere af kontroller, intet forfaldent i mere end 90 dage, risikoregister udfyldt, kritiske risici reduceret, ledelsesgennemgang, intern audit, awareness-træning, phishingtest, BC/DR-test, test af gendannelse fra backup, penetrationstest, sårbarhedsscanning, gennemgang af adgange |
| Pr. rammeværk | 2 + specifikke | Alle kontroller har en ejer, kontroller gennemgået inden for de seneste 12 måneder, plus tjek pr. rammeværk som BIA og øvelsesprogram for ISO 22301 |
Scoren er (bestået + 0,5 × advarsel) / relevante tjek, vist som et kort på dashboardet og registreret i tendensen. Prepare for Audit er inkluderet i Enterprise; på andre planer viser en forhåndsvisning, hvor mange mangler der er, med de første to i fuld længde.
PDF-revisionssporet og andre overdragelsesfiler
- PDF-revisionsspor: forside, resumé med samlede, afsluttede, åbne og forfaldne kontroller, afslutning pr. rammeværk, udestående punkter, et afsnit pr. rammeværk grupperet efter tema, afslutningsloggen og en side til godkendelse. Med Dazr-branding på Basic, med din virksomheds navn på Pro, fuldt white-label på Enterprise: dit logo, din undertitel, din sidefodstekst og din underskrivende ansvarlige.
- Anvendelseserklæring som PDF eller XLSX, inklusive godkendte versioner.
- GDPR: fortegnelser over behandlingsaktiviteter efter art. 30 og DPIA-rapporter som PDF.
- Excel og CSV af leverandører, aktiver, hændelser, risici, behandlingsaktiviteter, DPIA'er, kontroller, medlemmer, aktivitetsloggen, politikker, svar på tillidssiden og anvendelseserklæringen (fra Basic).
Dokumentationens integritet og aktivitetsloggen
- Når en kontrol er afsluttet, låses dens dokumentationsnote og link. Kun gyldighedsdatoen kan stadig ændres.
- Hver handling, der ændrer noget, havner i aktivitetsloggen med hvem og hvornår, også handlinger udført af Dazr-support. Søg, filtrér efter type og dato, og eksportér den.
- Loggen gemmer de seneste 2.000 hændelser på Free, 5.000 på Basic, 25.000 på Pro og 50.000 på Enterprise.