Elleve rammeværk, klar til brug
Slå et rammeværk til, og dets kontroller kommer som tilbagevendende arbejde. Hver har en beskrivelse, en anbefaling og en standardfrekvens for gennemgang, så ingen starter fra en tom side. Rammeværk står side om side i ét arbejdsområde: tilføj først ISO 27001, så GDPR, så NIS2, uden at bygge noget om.
| Rammeværk | Kontroller i Dazr | Plan |
|---|---|---|
| ISO 27001:2022 | 118 (93 kontroller i Annex A plus afsnit 4-10) | Alle planer |
| GDPR | 36 | Alle planer |
| NIS2 | 21 | Alle planer |
| NEN 7510, ISO 27701, ISO 22301, SOC 2 | 20, 36, 25 og 51 | Pro og Enterprise |
| DORA, EU AI Act, BIO, PCI DSS | 27, 28, 15 og 35 | Enterprise; EU AI Act-profilen for idriftsættere på alle planer |
Free omfatter ét af ISO 27001, GDPR eller NIS2, Basic to, Pro fem og Enterprise alle tolv.
Tilbagevendende kontroller med ejere
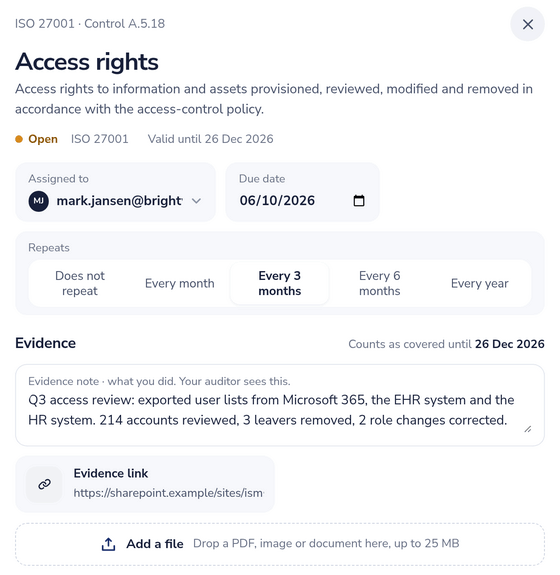
- Tildel en ejer og en forfaldsdato. Ejeren får en mail, når kontrollen tildeles, 7 dage før den forfalder og ugentligt, mens den er forfalden.
- Vælg en frekvens: én gang, hver måned, hver 3. måned, hver 6. måned eller hvert år. Enterprise angiver sit eget interval pr. kontrol.
- Når en kontrol afsluttes, låses dens dokumentation, og den næste cyklus planlægges, så historikken for hver gennemgang forbliver intakt.
- Kommentarer pr. kontrol holder diskussionen ved siden af dokumentationen; eksterne revisorer kan også kommentere.
- Tilføj dine egne opgaver ved siden af rammeværkets kontroller fra Basic, til arbejde, som ingen standard foreskriver.
Dokumentation, der ikke stille udløber
Vedhæft dokumentation som en note, et link eller en fil på op til 25 MB, og giv den en gyldig til-dato. En kontrol tæller kun som dækket, så længe dens dokumentation er gyldig. Før dokumentationen udløber, får ejeren besked i én daglig opsamlingsmail sammen med leverandørgennemgange, der forfalder. Gyldighed for dokumentation og advarsler om udløb er inkluderet fra Basic.
Anvendelseserklæring
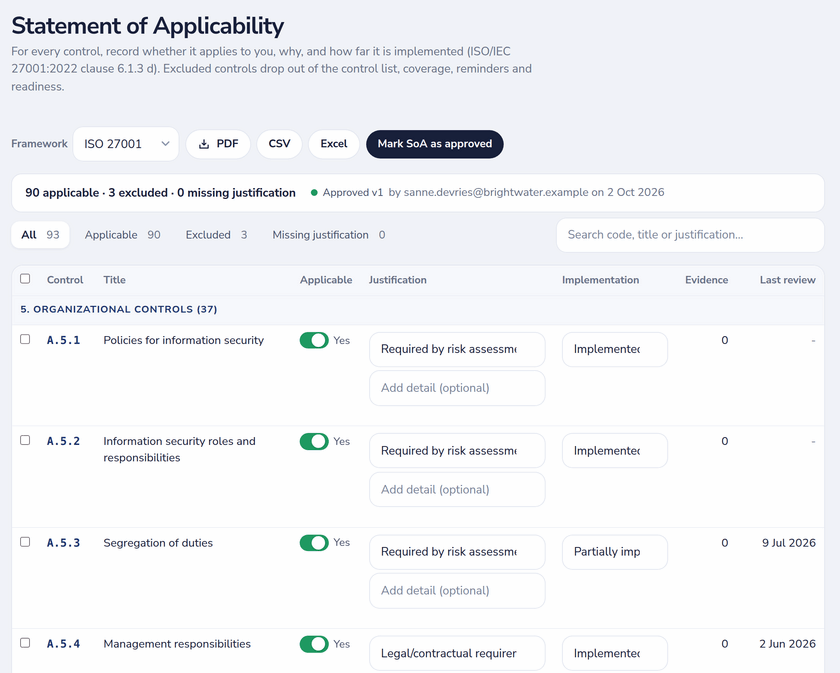
Markér hver ISO 27001-kontrol som relevant eller ej, angiv årsagen (risikovurdering, lovkrav eller kontraktkrav, forretningskrav eller god praksis), og registrér implementeringsstatus: implementeret, delvis, planlagt eller ikke implementeret. Fravalg af en kontrol kræver en begrundelse, som afsnit 6.1.3 d forventer. Fravalgte kontroller forsvinder fra din kontrolliste og dækning.
Godkend en version, når anvendelseserklæringen er klar: Dazr gemmer hver godkendt version med, hvem der godkendte den og hvornår, og eksporterer den som PDF eller XLSX. Inkluderet fra Basic.
Kontroller, risici, politikker og processer, koblet sammen
Alt i arbejdsområdet kan pege på alt andet: kontroller, risici, politikker, processer, aktiver, leverandører og behandlingsaktiviteter. En risiko viser de kontroller, der behandler den, en politik viser de kontroller, den understøtter, og en proces viser de kontroller, risici og aktiver, den afhænger af. Links vises også for revisorer, skrivebeskyttet.
Procesregistret (Pro og Enterprise) viser dine forretningsprocesser med en beskrivelse, en kritikalitet og en ejer, op til 500 pr. arbejdsområde, så arbejdet med kontinuitet og risiko hænger på de processer, der betyder noget.
Et dashboard, der viser tendensen
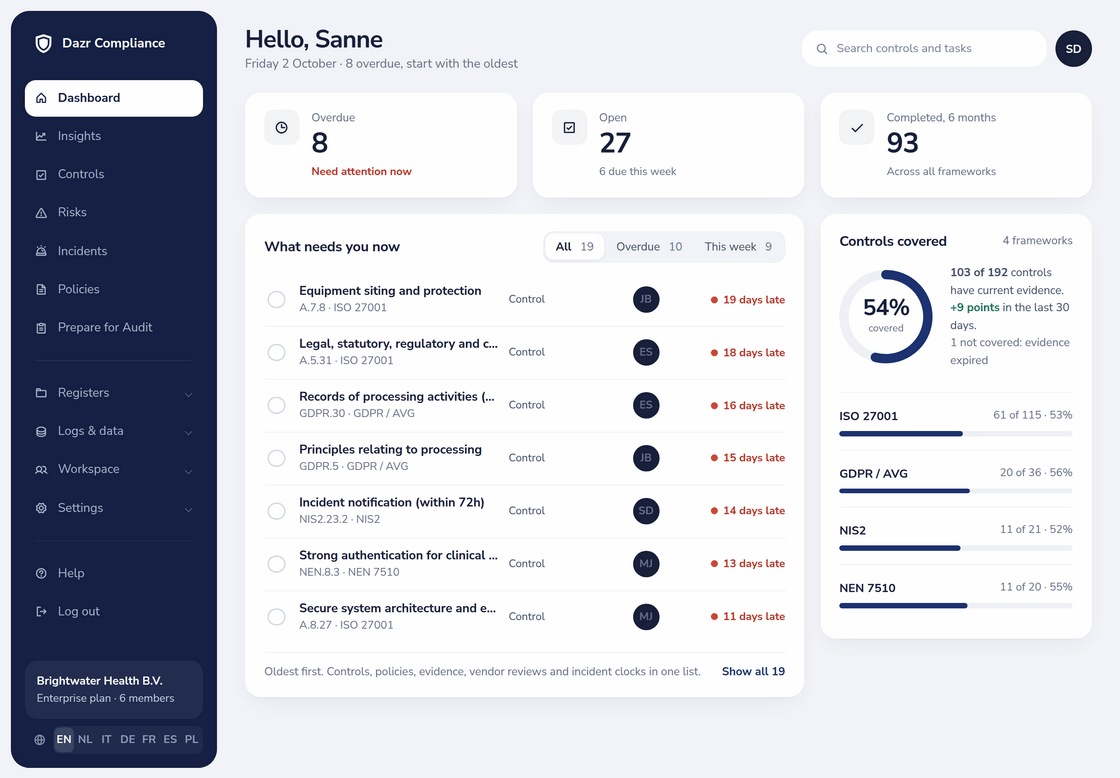
- Dækkede kontroller pr. rammeværk: hvor mange kontroller der har gyldig dokumentation, med ændringen over de seneste 30 dage.
- Det kræver din indsats nu: forfaldne og snart forfaldne kontroller, politikker, dokumentation og leverandørgennemgange på én liste, ældste først.
- Daglige øjebliksbilleder af dækningen tegner tendensen, så du ser, om programmet bliver bedre eller glider.
- På Enterprise står et kort med auditparathed fra Prepare for Audit ved siden af.