Hvad er Cyber Resilience Act?
Cyber Resilience Act (forordning (EU) 2024/2847) fastsætter cybersikkerhedsregler for produkter med digitale elementer: hardware og software, der forbindes til en enhed eller et netværk, inklusive deres databehandling på afstand. Fabrikanter designer produkter efter de væsentlige krav i bilag I, håndterer sårbarheder i hele supportperioden, indberetter alvorlige sikkerhedshændelser og dokumenterer overensstemmelse, før CE-mærkningen anbringes.
Hvornår CRA gælder
- 10. december 2024: forordningen trådte i kraft.
- 11. juni 2026: regler for bemyndigede organer (kapitel IV).
- 11. september 2026: indberetning af aktivt udnyttede sårbarheder og alvorlige hændelser (artikel 14), også for produkter, der er bragt i omsætning før den 11. december 2027.
- 11. december 2027: alle andre forpligtelser, herunder de væsentlige krav, overensstemmelsesvurdering og CE-mærkning.
ENISA åbnede den fælles indberetningsplatform den 11. september 2026. Kommissionen beskrev kategorierne af vigtige og kritiske produkter i gennemførelsesforordning (EU) 2025/2392 og offentliggjorde i juli 2026 vejledning om anvendelsen af CRA. Kilde: forordning (EU) 2024/2847 på EUR-Lex.
Hvem skal overholde den
- Fabrikanter af hardware og software, der gøres tilgængelig på EU-markedet, mod betaling eller gratis, som led i en erhvervsaktivitet
- Importører og distributører, der tjekker CE-mærkning, dokumentation og kontaktoplysninger før salg
- Alle, der sælger et produkt under eget navn eller ændrer det væsentligt, bliver selv fabrikant
- Forvaltere af open source-software, med deres egen, lettere ordning (artikel 24)
Produktklasser og overensstemmelsesvurdering
Det afgørende er produktets kernefunktion. Fri og open source-software i bilag III kan bruge intern kontrol, når den tekniske dokumentation er offentlig.
Indberetning efter artikel 14
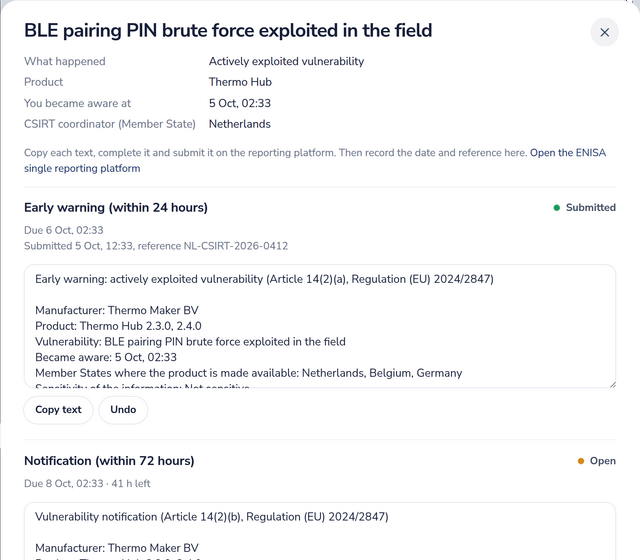
- Tidlig varsling inden for 24 timer efter at I har fået kendskab til en aktivt udnyttet sårbarhed eller en alvorlig hændelse.
- Underretning inden for 72 timer med udnyttelsens eller hændelsens karakter og de trufne foranstaltninger.
- Endelig rapport senest 14 dage efter, at en rettelse er tilgængelig for en sårbarhed, eller en måned efter underretningen om en hændelse.
Indberetninger går via ENISA's fælles indberetningsplatform til den CSIRT, der er udpeget som koordinator i medlemsstaten for jeres hovedforretningssted. I informerer også de berørte brugere.
Vigtigste CRA-kontroller i Dazr
Sådan hjælper Dazr med CRA
Dazr Compliance er en EU-hostet platform til compliancestyring (GRC-software) for europæiske organisationer i alle størrelser, fra et team på fem til den store virksomhed. Cyber Resilience Act er et af dens tolv rammeværk: 42 tilbagevendende kontroller plus et produktmodul. I praksis betyder det:
- Et produktregister med versioner, supportperiode, overensstemmelsesprocedure, CE-mærkning og erklæringens status
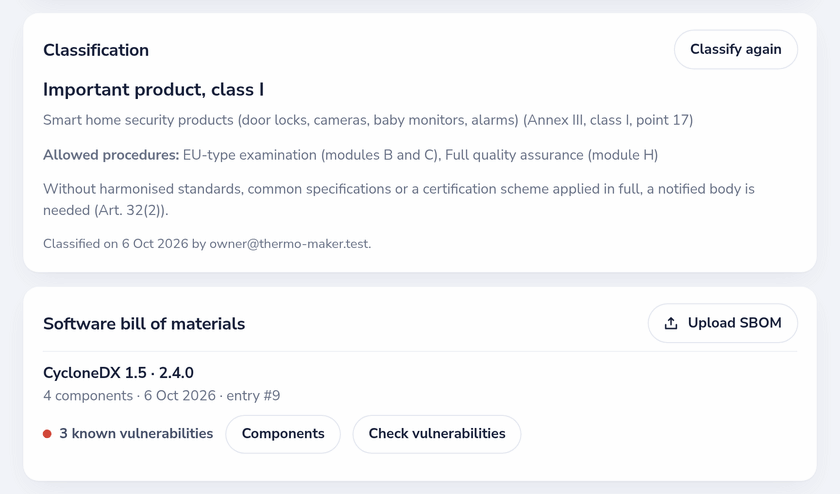
- En guidet klassificering efter artikel 2 og bilag III og IV, der viser, hvilke procedurer for overensstemmelsesvurdering der er tilladt
- Upload af SBOM (CycloneDX eller SPDX i JSON) med komponenter, licenser og tjek for kendte sårbarheder på OSV.dev
- Sårbarheder med CVE- og GHSA-id'er, berørte og rettede versioner og status for offentliggørelse
- Indberetninger efter artikel 14 med løbende frister for 24 timer, 72 timer og den endelige rapport, et tekstudkast til hvert trin og påmindelser på e-mail
- Teknisk dokumentation (bilag VII) og EU-overensstemmelseserklæringen (bilag V) som PDF samt en politik for koordineret offentliggørelse af sårbarheder, der kan vedtages under Politikker
Et forseglet bevisspor
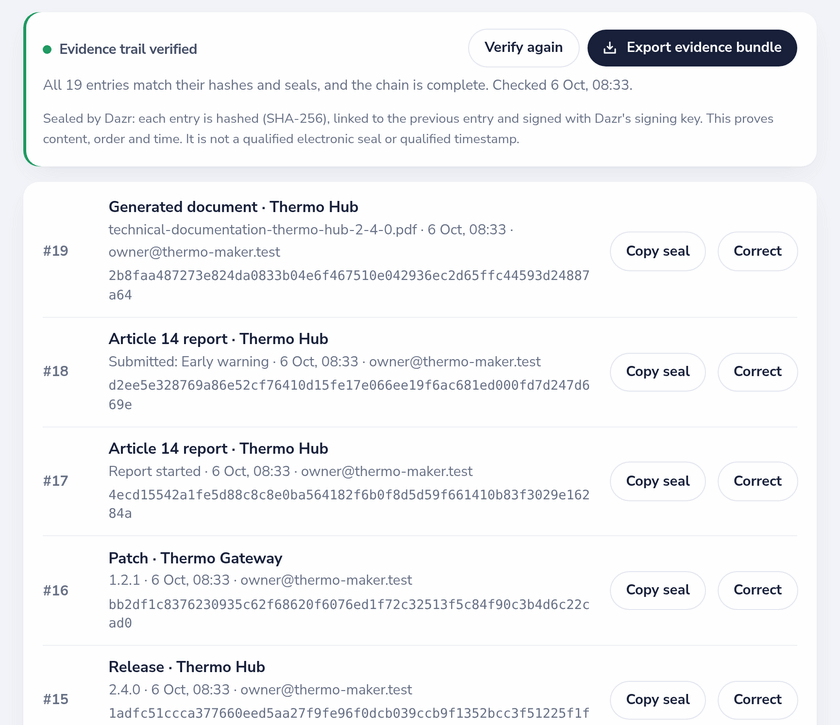
Alt, hvad du registrerer i CRA-modulet, bliver en post i jeres bevisspor: produkter, klassificeringer, SBOM'er, udgivelser og rettelser, sårbarheder, indberetninger og genererede dokumenter. Hver post hashes med SHA-256, indeholder hashen af den forrige post og signeres af Dazr. Poster redigeres aldrig; en rettelse er en ny post, der henviser til den gamle. Ændrer, fjerner eller omrokerer du en post, fejler verifikationen.
- Portalen verificerer på forespørgsel hele kæden og hver signatur
- En bevispakke indeholder posterne, filerne, signaturerne, de offentlige nøgler, en letlæst PDF-oversigt og et lille verifikationsprogram, der kører offline
- Markedsovervågningsmyndigheder og bemyndigede organer kan tjekke pakken uden adgang til jeres arbejdsområde
Forseglet af Dazr betyder, at Dazrs signeringsnøgle bekræfter indhold, rækkefølge og tidspunkt. Det er ikke et kvalificeret elektronisk segl eller et kvalificeret tidsstempel efter eIDAS.
Verificér et segl
Indsæt et segl, manifest.jws fra en bevispakke eller en posts hash. Dazr tjekker signaturen og bekræfter, om Dazr har udstedt den. Intet andet sendes eller vises.
Det kigger markedsovervågningsmyndigheder efter
Efter en begrundet anmodning beder myndighederne om den tekniske dokumentation, EU-overensstemmelseserklæringen og om nødvendigt SBOM'en. De tjekker, at klassificeringen og overensstemmelsesproceduren passer til produktet, at sårbarheder blev håndteret og indberettet til tiden, og at supportperioden overholdes. Dazr opbevarer det hele ét sted, i mindst ti år eller i supportperioden.
Tilbage til den fulde oversigt over Dazr Compliance › | Tilmeld dig gratis ›