Europeisk compliance-programvara.
Varje kontroll har en ägare, varje tidsfrist räknas ned, varje revision är förberedd. 15 ramverk, från ISO 27001, GDPR och NIS2 till CyFun och Cyber Resilience Act, i en arbetsyta med drift i EU.
Gratis för en användare. Inget kort behövs.
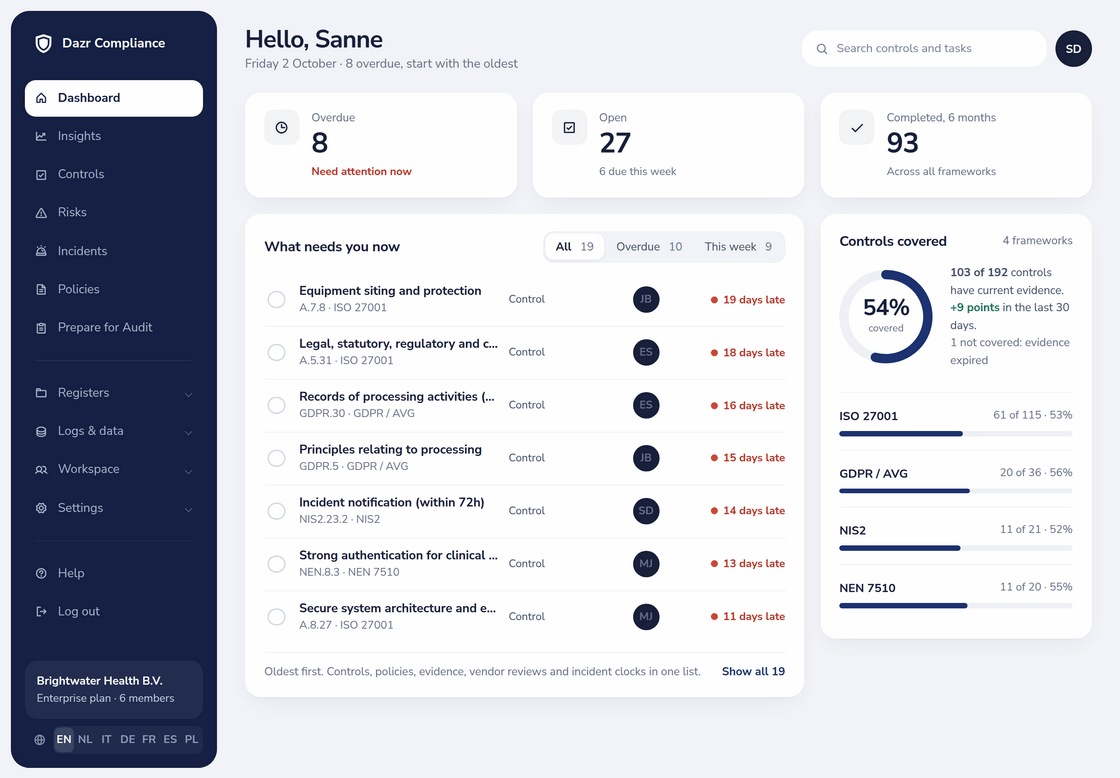
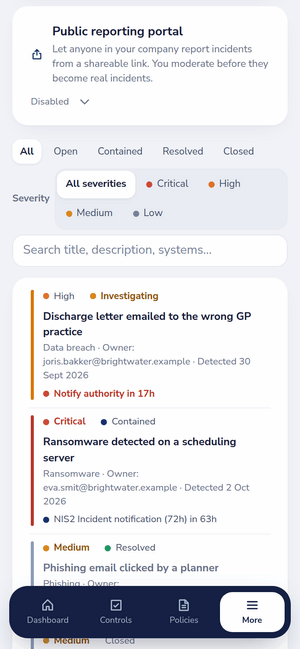
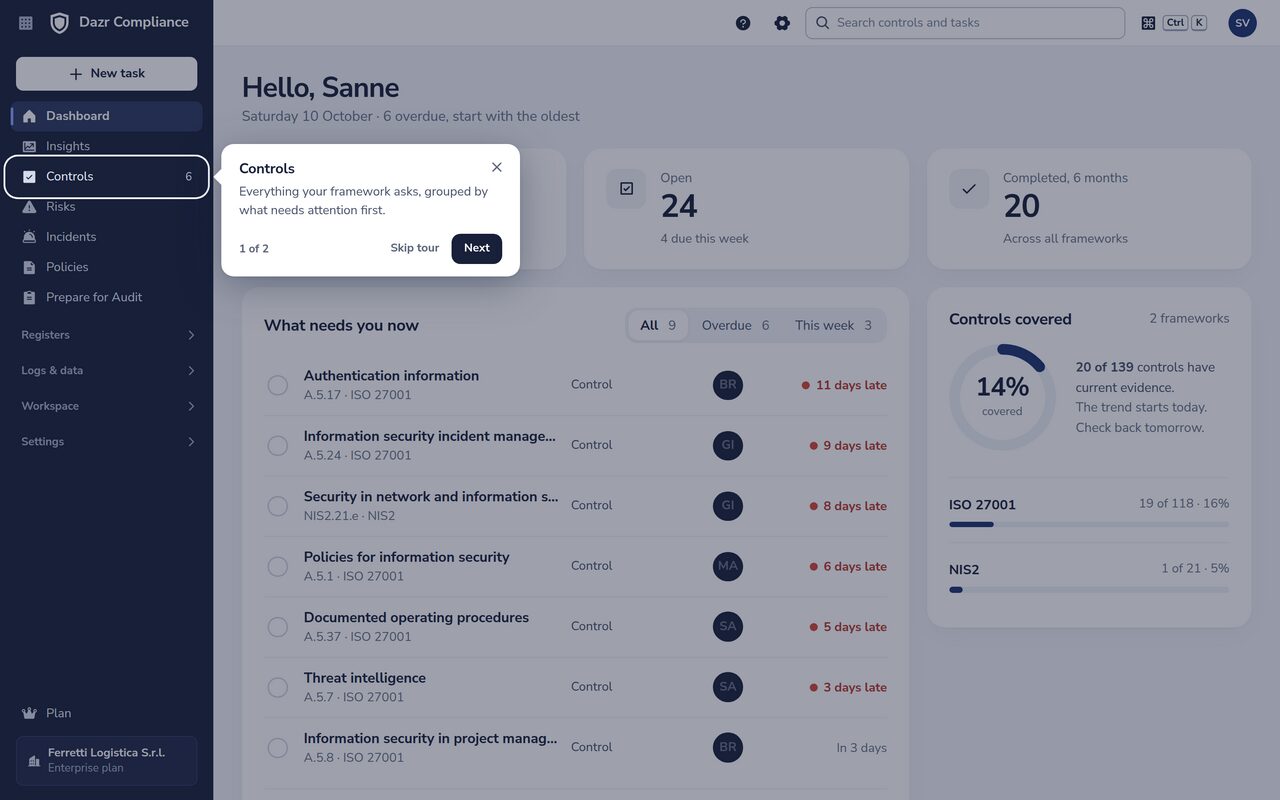
Instrumentpanelen: försenat arbete, den här veckan och täckning per ramverk. Till höger incidentregistret i en telefon.
Lägg till ramverk utan att börja om. ISO 27001:2022 omfattar alla 93 kontroller i Annex A och avsnitt 4-10. För NIS2 i Italien och Tjeckien finns även ACN:s grundläggande åtgärder och NÚKIB:s åtgärder enligt förordningarna 409/2025 och 410/2025 som färdiga ramverk.
Riktiga skärmar.
Från en demoarbetsyta. Klicka på en flik för att byta.
Varje kontroll har en ägare och följer planen.
Varje kontroll har en beskrivning, en rekommendation och en granskningsfrekvens. Tilldela en ägare, bifoga underlag, ange hur länge det gäller och koppla det till de risker, policyer och processer det täcker. Påminnelser, veckovisa påminnelser om försenade kontroller och en daglig sammanställning av utgångar håller arbetet igång, med eller utan konsult.
ISMS och kontroller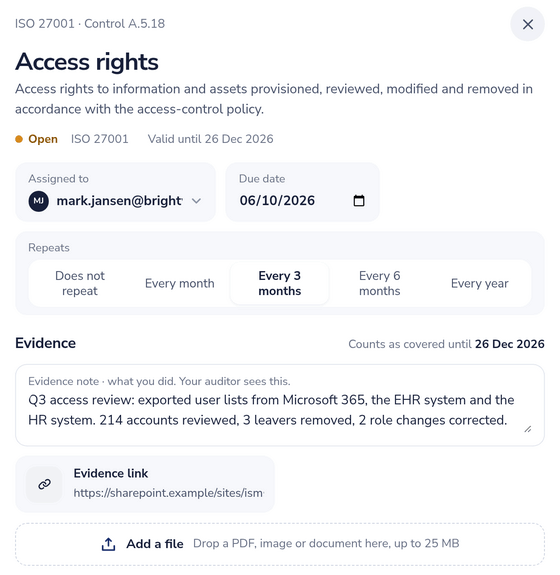
Se risken före och efter kontroller.
Bedöm sannolikhet och konsekvens på femgradiga skalor, inneboende och kvarstående sida vid sida. Välj en behandling, en ägare och en frist. När en risk accepteras registreras motiveringen och en godkännare med serverns tidsstämpel.
Riskhantering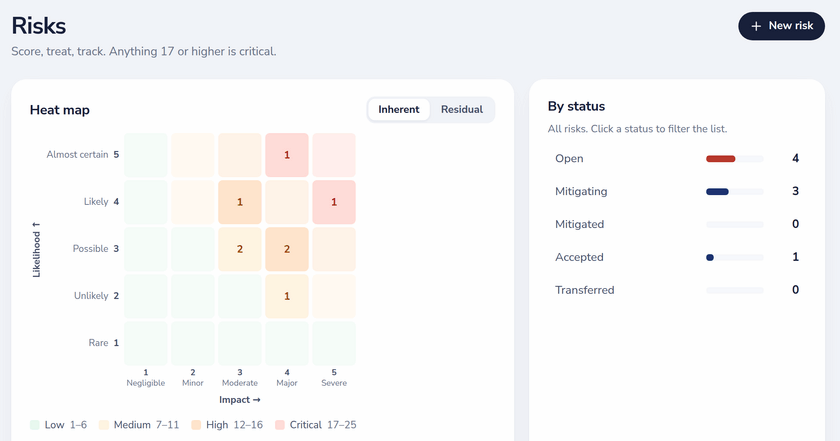
Varje frist räknas ned.
Registrera en incident så startar fristerna: 72 timmar enligt GDPR art. 33; 24 timmar, 72 timmar och en månad enligt NIS2. En kontroll baserad på förordning (EU) 2024/2690 markerar betydande incidenter. På Enterprise skickar en offentlig rapporteringssida ärenden till din kö.
Incidenthantering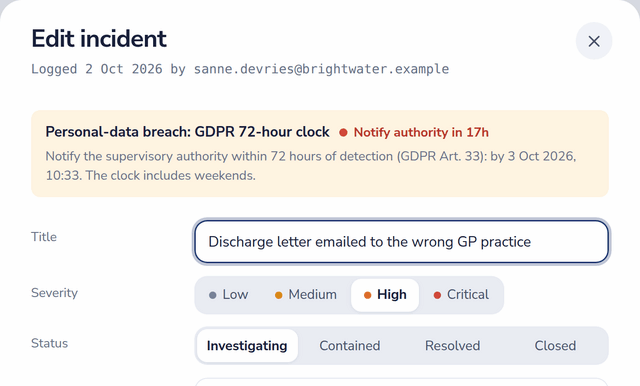
Ge din revisor en inloggning.
Bjud in en revisor i 1 till 60 dagar. Revisorn loggar in med en engångskod och kan läsa alla register och skriva kommentarer. Exportera den godkända tillämplighetsförklaringen och ett revisionsspår som PDF; på Enterprise bedömer Revisionsförberedelse din beredskap.
Revisionshantering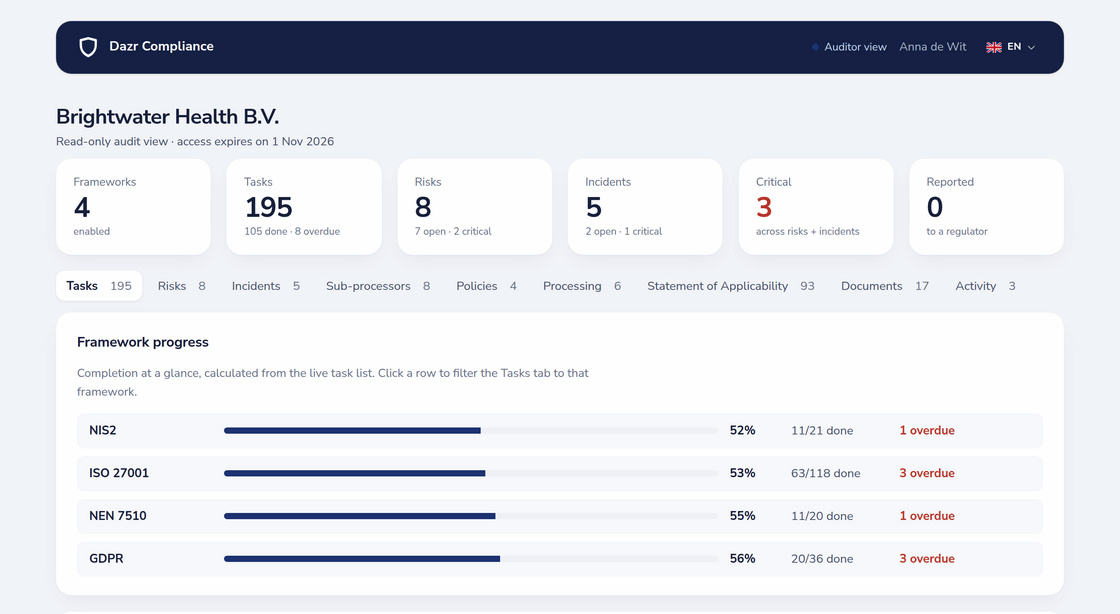
Dataskyddsregister som förblir aktuella.
Håll registret över behandlingar enligt art. 30 och dina DPIA:er kopplade till de leverantörer och risker som ligger bakom. Varje leverantör har sitt personuppgiftsbiträdesavtal, sina certifikat, sin dataåtkomst och ett granskningsdatum som påminner dig.
Integritet (register och DPIA)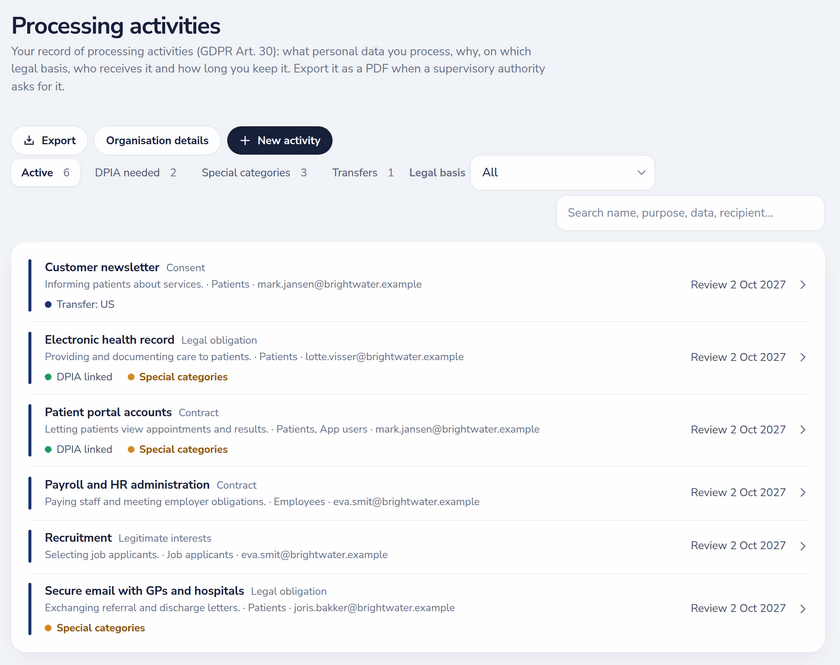
Policyer som folk faktiskt läser.
Utgå från en mall, godkänn, publicera och se per version vem som har bekräftat den. Besvara kunders säkerhetsenkäter en gång på en förtroendesida och dela en länk; känsliga svar väntar på ditt godkännande.
Policyhantering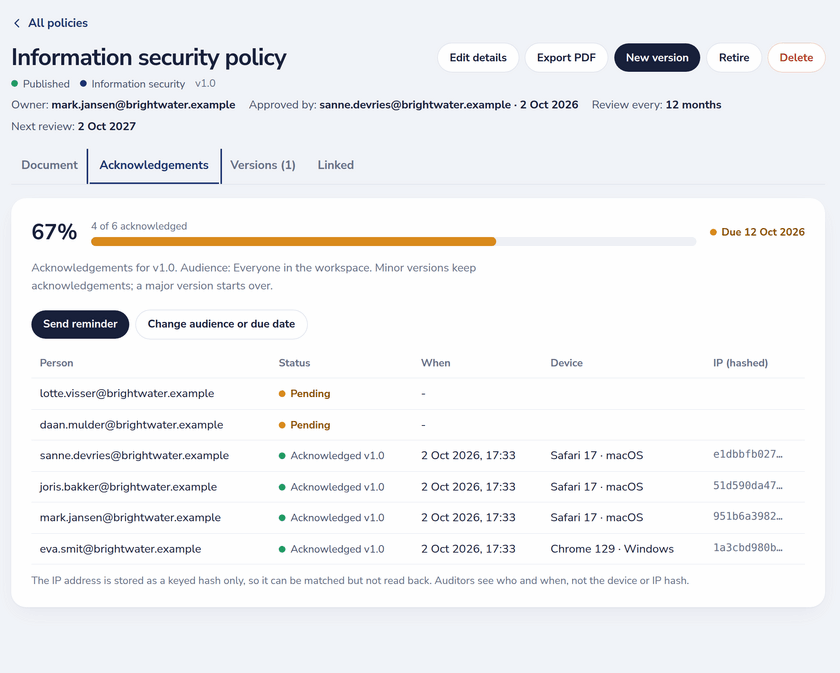
En plattform, nio moduler.
Var och en med egen sida och eget faktablad.
Säkerhet och inköp.
- Leverantör
- Dazr, Italien (moms IT 02801250065)
- Byggt för
- Vårdgivare, myndigheter, finansiella entiteter, SaaS-leverantörer, leverantörer av förvaltade tjänster samt tillverkare av enheter och produkter som omfattas av Cyber Resilience Act
- Kom igång
- Självbetjänad registrering; guidad implementering på Enterprise
Lär dig på den riktiga skärmen.
Ta din första kontroll, skriv din första policy eller öva på en incident: öppna Hjälp, ? högst upp, så visar en guidad tur varje steg på den riktiga skärmen, på ditt språk.
För allt annat har hjälpcentret en steg-för-steg-artikel med riktiga skärmbilder.
Öppna priser.
Per månad, exkl. moms. Faktureras månadsvis, kan sägas upp när som helst.
Flera enheter, anpassade integrationer eller en egen kundansvarig? Custom prissätts på begäran. Jämför alla funktioner
Vem som står bakom Dazr.
Ett oberoende europeiskt mjukvaruföretag.
Dazr är ett mjukvaruföretag registrerat i Italien. Det är oberoende och självfinansierat, och Dazr Suite är dess huvudprodukt. Priser, planer, underbiträden och säkerhetsåtgärder är offentliga, så att du kan kontrollera vad du köper innan du pratar med någon.
- Företag
- Dazr, Arquata Scrivia, Italien
- Finansiering
- Oberoende och självfinansierat
Se det med dina ramverk.
Logga in med Google, Microsoft eller din e-postadress på jobbet, inget kort. Eller boka en demo med vårt team.
Kostnadsfria verktyg och guider: en kalkylator för frister vid anmälan av personuppgiftsincidenter, NIS2-kontroller för betydande incidenter och tillämpningsområde, en uppskattning av revisionsdagar för ISO 27001, guider om NIS2, DORA, AI Act och CRA samt landssidor för Nederländerna, Italien, Polen och Belgien (Nederlands, français).