Startsida › Ramverk › ISO 27001

Programvara för ISO 27001.

Alla 93 kontroller i bilaga A och avsnitt 4 till 10 löper enligt schema, med ägare, underlag och påminnelser. När revisorn kommer är er tillämplighetsförklaring, ert riskregister och er aktivitetslogg klara. Gratis för ett ramverk; betalda planer från 99 € i månaden.

I korthet

  • A.5 Organisatoriska: 37 kontroller om policyer, roller, leverantörsrelationer, hotunderrättelser, incidenthantering.
  • A.6 Personal: 8 kontroller om bakgrundskontroll, anställningsvillkor, medvetenhet, disciplinär process.
  • A.7 Fysiska: 14 kontroller om skalskydd, utrustning, säker kassering, rent skrivbord.
  • A.8 Tekniska: 34 kontroller om åtkomststyrning, kryptografi, loggning, sårbarhetshantering, IT-beredskap.

På den här sidan

  1. Vad är ISO 27001?
  2. Vem som måste följa den
  3. Viktiga ISO 27001-kontroller i Dazr
  4. Vad revisorer letar efter
  5. Så hjälper Dazr med ISO 27001

Vad är ISO 27001?

ISO/IEC 27001:2022. B2B SaaS-företag, konsultbolag, finansiella tjänster, vård och varje organisation vars kunder ber om ett ISO 27001-certifikat vid upphandling.

Vem som måste följa den

  • B2B SaaS-företag vars kunder kräver ISO 27001 vid upphandling
  • Leverantörer av managed services (MSP:er) och konsultbolag
  • Finansiella tjänster och fintech som förbereder DORA ovanpå ISO 27001
  • Vårdorganisationer som lägger NEN 7510 ovanpå ISO 27001

Viktiga ISO 27001-kontroller i Dazr

A.5 Organisatoriska37 kontroller om policyer, roller, leverantörsrelationer, hotunderrättelser, incidenthantering.
A.6 Personal8 kontroller om bakgrundskontroll, anställningsvillkor, medvetenhet, disciplinär process.
A.7 Fysiska14 kontroller om skalskydd, utrustning, säker kassering, rent skrivbord.
A.8 Tekniska34 kontroller om åtkomststyrning, kryptografi, loggning, sårbarhetshantering, IT-beredskap.

Vad revisorer letar efter

En revision i steg 1 är granskning av dokumentation; steg 2 är stickprov på underlag. Dazr är byggt kring steg 2: varje kontroll återkommer med en ägare, underlag och en post i aktivitetsloggen när den slutförs.

Så hjälper Dazr med ISO 27001

Med Dazr Compliance kan ni:

  • Underhåll tillämplighetsförklaringen i portalen: tillämplighet och motivering per kontroll, godkända versioner, export till PDF och XLSX
  • Kör kvartalsvisa behörighetsgranskningar, årliga genomgångar av ledningen och granskningar av riskbehandling med fast intervall och påminnelser via e-post
  • Ha riskregistret med värmekarta för inneboende och kvarstående risk, behandlingsalternativ och registrerat riskaccepterande (från Pro)
  • Driv incidentregistret med fält för anmälan till myndigheten
  • Ge revisorn en skrivskyddad vy för stickproven i steg 2, eller ge revisorn ett revisionsspår i en PDF
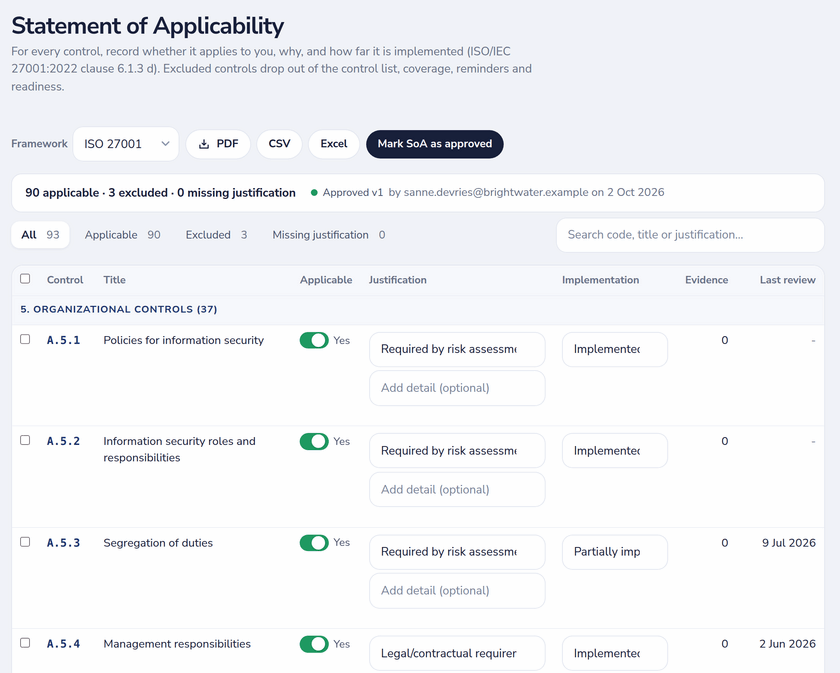
Tillämplighetsförklaring för ISO 27001 med tillämplighet, motivering, implementeringsstatus och en godkänd version
Tillämplighetsförklaringen: tillämplighet, motivering och implementering per kontroll, med den godkända versionen.

Tillbaka till hela översikten över Dazr Compliance › | Registrera dig gratis ›

Frågor och svar om ISO 27001.

Hur många kontroller täcker plattformen?

Alla 93 kontroller i Annex A i ISO 27001:2022 plus kraven på ledningssystemet i avsnitt 4-10 (omfattning, ledarskap, planering, stöd, verksamhet, utvärdering av prestanda, förbättring). Varje kontroll har en beskrivning, en rekommendation och ett standardintervall för granskning.

Är det för steg 1 eller steg 2?

Båda. Steg 1 är granskning av dokumentation; steg 2 är stickprov på underlag. Dazr samlar tillämplighetsförklaringen, riskregistret, incidentregistret, underlag för kontroller och aktivitetsloggen på ett ställe för båda.

Kan jag ha min tillämplighetsförklaring i Dazr?

Ja. Markera varje kontroll som tillämplig eller inte med en motivering och implementeringsstatus, godkänn en version och exportera den som PDF eller XLSX; bortvalda kontroller försvinner från din kontrollista. Du kan också fortsätta länka till ett befintligt dokument med tillämplighetsförklaringen.

Kommer min externa revisor att godta underlag som förvaras här?

Dazr ger revisorer det de vanligtvis ber om: en aktivitetslogg med tidsstämplar och den ansvariga personen, underlag på varje kontroll, tidsbegränsad skrivskyddad revisorsåtkomst och export. Om underlaget räcker är alltid revisorns bedömning.

Vilken ISO 27001-programvara passar små och medelstora företag i Nederländerna?

Titta efter fyra saker: hela uppsättningen kontroller i ISO 27001:2022 med en tillämplighetsförklaring, ett gränssnitt på språket hos dem som gör jobbet, lagring i EU och ett pris som inte kräver en upphandling. Dazr Compliance klarar alla fyra: kontrollbiblioteket (alla 93 kontroller i bilaga A plus avsnitt 4-10) ingår i gratisplanen, tillämplighetsförklaringen, riskregistret, revisorsåtkomst och upp till fem användare kommer med Pro för 99 € i månaden, portalen finns på nederländska och på alla andra språk på den här webbplatsen, och data stannar i EU.

Starta ditt ISO 27001-program.