Vad är NIS2?
EU:s NIS2-direktiv (direktiv (EU) 2022/2555). Väsentliga och viktiga entiteter enligt NIS2: energi, transport, bankverksamhet, finansmarknadsinfrastruktur, hälso- och sjukvård, dricksvatten, avloppsvatten, digital infrastruktur, förvaltning av IKT-tjänster, offentlig förvaltning, post- och budtjänster, livsmedel, kemikalier, tillverkning, forskning.
Vem som måste följa den
Om du är en väsentlig eller viktig entitet beror på sektorn i direktivets bilaga I eller II och på storleken. NIS2-kontrollen av tillämpningsområdet använder samma regler.
- Sektorer i bilaga I (energi, transport, bankverksamhet, finansmarknadsinfrastruktur, hälso- och sjukvård, dricksvatten, avloppsvatten, digital infrastruktur, förvaltning av IKT-tjänster, offentlig förvaltning och rymden): väsentlig om stor, viktig om medelstor.
- Förvaltning av IKT-tjänster omfattar leverantörer av förvaltade tjänster (MSP) och förvaltade säkerhetstjänster (MSSP) som betjänar företagskunder. En MSP med 150 anställda är normalt ett medelstort företag och därmed en viktig entitet; över trösklarna för medelstora företag är den väsentlig.
- Sektorer i bilaga II (post- och budtjänster, avfallshantering, kemikalier, livsmedel, tillverkning, digitala leverantörer och forskning): viktig om medelstor eller stor.
- Oavsett storlek: kvalificerade tillhandahållare av betrodda tjänster, toppdomänregister, leverantörer av DNS-tjänster och den centrala statsförvaltningen är väsentliga; leverantörer av allmänna elektroniska kommunikationsnät eller -tjänster och icke-kvalificerade tillhandahållare av betrodda tjänster är väsentliga om de är stora eller, för elektronisk kommunikation, medelstora, och annars viktiga.
- Under tröskeln: mikroföretag och små företag i sektorerna i bilaga I och II är undantagna, om inte de storleksoberoende reglerna ovan gäller eller myndigheten utser dem.
Medelstort betyder 50 till 249 anställda och en årsomsättning på högst 50 miljoner euro eller en balansomslutning på högst 43 miljoner euro (kommissionens rekommendation 2003/361/EG); därutöver är företaget stort. Nationell lag kan lägga till sektorer eller utse mindre entiteter; Italien lägger till exempel till egna bilagor.
Viktiga NIS2-kontroller i Dazr
Nationellt genomförande
Läget den 19 oktober 2026. NIS2 är ett direktiv, så de skyldigheter som faktiskt gäller dig kommer från den nationella lagen och myndigheten. För Sverige: cybersäkerhetslagen förklarad.
Färdiga nationella ramverk. Bredvid EU:s NIS2 innehåller Dazr som egna ramverk Italiens grundläggande ACN-åtgärder (ACN) och Tjeckiens NÚKIB-åtgärder enligt förordningarna 409/2025 och 410/2025 (NÚKIB), med de nationella anmälningsfristerna.
Fler landsguider, på det lokala språket. Österreich: NISG 2026 · Česko: zákon č. 264/2025 Sb. · Slovensko: zákon č. 69/2018 Z. z. · România: OUG nr. 155/2024 · Sverige: cybersäkerhetslagen · Danmark: NIS2-loven · Norge: digitalsikkerhetsloven · Portugal: Decreto-Lei n.º 125/2025 · España: estado de la ley · France: loi Résilience.
Genomförandeförordning (EU) 2024/2690. För leverantörer av DNS-tjänster, toppdomänregister, leverantörer av moln och datacenter, nätverk för innehållsleverans, leverantörer av hanterade (säkerhets)tjänster, onlinemarknadsplatser, sökmotorer, sociala nätverk och tillhandahållare av betrodda tjänster fastställer denna kommissionsförordning de tekniska och metodologiska kraven bakom åtgärderna i artikel 21, och när en incident räknas som betydande. Se checklistan för 2024/2690 och kontrollen av betydande incidenter.
Källor: direktiv (EU) 2022/2555, genomförandeförordning (EU) 2024/2690, Forvis Mazars om Cbw, D.Lgs. 138/2024, CCB, NIS2UmsuCG, NIS2 i Polen (biznes.gov.pl).
Vad revisorer letar efter
NIS2 kräver särskilt underlag för ledningsorganets godkännande, riskbedömningar av leveranskedjan och cykeln för rapportering av incidenter med tidig varning efter 24 timmar, incidentanmälan efter 72 timmar och slutrapport efter 1 månad. Dazr har underlaget för alla tre.
Så hjälper Dazr med NIS2
Med Dazr Compliance kan ni:
- Underhåll åtgärderna för hantering av cybersäkerhetsrisker i artikel 21 som återkommande kontroller
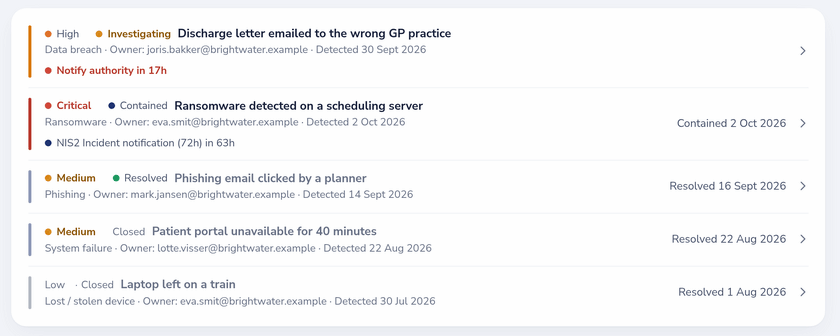
- Kör incidentregistret med tidsstämplar för rapportering efter 24 h / 72 h / 1 månad och myndigheternas ärendereferenser
- Granska leverantörer i leverantörsregistret med länkar till personuppgiftsbiträdesavtal och certifikat och datum för granskning och utgång (Pro och Enterprise)
- Ha ledningsorganets godkännandedatum på compliance-profilen, förnyat årligen
- Ge den behöriga myndigheten ett revisionsspår i en PDF eller en skrivskyddad vy
Tillbaka till hela översikten över Dazr Compliance › | Registrera dig gratis ›