Startsida › Ramverk › DORA

DORA-efterlevnad, från IKT-risk till registret över tredjeparter.

DORA-artiklarna blir 27 återkommande kontroller med ägare och underlag. Klassificering av incidenter, test av motståndskraft och registret över avtalsarrangemang hålls aktuella, med drift i EU. Ingår i Enterprise, 499 € i månaden.

När fick du kännedom?

Vägledande. Fristerna löper från kännedom; kontrollera din nationella lagstiftning och den fullständiga kalkylatorn för alternativ som tillhandahållare av betrodda tjänster eller ett datum för åtgärd.

Artikel 5-15Ram för IKT-riskhantering: styrning, identifiering, skydd, upptäckt, respons & återställning, lärande & utveckling, kommunikation.
Artikel 17-23Hantering, klassificering (artikel 18) och rapportering av IKT-relaterade incidenter.
Artikel 26-27Hotbaserad penetrationstestning (TLPT) minst vart 3:e år för betydande enheter.
Artikel 28-44IKT-tredjepartsrisk: register över avtalsarrangemang (artikel 28), koncentrationsanalys, exitstrategi, kontroller av underleveranser.

Vad är DORA?

EU-förordningen om digital operativ motståndskraft (förordning (EU) 2022/2554). Banker, värdepappersbolag, betalningsinstitut, försäkrings- och återförsäkringsföretag, leverantörer av kryptotillgångstjänster, centrala motparter, transaktionsregister och de IKT-tredjepartsleverantörer som betjänar dem.

Säljer du programvara till finansiella enheter i stället för att själv vara en? Läs DORA för SaaS-leverantörer.

Vem som måste följa den

  • Banker och kreditinstitut
  • Värdepappersbolag, betalningsinstitut och institut för elektroniska pengar
  • Försäkrings- och återförsäkringsföretag
  • Leverantörer av kryptotillgångstjänster enligt MiCA
  • Kritiska IKT-tredjepartsleverantörer som betjänar någon av ovanstående

Viktiga DORA-kontroller i Dazr

Artikel 5-15Ram för IKT-riskhantering: styrning, identifiering, skydd, upptäckt, respons & återställning, lärande & utveckling, kommunikation.
Artikel 17-23Hantering, klassificering (artikel 18) och rapportering av IKT-relaterade incidenter.
Artikel 26-27Hotbaserad penetrationstestning (TLPT) minst vart 3:e år för betydande enheter.
Artikel 28-44IKT-tredjepartsrisk: register över avtalsarrangemang (artikel 28), koncentrationsanalys, exitstrategi, kontroller av underleveranser.

Vad revisorer letar efter

DORA-tillsynsmyndigheter letar efter en IKT-riskram som godkänts av ledningsorganet, ett tredjepartsregister med koncentrationsanalys, färskt TLPT-underlag och ett spår för klassificering av större incidenter. Dazr har kontrollerna och underlaget för vart och ett av dessa fyra områden.

Så hjälper Dazr med DORA

Med Dazr Compliance kan ni:

  • Underhåll IKT-riskramen som återkommande kontroller som granskas av ledningsorganet
  • Ha IKT-tredjepartsleverantörer i leverantörsregistret och kör bedömningen av koncentrationsrisk (artikel 29) som en kontroll
  • Följ planering, genomförande och åtgärder för TLPT som cykliska kontroller (minst vart 3:e år för betydande enheter)
  • Registrera IKT-relaterade incidenter med allvarlighetsgrad, tidsstämplar och myndighetsreferenser, med klassificering enligt artikel 18 och rapportering enligt artikel 19 som kontroller
  • Ge tillsynen ett revisionsspår i en PDF eller en skrivskyddad revisionsvy
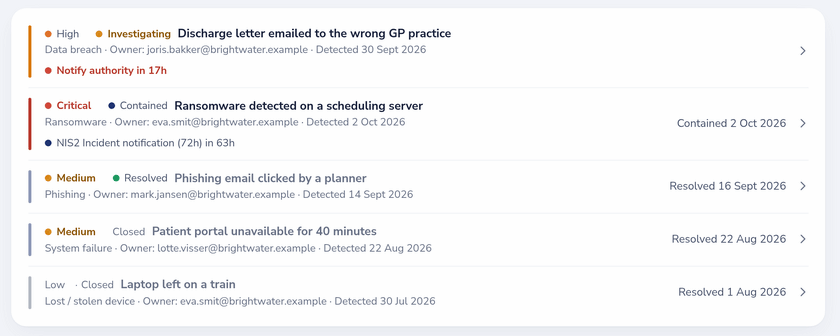
Incidentregister med nedräkning till GDPR-anmälan och en NIS2-milstolpe för incidentanmälan
Registret med nedräkning till GDPR-anmälan och nästa NIS2-milstolpe.

Tillbaka till hela översikten över Dazr Compliance › | Registrera dig gratis ›

Frågor och svar om DORA.

Vad är skillnaden mellan DORA och NIS2 på den här plattformen?

NIS2 är ett direktiv som medlemsstaterna genomför; DORA är en förordning som gäller direkt. De överlappar när det gäller incidentrapportering och risk i leveranskedjan och hos tredje parter; de skiljer sig åt när det gäller TLPT-frekvens (uttrycklig i DORA) och registret över avtalsarrangemang (särskilt för DORA). Med Dazr kan du aktivera båda; kontrollerna förblir åtskilda.

Har ni stöd för avgränsning av TLPT?

Vi följer TLPT-cykeln som en återkommande uppsättning kontroller (avgränsning, genomförande av red team, granskning av blue team, åtgärder). Själva TLPT-uppdraget utförs av ett externt red team som du anlitar; Dazr är systemet där allt dokumenteras.

Kan jag använda Dazr om jag är en kritisk tredjepartsleverantör av IKT-tjänster (Tier 1)?

Ja. Custom täcker uppsättningen med flera enheter, en dedikerad CSM och de upphandlingsvänliga avtal som IKT-leverantörer på Tier 1 vanligtvis behöver.

Var lagras data?

Endast i Europeiska unionen. Poster i arbetsytan krypteras i vila med AES-256-GCM i applikationslagret; uppladdade underlagsfiler förlitar sig på lagringsleverantörens kryptering i vila. Italienskt bolag, EU-jurisdiktion.

Starta ditt DORA-program.