Startsida › Ramverk › ISO 27701

ISO 27701-compliance-programvara för hantering av integritetsinformation.

PIMS-kontroller bredvid ISO 27001, med skyldigheter för personuppgiftsansvariga och personuppgiftsbiträden som separata kontroller (Annex A och B i 2019-utgåvan), ett register över konsekvensbedömningar och ett leverantörsregister. Ingår från Pro, 99 € i månaden.

I korthet

  • Avsnitt 5-8: PIMS-specifika tillägg till ISO 27001-avsnitt 4-10: förutsättningar, ledarskap, planering, stöd, verksamhet, utvärdering av prestanda, förbättring.
  • Annex A (personuppgiftsansvarig): 31 kontroller för personuppgiftsansvariga: rättslig grund, de registrerades rättigheter, transparens, lagring, överföringar.
  • Annex B (personuppgiftsbiträde): 18 kontroller för personuppgiftsbiträden: avtalsmässig grund, hantering av underbiträden, bistånd till den personuppgiftsansvarige, överföringar.
  • Koppling till GDPR: PIMS-avsnitt kopplade till GDPR artikel 5-49 i Annex D för gemensam användning.

På den här sidan

  1. Vad är ISO 27701?
  2. Vem som måste följa den
  3. Viktiga ISO 27701-kontroller i Dazr
  4. Vad revisorer letar efter
  5. Så hjälper Dazr med ISO 27701

Vad är ISO 27701?

Per 1 oktober 2026. ISO/IEC 27701:2025 publicerades den 14 oktober 2025 och ersätter 2019-utgåvan; den är nu en fristående standard för ledningssystem i stället för ett tillägg till ISO 27001 (Kiwa). Dazrs kontrolluppsättning följer 2019-strukturen med personuppgiftsansvarig/personuppgiftsbiträde, som innehållsmässigt förs vidare; kontrollera tidsplanen för övergången med ditt certifieringsorgan.

ISO/IEC 27701:2019 (ledningssystem för integritetsinformation). Organisationer som redan driver ett ISO 27001-ISMS och behöver ett tillägg om integritet: personuppgiftsansvariga, personuppgiftsbiträden och gemensamt personuppgiftsansvariga som vill ha ett certifierbart PIMS anpassat till GDPR.

Vem som måste följa den

  • B2B SaaS som redan är certifierat enligt ISO 27001 och vill ha ett tillägg om integritet
  • Personuppgiftsbiträden (särskilt plattformar som lagrar kunders personuppgifter)
  • Personuppgiftsansvariga i reglerade sektorer (vård, finans, offentlig sektor)
  • Multinationella koncerner som kör GDPR tillsammans med andra integritetsregelverk (CCPA, LGPD, PIPL)

Viktiga ISO 27701-kontroller i Dazr

Avsnitt 5-8PIMS-specifika tillägg till ISO 27001-avsnitt 4-10: förutsättningar, ledarskap, planering, stöd, verksamhet, utvärdering av prestanda, förbättring.
Annex A (personuppgiftsansvarig)31 kontroller för personuppgiftsansvariga: rättslig grund, de registrerades rättigheter, transparens, lagring, överföringar.
Annex B (personuppgiftsbiträde)18 kontroller för personuppgiftsbiträden: avtalsmässig grund, hantering av underbiträden, bistånd till den personuppgiftsansvarige, överföringar.
Koppling till GDPRPIMS-avsnitt kopplade till GDPR artikel 5-49 i Annex D för gemensam användning.

Vad revisorer letar efter

ISO 27701-revisioner tar stickprov på samma underlag som ISO 27001 plus de PIMS-specifika avsnitten: skyldigheter för personuppgiftsansvariga i Annex A och för personuppgiftsbiträden i Annex B, med ett register över konsekvensbedömningar och en lista över underbiträden som fasta mål för stickprov.

Så hjälper Dazr med ISO 27701

Dazr Compliance är en plattform för compliancehantering med drift i EU (GRC-programvara) för europeiska organisationer i alla storlekar, från ett team på fem personer till storföretag. ISO 27701 är ett av dess tolv ramverk och ingår från Pro, 99 € i månaden. I praktiken betyder det:

  • Lägg ISO 27701-kontroller ovanpå ett befintligt ISO 27001-program i en arbetsyta
  • Kör uppdelningen mellan personuppgiftsansvarig och personuppgiftsbiträde med separata kontrolluppsättningar
  • Ha konsekvensbedömningar och register över behandlingar i egna register och underbiträden i leverantörsregistret
  • Länka underlag om överföringar, standardavtalsklausuler och TIA på de relevanta kontrollerna
  • Ge revisorn en skrivskyddad vy som täcker ISMS och PIMS tillsammans
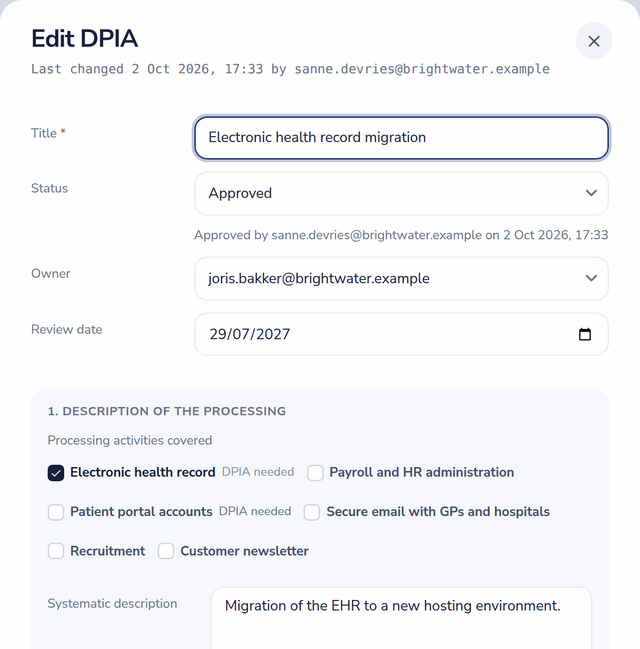
Konsekvensbedömning avseende dataskydd med status, godkännandestämpel, ägare, granskningsdatum och de behandlingar den täcker
En DPIA med godkännandestämpel, ägare, granskningsdatum och de behandlingar den täcker.

Tillbaka till hela översikten över Dazr Compliance › | Registrera dig gratis ›

Frågor om ISO 27701, besvarade.

Måste vi ha ISO 27001 först?

Enligt 2019-utgåvan, ja: den utökar ett ISO 27001-ISMS. 2025-utgåvan är fristående, även om de flesta organisationer fortfarande kör den bredvid ISO 27001. I Dazr kan du aktivera båda ramverken; samma underlag kan ofta användas för båda.

Är vi personuppgiftsansvarig, personuppgiftsbiträde eller både och?

De flesta B2B SaaS-företag är personuppgiftsbiträde för kunddata och personuppgiftsansvarig för marknadsförings- och HR-data. I Dazr registrerar du båda rollerna och kör kontrollerna i Annex A och Annex B parallellt där de gäller.

Hur skiljer det sig från GDPR?

GDPR är lagen; ISO 27701 är ett certifierbart ledningssystem som hjälper till att visa efterlevnad. Plattformen följer båda: GDPR artikel 30 och 33 bredvid ISO 27701 Annex A och B.

Var lagras data?

Endast i Europeiska unionen. Poster i arbetsytan krypteras i vila med AES-256-GCM i applikationslagret; uppladdade underlagsfiler förlitar sig på lagringsleverantörens kryptering i vila. Italienskt bolag, EU-jurisdiktion.

Redo att starta ditt ISO 27701-program?

ISO 27701 ingår i Pro (99 €/mån, upp till fem ramverk och fem användare) och Enterprise (499 €/mån); självbetjänat via Mollie, exkl. moms, kan sägas upp när som helst. Free och Basic täcker ISO 27001, GDPR och NIS2. Custom är den enda planen med avtal, prissatt på begäran.