Startsida › Ramverk › GDPR

GDPR-efterlevnad med bevisen.

Återkommande GDPR-kontroller och ett register över personuppgiftsincidenter med en nedräkning på 72 timmar, gratis. Från Pro ligger era registerförteckningar och konsekvensbedömningar bredvid de leverantörer och risker de gäller. Med drift i EU.

När fick du kännedom?

Vägledande. Fristerna löper från kännedom; kontrollera din nationella lagstiftning och den fullständiga kalkylatorn för alternativ som tillhandahållare av betrodda tjänster eller ett datum för åtgärd.

Artikel 6, 9Registrering av rättslig grund och kontroll av särskilda kategorier per behandling.
Artikel 28Register över leverantörer och underbiträden med URL:er till personuppgiftsbiträdesavtal och granskningsdatum (Pro och Enterprise).
Artikel 30Register över behandlingar som ett register, kopplat till de inblandade leverantörerna.
Artikel 32Tekniska och organisatoriska åtgärder, med kontroller som delas med ISO 27001 om båda är aktiverade.

Vad är GDPR?

EU:s allmänna dataskyddsförordning. Varje organisation som behandlar personuppgifter om personer i EU: SaaS-leverantörer, e-handel, vård, finans, offentlig sektor, utbildning.

Vem som måste följa den

  • B2B SaaS-företag med kunder i EU
  • Healthtech, fintech och edtech med känsliga personuppgifter
  • E-handels- och marknadsföringsföretag som hanterar data om konsumenter i EU
  • Offentliga organisationer och ideella organisationer som omfattas av GDPR

Viktiga GDPR-kontroller i Dazr

Artikel 6, 9Registrering av rättslig grund och kontroll av särskilda kategorier per behandling.
Artikel 28Register över leverantörer och underbiträden med URL:er till personuppgiftsbiträdesavtal och granskningsdatum (Pro och Enterprise).
Artikel 30Register över behandlingar som ett register, kopplat till de inblandade leverantörerna.
Artikel 32Tekniska och organisatoriska åtgärder, med kontroller som delas med ISO 27001 om båda är aktiverade.
Artikel 33-34Register över personuppgiftsincidenter med fält för anmälan till myndigheten och 72-timmarsfrist.
Artikel 35Register över konsekvensbedömningar kopplat till behandlingar och risker plus en återkommande granskning.

Vad revisorer letar efter

Tillsynsmyndigheter tar stickprov på underlaget: registret över behandlingar är uppdaterat, registret över personuppgiftsincidenter finns och är ifyllt, ändringar av underbiträden föregås av meddelande, konsekvensbedömningar finns för behandling med hög risk. Plattformen har vart och ett av dem.

Så hjälper Dazr med GDPR

Med Dazr Compliance kan ni:

  • För register över behandlingar i registret enligt artikel 30, eller länka till ditt befintliga register, och granska det med fast intervall
  • Kör registret över personuppgiftsincidenter med allvarlighetsgrad, tidsstämplar, avsnitt om anmälan till myndigheten och grundorsak
  • Underhåll registret över underbiträden med URL:er till personuppgiftsbiträdesavtal, granskningsdatum och markering av avtalsutgång (Pro och Enterprise)
  • Följ konsekvensbedömningar som återkommande kontroller per behandling med hög risk
  • Ge tillsynsmyndigheten ett tydligt revisionsspår vid stickprov
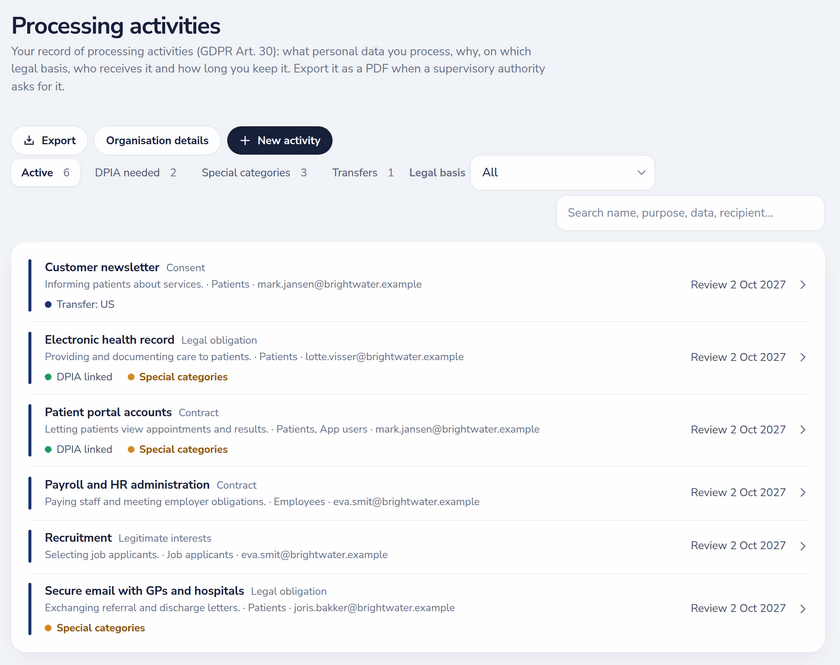
Register över behandlingar enligt GDPR artikel 30 med rättslig grund, registrerade, särskilda kategorier, överföringar och kopplade DPIA:er
Behandlingar med rättslig grund, överföringar och DPIA:er.

Tillbaka till hela översikten över Dazr Compliance › | Registrera dig gratis ›

Frågor och svar om GDPR.

Skickar Dazr in anmälan om personuppgiftsincidenten till tillsynsmyndigheten åt mig?

Nej. Dazr sparar anmälningsfälten enligt artikel 33, registrerar tidpunkten för varje statusändring och visar en nedräkning på 72 timmar på incidenten, men själva anmälan görs via din tillsynsmyndighets portal. Räkna ut en frist med den kostnadsfria kalkylatorn för anmälningsfrister.

Kan jag använda Dazr tillsammans med ett externt dataskyddsombud?

Ja. Registrera dataskyddsombudets namn och e-post i compliance-profilen och lägg till dataskyddsombudet som medlem (eller som skrivskyddad revisor), så att registren kan ses och påminnelserna tas emot.

Var lagras data?

Endast i Europeiska unionen. Poster i arbetsytan krypteras i vila med AES-256-GCM i applikationslagret; uppladdade underlagsfiler förlitar sig på lagringsleverantörens kryptering i vila.

Är Dazr ett underbiträde?

Ja. Vi är ditt italienska personuppgiftsbiträde enligt GDPR artikel 28; personuppgiftsbiträdesavtalet på /legal/dpa träder automatiskt i kraft när en arbetsyta skapas, och vi publicerar den aktuella listan över underbiträden på /legal/subprocessors.

Starta ditt GDPR-program.