Vad är EU AI Act?
EU AI Act (förordning (EU) 2024/1689). Leverantörer och tillämpare av AI-system som släpps ut på marknaden i EU: utvecklare av AI för allmänna ändamål, leverantörer av AI med hög risk inom säkerhet, rekrytering, utbildning, kreditbedömning, biometrisk identifiering, brottsbekämpning, migration och rättskipning, och varje tillämpare som använder AI med hög risk i de sektorerna.
När AI Act gäller
Per 1 oktober 2026. Digital Omnibus om AI, förordning (EU) 2026/1744, publicerades i EUT den 24 juli 2026 och trädde i kraft den 27 juli 2026. Den flyttade fristerna för hög risk; de tidigare milstolparna är oförändrade.
- 2 februari 2025: förbjudna metoder (artikel 5).
- 2 augusti 2025: skyldigheter för AI-modeller för allmänna ändamål.
- 2 augusti 2026: de flesta transparensskyldigheterna (artikel 50), styrning och sanktioner.
- 2 december 2027: AI-system med hög risk som förtecknas i bilaga III (anställning, utbildning, kredit, väsentliga tjänster, biometri, kritisk infrastruktur, brottsbekämpning, migration, rättskipning). Tidigare 2 augusti 2026.
- 2 augusti 2028: AI med hög risk som är en produkt eller en säkerhetskomponent enligt harmoniseringslagstiftningen i bilaga I. Tidigare 2 augusti 2027.
Källor: förordning (EU) 2024/1689 på EUR-Lex och förordning (EU) 2026/1744 på EUR-Lex. Läs tidslinjen för AI Act efter Digital Omnibus för att se vad som flyttades och varför.
Vem som måste följa den
- Leverantörer av AI-system med hög risk som förtecknas i bilaga III (anställning, utbildning, kredit, biometrisk identifiering, kritisk infrastruktur, rättskipning, migration)
- Leverantörer av AI-modeller för allmänna ändamål, även de med systemrisk
- Leverantörer av AI-system med transparenskrav enligt artikel 50, som chattbotar och generatorer av text, bild, ljud eller video, inklusive AI-funktioner i vanliga appar och enheter
- Varje organisation som använder AI i arbetet, för AI-kunnighet (artikel 4)
- Tillämpare av AI-system med hög risk i den egna verksamheten
- Importörer och distributörer av AI-system på EU-marknaden
- Offentliga myndigheter som använder AI i reglerade sammanhang
Din roll, din risk, din plan
AI Act ordnar skyldigheterna efter roll (leverantör eller tillhandahållare) och efter systemets risk. Hitta din rad:
| Din roll och risk | Vad som gäller | Dazr-plan |
|---|---|---|
| Tillhandahållare av AI med minimal eller begränsad risk: du använder andras AI-verktyg, till exempel en AI-assistent eller AI i ditt CRM | AI-kunnighet hos personalen (artikel 4), inga förbjudna metoder (artikel 5) och transparens när du publicerar deepfakes eller AI-genererad text om frågor av allmänt intresse (artikel 50) | Alla planer, även Free |
| Leverantör av en funktion med begränsad risk (artikel 50): en chattbot, assistent eller generator av text, bild, ljud eller video i din app eller enhet | Artikel 4 och 5 plus artikel 50: berätta för människor att de interagerar med AI och märk genererat innehåll i ett maskinläsbart format. Ingen bedömning av överensstämmelse och ingen CE-märkning enligt AI Act | Alla planer, även Free |
| Tillhandahållare av AI med hög risk (bilaga III), till exempel urval av cv:n eller kreditbedömning | Artikel 26: användning enligt bruksanvisningen, mänsklig tillsyn, lagring av loggar, information till arbetstagare och berörda personer; en konsekvensbedömning avseende grundläggande rättigheter (artikel 27) för offentliga organ och vissa privata tillhandahållare | Artikel 26 i alla planer; konsekvensbedömningen i Enterprise |
| Leverantör av AI med hög risk (bilaga III, eller säkerhetskomponent i en produkt enligt bilaga I) | Artiklarna 9-20: riskhantering, dataförvaltning, teknisk dokumentation, loggar, mänsklig tillsyn, kvalitetsstyrning, bedömning av överensstämmelse, CE-märkning, registrering i EU-databasen, övervakning efter utsläppande på marknaden och rapportering av allvarliga incidenter | Enterprise |
| Leverantör av en AI-modell för allmänna ändamål (GPAI) | Artikel 53: teknisk dokumentation, information till leverantörer i senare led, en upphovsrättspolicy och en sammanfattning av träningsinnehållet; plus artikel 55 för modeller med systemrisk | Enterprise |
Var en AI-funktion i en vanlig produkt hör hemma. De flesta programvaru- och enhetstillverkare som lägger till AI, till exempel en supportchattbot eller en skrivassistent byggd på en hostad språkmodell, är leverantörer av ett AI-system med begränsad risk. För dem gäller artikel 50, inte reglerna för hög risk, om inte funktionen tjänar ett syfte i bilaga III eller är en säkerhetskomponent i en reglerad produkt. Att bygga på ett annat företags modell gör dig inte till GPAI-leverantör. Det ingår i alla planer, även Free.
Viktiga EU AI Act-kontroller i Dazr
Vad revisorer letar efter
Marknadskontrollmyndigheter kontrollerar tre saker: att du har klassificerat ditt system korrekt (förbjudet / hög risk / begränsad / minimal), att den tekniska dokumentationen enligt bilaga IV finns och är aktuell, och att övervakningen efter utsläppande på marknaden och rapporteringen av allvarliga incidenter (artikel 73) faktiskt fungerar. Dazr har underlaget.
Så hjälper Dazr med EU AI Act
Med Dazr Compliance kan ni:
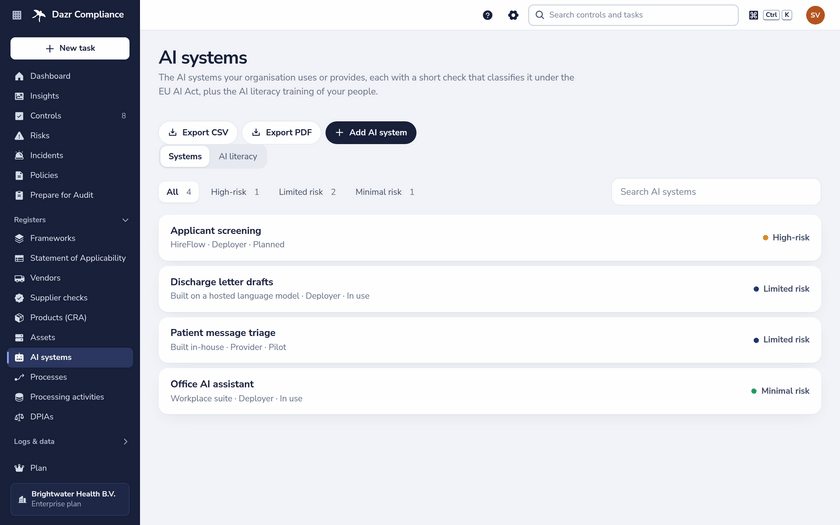
- För en förteckning över de AI-system ni tillhandahåller eller tillämpar, med roll, användare och data, och klassificera vart och ett med en kort guidad kontroll som visar skälen och de kontroller som gäller
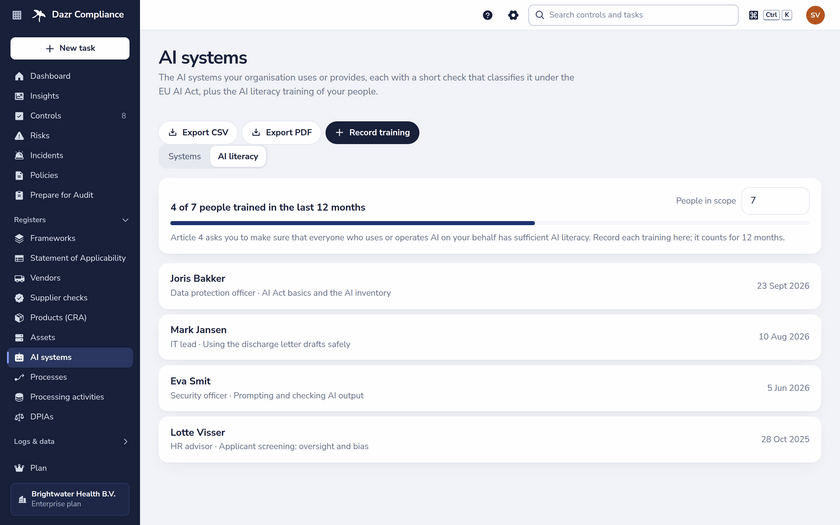
- Registrera vem som har fått utbildning i AI-kunnighet, när och i vad, med certifikatet, och se täckningen över de senaste 12 månaderna (artikel 4)
- Exportera förteckningen över AI-system och utbildningsregistren som CSV eller PDF
- Ha länkar till den tekniska dokumentationen enligt bilaga IV och uppdatera dem med fast intervall
- Kör riskhanteringssystemet som återkommande kontroller enligt artikel 9
- Följ mätvärden och granskningar av övervakning efter utsläppande på marknaden enligt artikel 72
- Registrera allvarliga incidenter i incidentregistret med tidsstämplar och myndigheternas ärendereferenser, mot fristerna i artikel 73
- Ge marknadskontrollmyndigheten ett revisionsspår i en PDF eller en skrivskyddad vy
Tillbaka till hela översikten över Dazr Compliance › | Registrera dig gratis ›