Vad är SOC 2?
SOC 2 (AICPA Trust Services Criteria). B2B SaaS i EU som säljer till den amerikanska storföretagsmarknaden, där SOC 2-rapporter rutinmässigt krävs vid upphandling tillsammans med ISO 27001.
Vem som måste följa den
- B2B SaaS i EU som expanderar till den amerikanska marknaden
- Företag med dataplattformar och utvecklarprogramvara som betjänar amerikanska företag
- AI-/ML-plattformar vars kunder ber om SOC 2 tillsammans med ISO 27001
- SaaS nära vårdsektorn riktad mot amerikanska vårdgivare (ofta i kombination med HIPAA)
Viktiga SOC 2-kontroller i Dazr
Vad revisorer letar efter
SOC 2 Type 2-revisorer tar stickprov på underlag under revisionsperioden (vanligtvis 6 till 12 månader): behörighetsgranskningar genomfördes faktiskt, ändringar granskades av kollegor, incidenter registrerades, leverantörer granskades. Dazr är systemet där det dokumenteras, under hela perioden.
Så hjälper Dazr med SOC 2
Dazr Compliance är en plattform för compliancehantering med drift i EU (GRC-programvara) för europeiska organisationer i alla storlekar, från ett team på fem personer till storföretag. SOC 2 är ett av dess tolv ramverk och ingår från Pro, 99 € i månaden. I praktiken betyder det:
- Ha Trust Services Criteria med kopplade kontroller och underlag
- Kör kvartalsvisa behörighetsgranskningar med fast intervall och påminnelser via e-post
- Följ godkännanden i ändringshanteringen och underlag för kollegial granskning
- Ha leverantörer i leverantörsregistret med länkar till personuppgiftsbiträdesavtal och SOC 2-/ISO-rapporter och granskningsdatum
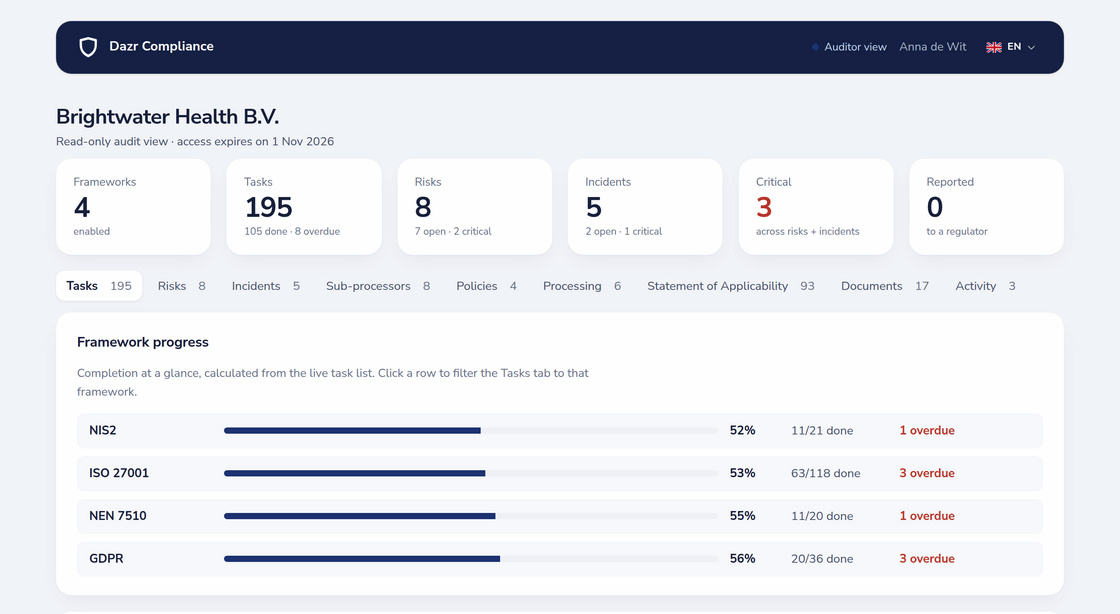
- Ge revisorn en skrivskyddad vy för stickprov eller ett revisionsspår i en PDF
Tillbaka till hela översikten över Dazr Compliance › | Registrera dig gratis ›