Vad är PCI DSS?
PCI DSS v4.0 (Payment Card Industry Data Security Standard). Handlare, tjänsteleverantörer, betalningsförmedlare och varje organisation som lagrar, behandlar eller överför kortinnehavardata: e-handel, betalplattformar, fintech, hotell och restaurang, vård med kortbetalning på plats.
Vem som måste följa den
- E-handelsföretag som tar emot kortbetalningar online
- SaaS-plattformar med inbyggda betalflöden (ofta Level 4 eller omfattning som tjänsteleverantör)
- Betaltjänstleverantörer, ISV:er, betalningsförmedlare
- Hotell, restaurang och detaljhandel med kortterminaler på plats
- Vårdgivare med kortbetalning på plats
Viktiga PCI DSS-kontroller i Dazr
Krav 1-2Nätverkssäkerhet: brandväggar, säkra konfigurationer, segmentering av miljön för kortinnehavardata (CDE).
Krav 3-4Skydda kortinnehavardata: minimerad lagring, kryptering i vila och under överföring.
Krav 5-6Sårbarhetshantering: skydd mot skadlig kod, säker utveckling, ändringshantering.
Krav 7-9Åtkomststyrning: behovsprincip, unika id:n, MFA, fysisk åtkomst.
Krav 10-11Övervakning och test: loggning och övervakning, ASV-skanningar (kvartalsvis), interna sårbarhetsskanningar, penetrationstester (årligen), övervakning av filintegritet.
Krav 12Informationssäkerhetspolicy, riskbedömning, incidenthantering, hantering av tredje parter, medvetenhetsutbildning.
Vad revisorer letar efter
PCI DSS-bedömare tar stickprov på underlag över de 12 kraven under revisionsperioden: kvartalsvisa ASV-skanningar kördes faktiskt, årliga penetrationstester genomfördes, segmenteringen är påvisbart effektiv, behörighetsgranskningar utfördes, ändringshanteringen följdes. Dazr är systemet där det dokumenteras.
Så hjälper Dazr med PCI DSS
Med Dazr Compliance kan ni:
- Håll omfattningen av CDE och dataflödesdiagrammet uppdaterade, med CDE-system i tillgångsförteckningen
- Följ kvartalsvisa ASV-skanningar och årliga penetrationstester som återkommande kontroller med underlag från leverantören
- Ha tredjepartstjänsteleverantörer i leverantörsregistret med ansvarsmatrisen länkad som underlag
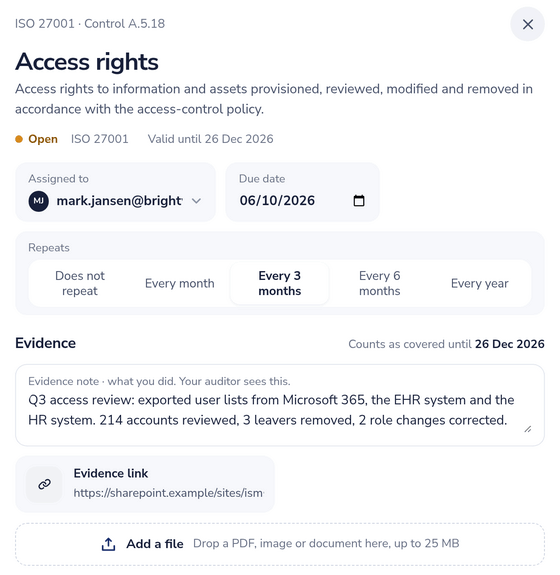
- Kör behörighetsgranskningar med fast intervall och omfattning per roll och CDE-komponent
- Ge QSA:n en skrivskyddad vy för stickproven till RoC eller ett revisionsspår i en PDF
Tillbaka till hela översikten över Dazr Compliance › | Registrera dig gratis ›