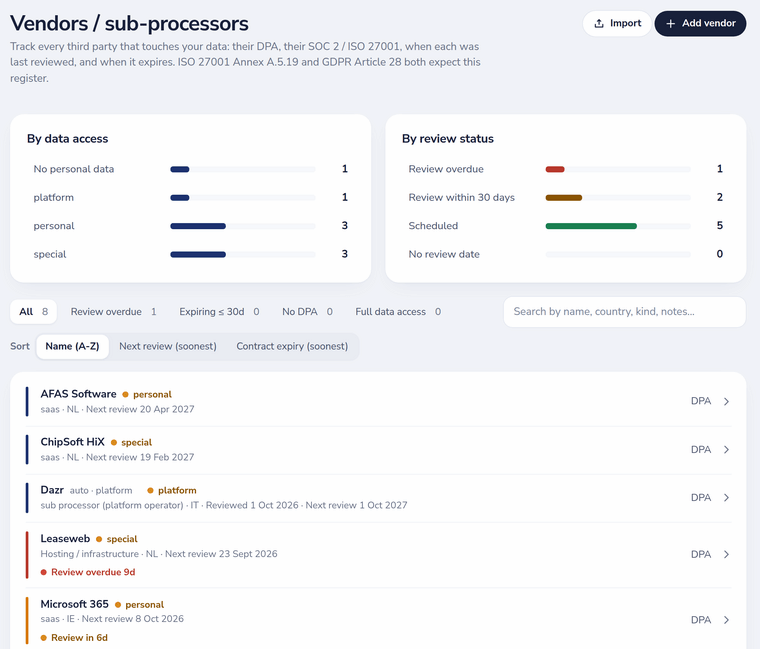
Registret över leverantörer och underbiträden
ISO 27001 Annex A.5.19 och GDPR artikel 28 förväntar sig båda ett register över de tredje parter du är beroende av. Varje leverantör registrerar sin typ (SaaS, hosting, betalningar med mera), land, de uppgifter den kan komma åt (inga, personuppgifter eller särskilda kategorier), en länk till dess personuppgiftsbiträdesavtal och dess certifikat som ISO 27001 eller SOC 2, anteckningar, ett nästa granskningsdatum och ett datum för avtalsutgång.
- Två diagram visar leverantörer efter dataåtkomst och efter granskningsstatus: försenad, förfaller inom 30 dagar, planerad eller utan datum.
- Filtrera på granskning försenad, avtal går ut inom 30 dagar, inget personuppgiftsbiträdesavtal eller full dataåtkomst; sortera efter namn, nästa granskning eller avtalsutgång.
- Leverantörsgranskningar som förfaller kommer i samma dagliga sammanställning som underlag som går ut.
Tillgångsförteckningen
En förteckning för hårdvara, applikationer, databaser och andra tillgångar, var och en med en ägare, en kritikalitet och en klassificering. Tillgångar kopplas till behandlingar, risker, processer och kontroller, så att du ser vad som beror på vad.
Import, export och förtroendesidan
- Hämta registren över leverantörer och tillgångar som Excel och CSV från Basic och uppåt.
- På Enterprise kan du importera befintliga register från Excel eller CSV med kolumnmappning och förhandsvisning.
- Välj vilka leverantörer som visas som underbiträden på din offentliga förtroendesida.
- Revisorer läser båda registren i sin egen portal; leverantörshändelser skickas som webhooks på Enterprise.