Registret över behandlingar
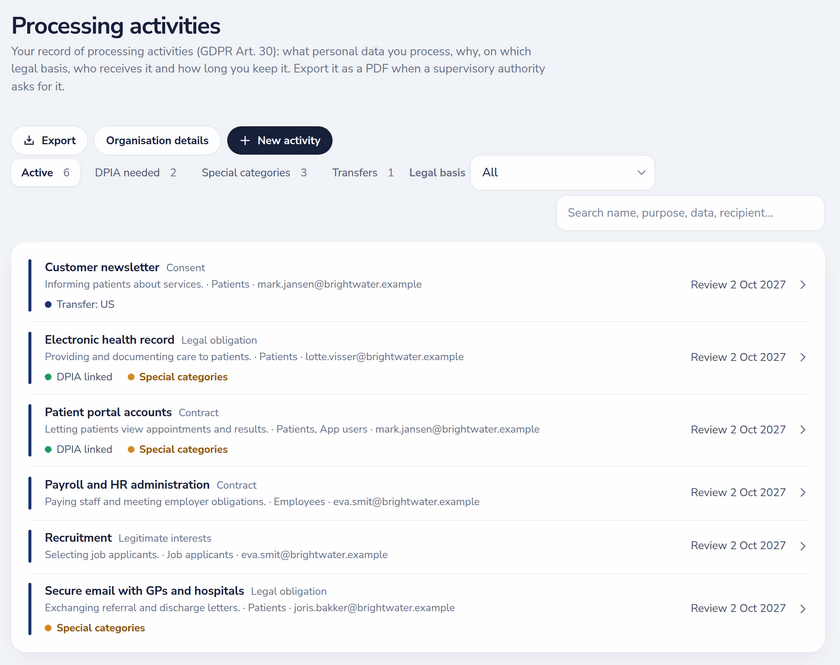
Varje behandling registrerar det som GDPR kräver i artikel 30: rollen (personuppgiftsansvarig eller personuppgiftsbiträde), ändamål, rättslig grund enligt artikel 6, registrerade, uppgiftskategorier, interna och externa mottagare, lagring, säkerhetsåtgärder och uppgifternas källa. Organisationsuppgifter som den personuppgiftsansvarige, en företrädare och dataskyddsombudet fylls i en gång och återanvänds.
- Väljer du berättigat intresse ber systemet om en kort anteckning om intresseavvägningen innan det sparas.
- Uppgifter i särskilda kategorier kräver villkoret enligt artikel 9; uppgifter om lagöverträdelser markeras också.
- Överföringar anger landet och skyddsåtgärden: beslut om adekvat skyddsnivå, standardavtalsklausuler, bindande företagsbestämmelser eller ett undantag.
- Varje behandling har ett datum för senaste och nästa granskning och visar när den årliga granskningen förfaller.
- Filtrera på DPIA behövs, särskilda kategorier, överföringar eller rättslig grund, och sök i namn, ändamål, uppgifter och mottagare.
DPIA-screening och DPIA-registret
Screening per behandling kontrollerar de nio kriterier som tillsynsmyndigheterna använder (utvärdering eller poängsättning, automatiserade beslut, systematisk övervakning, känsliga uppgifter, stor skala, samkörning av datamängder, sårbara registrerade, innovativ teknik, blockering av en rättighet eller tjänst) och de tre fallen i artikel 35.3. När det behövs en DPIA står det på behandlingen.
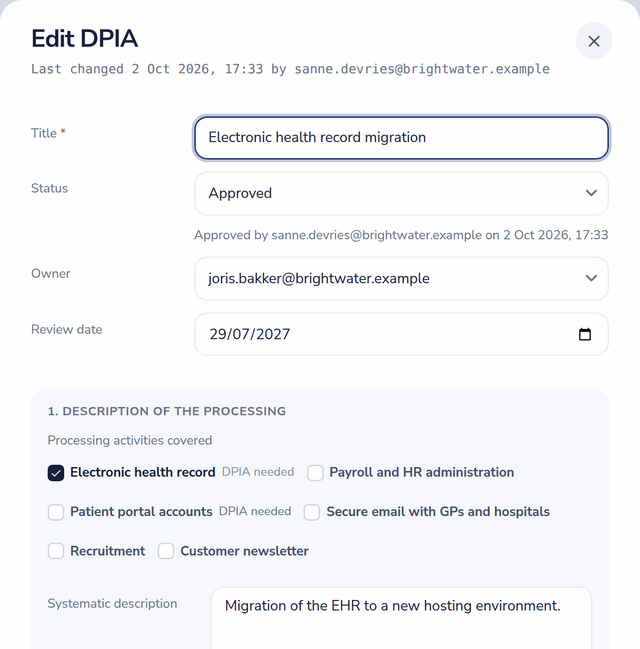
En DPIA registrerar den behandling den täcker, nödvändighet och proportionalitet, risker med sannolikhet, allvarlighet och åtgärder, den kvarstående risken, dataskyddsombudets råd och om det följdes, och eventuellt förhandssamråd. Statusen går från utkast via granskning till godkänd; godkännandet stämplas med vem och när, och en godkänd DPIA byter till granskning förfallen när granskningsdatumet passeras.
Kopplat till leverantörer, risker och kontroller
- Behandlingar pekar på de leverantörer och tillgångar som behandlar uppgifterna, så att registret och leverantörslistan förblir samstämmiga.
- DPIA-risker kan peka på risker i riskregistret, som då visar vilka DPIA:er som hänvisar till dem.
- Behandlingar kopplas till kontroller och visas i samma länkgraf som risker, policyer och processer.
- Revisorer på Pro och Enterprise läser registret och DPIA:erna i sin egen portal.
Export när myndigheten frågar
Exportera registret över behandlingar och enskilda DPIA:er som PDF eller registren som Excel och CSV. Aktivitetsloggen registrerar varje ändring av en behandling eller DPIA med vem och när.