Fristerna för GDPR och NIS2
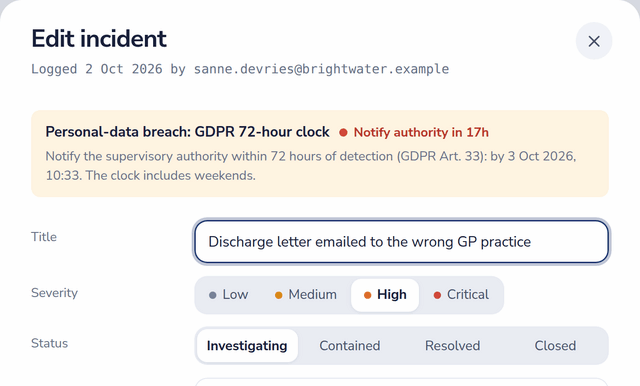
Varje incident visar en nedräkning från det ögonblick du fick kännedom om den. En personuppgiftsincident kör GDPR artikel 33:s frist: 72 timmar att anmäla till tillsynsmyndigheten, helger inräknade. En betydande NIS2-incident kör artikel 23:s milstolpar: en tidig varning inom 24 timmar, en incidentanmälan inom 72 timmar och en slutrapport inom en månad. Registrera när varje skickades så går fristen vidare till nästa.
Dazr registrerar fälten och tidsstämplarna; själva anmälan görs fortfarande i din myndighets egen portal. Prova den kostnadsfria fristberäknaren för personuppgiftsincidenter.
Är incidenten betydande enligt NIS2?
Kontrollen av betydande incidenter går igenom kriterierna i genomförandeförordning (EU) 2024/2690 för de enheter inom digital infrastruktur och digitala leverantörer som den täcker, utifrån enhetstyperna och omsättningen i din complianceprofil. Resultatet, de uppfyllda kriterierna och tidpunkten för kontrollen sparas med incidenten, och ett betydande resultat aktiverar NIS2-milstolparna. Det finns också en kostnadsfri kontroll av betydande NIS2-incidenter på den här webbplatsen.
Vad en incidentpost innehåller
- Typ (tolv, från dataintrång och ransomware till leverantörsincidenter och fysiska incidenter), allvarlighetsgrad och status från under utredning till stängd.
- När den inträffade, upptäcktes, begränsades, åtgärdades och löstes, och av vem.
- Fälten enligt artikel 33: berörda datatyper och ungefärligt antal registrerade, sannolika konsekvenser, vidtagna åtgärder, kontakt till dataskyddsombud, myndigheten, anmälningsdatum och ärendereferens, och om de registrerade har underrättats.
- En tidslinje över händelser, grundorsak, åtgärd och lärdomar, med en länk till en korrigerande kontroll eller uppgift.
- Ett diagram över incidenter efter allvarlighetsgrad i registret och registret i export till Excel och CSV.
En offentlig portal för incidentrapportering
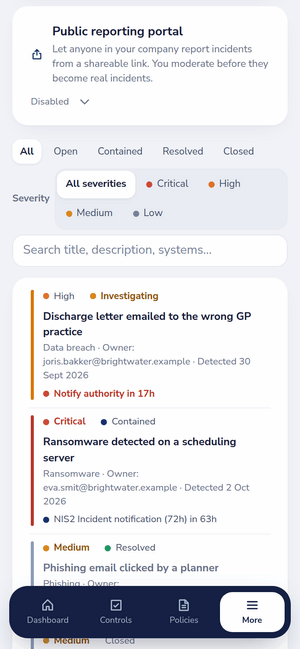
På Enterprise aktiverar en administratör en rapporteringssida och delar dess länk. Vem som helst kan rapportera en misstänkt incident utan konto: enkla frågor och uppladdning av en skärmbild. En lista över tillåtna e-postdomäner, en proof-of-work-kontroll och gränser per timme och per dag håller spam borta. Rapporterna hamnar i en kö som din säkerhetsansvarige godkänner in i incidentregistret eller avvisar.
I telefonen när det gäller
Portalen fungerar i telefonen, på engelska, nederländska, italienska, tyska, franska, spanska och polska, för de stunder när en incident inte väntar på en bärbar dator. Medlemmar tilldelas incidenter, revisorer lägger till anteckningar och webhooks på Enterprise skickar händelser till ditt ärendesystem eller din chatt.